自律走行車はハッキングされるのか? コネクテッドドライブにおけるサイバーリスク
このページを共有する
はい、コネクテッド自動運転車はハッキングされる可能性があります.しかし、ホラー映画のようにあらゆる車が常に乗っ取られる状態にあるわけではありません. 実際の状況はこうです: インターネットに接続されたすべての車は攻撃対象領域を抱えており、セキュリティ研究では車両システムとセンサーの両方への具体的な攻撃経路が示されています. パニックは不要ですが、真剣に考える必要があります.
注目ポイント
- 2015年のJeepハッキング事件は、自動車サイバーセキュリティの転換点とされています
- わずか60ドルの装置で、LiDARの感知を偽の障害物で欺くことができました
- UN R155は、車両サイバーセキュリティを義務化した最初の拘束力のある国際規制です
- 2025年1月には、あるホワイトハットハッカーが、あるブランドのコネクテッドサービスシステム経由でリモートアクセスの経路を発見しました
まずは整理しましょう: ADAS、ADS、そしてハッキングされるものは一体何の中にあるのか?
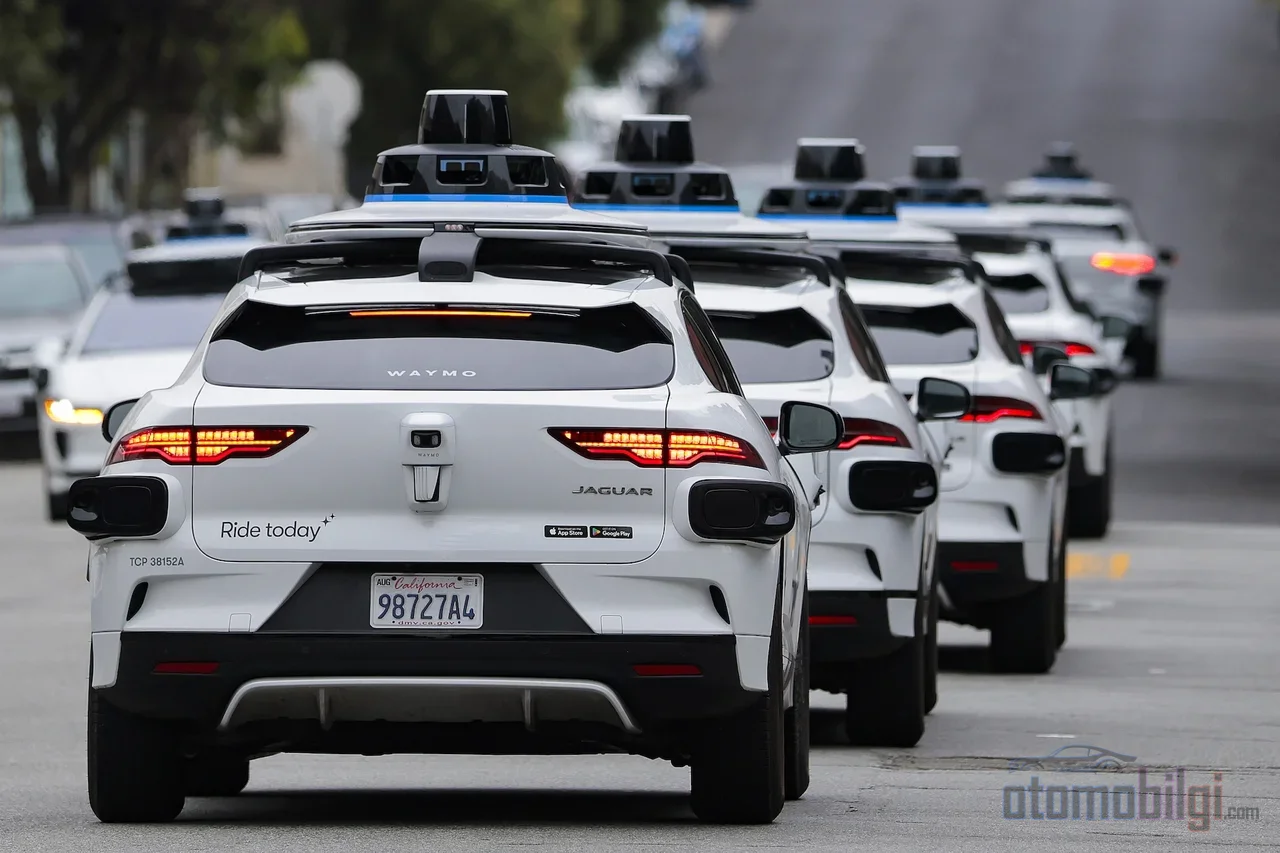
自動運転車のハッキングを理解するために、まずこれを明確にしましょう: 「自動運転」と言っても、すべての車が同じわけではありません. 自動緊急ブレーキ、アダプティブクルーズコントロール、車線維持支援などのADASシステムはドライバーを支援するものであり、ドライバーの代わりにはなりません. TeslaのAutopilotやFull Self-Drivingシステムはこのカテゴリーに属します; ハンドルを握っているのはあなたであり、責任もあなたにあります. 一方、ADSつまり完全自動運転システムは、特定の条件下では人間の監視なしで動作します.Waymoの無人ロボットタクシーはこのクラスの最もよく知られた例です.
この区別はサイバーセキュリティの観点からも重要です.なぜなら、車両は自らの制御だけでなく、外部から受け取るあらゆる情報によって動作しているからです. 衛星信号、車車間通信、インターネット接続... どれもドアを意味します. 鍵はかかっていても、ドアはそこに存在しています.
車はどのようにしてインターネット経由で乗っ取られるのか? 実際の事例
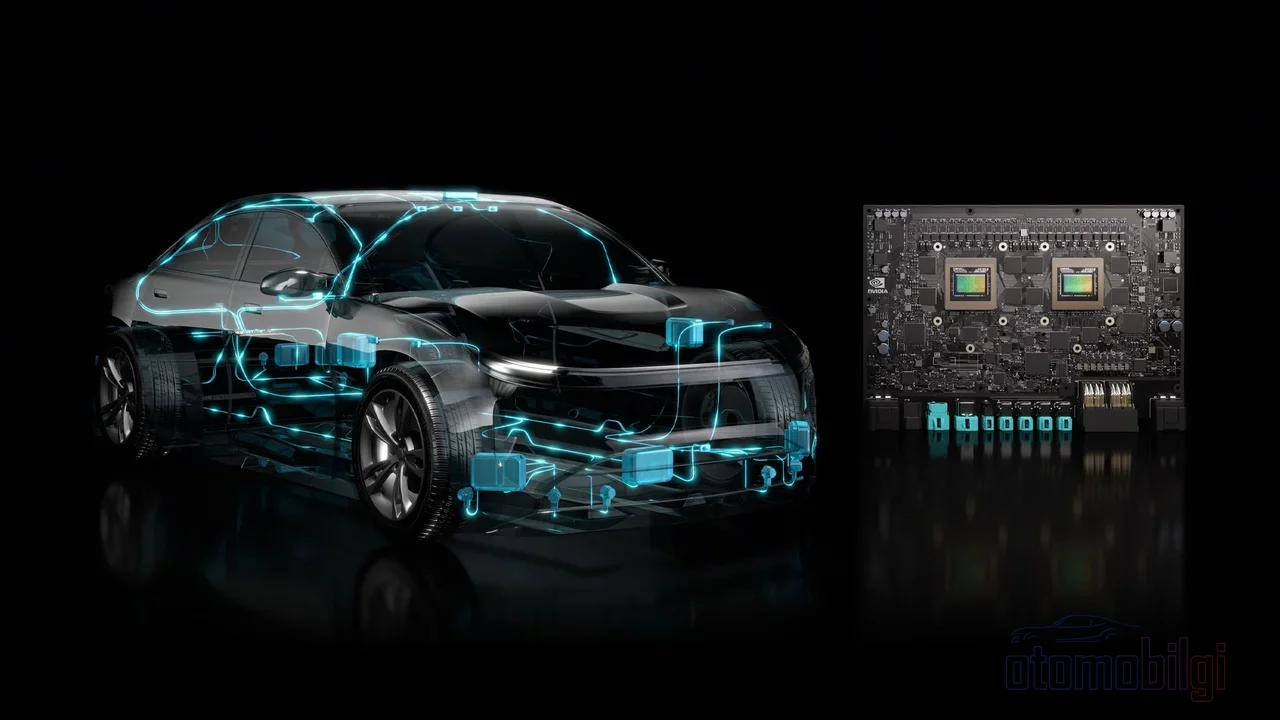
理論ではなく、歴史から語りましょう. 2011年、研究者たちは中程度の専門知識があれば車両の基本機能をリモートで乗っ取ることができることを実証しました. 2013年には、2人のセキュリティ研究者がノートパソコンを使って、販売中の人気2車種のコンピューターシステムに侵入しました. これらはラボでのデモに過ぎなかったかもしれませんが、舞台を整えました.
そして決定的な爆弾が2015年に炸裂しました: 2人の研究者がインターネット経由でJeepに侵入し、高速道路を70 mph (時速約113km)で走行していた車両を、作家が同乗しているにもかかわらず、リモートで停止させたのです. あの夏は自動車サイバーセキュリティの誕生の瞬間とされ、その結果は深刻でした: 当該メーカーは数十万台の車をリコールしました. 同年頃には、FBIまでもが自動車がリモート攻撃に対してますます脆弱になっているとして、一般に向けた警告を発表しました.
物語は2015年で終わりませんでした. 2025年1月には、あるホワイトハットハッカーが、あるブランドの衛星支援コネクテッドサービス経由でリモートアクセスの経路を発見した事件が話題になりました. 電気ピックアップトラックで行われたセキュリティ実験では、車両のリモートアクセスフローを偽装しようとする試みが示されました. つまり、リモートハッキングは歴史的な逸話ではなく; 今日でもテストが続けられているリスクのクラスなのです. 一方、業界はこれらのリスクに対処するためにソフトウェアアップデートと認証されたセキュリティ管理に頼っています - この点については後ほど触れます.
センサーを欺く: ハッキングと呼ぶよりも... いたずらと呼びましょう
このセクションは私のお気に入りです.ここでの攻撃は車のコンピュータではなく、車の目を標的にしているからです. ロボットタクシーが突然、目を閉じて運転しているかのような挙動を始める可能性があります. 主なシナリオは3つあります:
GPSジャミングとスプーフィング
この2つを混同してはいけません. ジャミングとは、GPS信号を完全に妨害することです - 車の位置情報が曖昧になり、まるでラジオの電波が途切れるようなものです. スプーフィングはさらに狡猾です: 偽のGPS信号を送り、ナビゲーションに間違った位置にいると「思わせる」のです. システムは正常に動作していると思い込んでいますが、実際には全く別の場所にいます. そのためGNSSメーカーは、ジャミングとスプーフィングに対する保護レイヤーを開発しています.
LiDARへの偽の障害物の注入
LiDARとは、レーザー光を放出し、反射して戻ってくる光から距離を測る、あの回転する屋上部ユニットのことです - ロボットタクシーの最も見慣れた部品です. 2015年、ある研究者は約60ドル相当の装置で、自動運転車に偽の車、歩行者、壁を「見せました」. その後の学術研究は、この状況をさらに明確にしました: 偽の障害物を注入する攻撃は、前方の実際の車両の検知を妨げ、衝突を引き起こす可能性があります; 逆に、空っぽの道路に幻の車を配置し、システムに不要な停止をさせることも可能です. LiDARの弱点はジャミングに対して脆弱なことで、低コストの近赤外線ソースがセンサーを簡単に飽和させることができるからです.
人工知能そのものを欺く
レーダーも無実ではありません; レーダースプーフィング攻撃が知覚システムに影響を与えることを示した評価研究があります. さらに興味深いことに、機械学習ベースの知覚モデルは、注意深く作られた敵対的入力に対して脆弱です - つまり、人間の目には無意味に見える巧妙な干渉が、人工知能を誤分類に導くことができるのです. 包括的な調査では、センサーを標的とするこれらの攻撃の全容を検討し、防御は単一の解決策ではなく、多層的であるべきだと述べています.
V2X: 車同士が通信するとき、誰がその会話を聞いているのか?
V2Xは、車両とあらゆるものとの通信を涵盖する包括的な用語です: 車から車へ(V2V)、車からインフラへ(V2I)、さらには車からスマートフォンなどの携帯デバイスへ. 交差点で前方の車がブレーキを踏んだことを自分より先に知るのは素晴らしい安全機能ですが - 送信されるすべてのメッセージは同時に攻撃の窓口にもなります. 暗号化だけでは十分ではありません.
V2Xのセキュリティ脆弱性は、不正アクセス、メッセージの改ざん、プライバシーの侵害、そして最悪の場合には生命を脅かすリスクにつながる可能性があります. さらに悪いことに: 1台の車の脆弱性が、まるで学校でのインフルエンザのように、他の車に広がる可能性があります. V2Xデータも傍受され、改ざされる可能性があります. 国際電気通信連合はV2X通信向けの専用セキュリティガイドラインを発行しており、車両サイバーセキュリティの基本原則を定めたISO/SAE 21434規格もこの通信層を対象としています.
メーカーは何をしているのか? 規制とセキュリティ設計
朗報があります. この分野は無秩序な混沌ではなく、ルールは徐々に厳格化されています. UN R155は、車両サイバーセキュリティを義務化した最初の国際規制です. メーカーに対し、車両のライフサイクル全体を通じてサイバーリスクを管理する認証済みのサイバーセキュリティ管理システムの構築を義務付けています.つまり、「車を売ったら後は知らんぷり」という時代は終わりです. EUでは2022年7月以降、すべての新型車両タイプに義務化されています. これをUN R156が補完します. ソフトウェアアップデートの安全な管理に関する要件を定めています.
専門家が最も推奨するアプローチはsecurity by designです. セキュリティを車両に後から継ぎ接ぎするのではなく、設計の最初の段階から組み込むということです. 車両が接続されるなら、車両ネットワークも接続に伴う攻撃に耐えられるように構築されなければなりません. プライバシーの面でも動きがあります. 車両から収集された位置情報やドライバーの行動データを消費者信用情報会社に開示することを禁止する5年間の規制が、2026年1月に確定しました.
OTAアップデート: 弱点か、盾か?
OTA、すなわちワイヤレスソフトウェアアップデートは、この物語の英雄でありながら容疑者でもあります. 英雄的な側面はここにあります. 脆弱性が発見された際、メーカーは車を整備工場に呼ぶことなく、数分以内にパッチを配信できます. 2015年のJeep事件以降、誰もディーラーで順番を待ちたがらなかったでしょう.OTAはまさにこの空白を埋めています. セキュリティはデジタル署名と暗号技術によっても確保されています. つまり、届いたアップデートが本当にメーカーから来たものであることを検証することが可能です.
容疑者の側面はこちらです. 車両が常に接続されているなら、攻撃者の潜在的な経路も常に開いています. 自動車業界におけるOTA使用の増加が攻撃への脆弱性を高めているというアナリストの警告は、2026年においても話題になっています. つまりOTAは盾ですが、それ単体では十分ではありません. 署名、暗号技術、脅威評価と組み合わせて初めて意味を持ちます.
では、ロボタクシーの事故はサイバー攻撃なのか? 両者を区別しましょう
このテーマを読む際に最もよくある間違いは、ロボタクシーの事故をすべて「ハッカーの仕業」として解釈することです. データはそう語っていません. ロサンゼルス郡で記録された無人運転車の事故は、2024年に69件、2025年に219件、2026年には現時点で186件です. しかし、これらの事故の80%以上で目立った負傷はなく、その多くは低速の市街地内での接触事故です. この増加は主に、道路上の車両台数の増加によるものです. カリフォルニア州全体では、2024年に304件、2025年に590件を超える事故記録があり、同様の傾向を示しています.
セキュリティ面の状況も一面的ではありません. あるロボタクシー事業者は、2026年9月時点で6,700万マイルにおいて重傷または死亡事故を報告していません. ある保険の調査でも、このシステムによって物損事故が88%減少したという結果が出ていました. しかし専門家は、これらのデータは管理された運行エリアと穏やかな気象条件を反映したものであり、一般化するには時期尚早だと強調しています. サイバー攻撃は、この中では別のカテゴリーに位置づけられます: 公になっている事例を見ると、ロボタクシーの事故はセンサーやシステムへのハッキングに基づくものではありません. この2つを混同すると、本当のリスクを見落とすことになります - どちらも真剣に受け止めるべき、2つの別々の問題があるのです.
技術論争もサイバーセキュリティと密接に関わっています: あるオペレーターはLiDARを使ったマルチセンサー方式を擁護し、別のオペレーターはカメラのみに依存する「エンドツーエンド」のAIアプローチを取っています. どちらのアーキテクチャが攻撃に対してより耐性があるかについての十分なデータはまだなく、これはまさにセンサーフュージョンの利点がここでは明確になっていないことに起因する未解決の問題です.
結論: 恐れるべきか、それともただ警戒すべきか?
私の考えでは、後者です. 確かな事実はこうです: 車両へのリモート侵入は可能であり、センサーを欺くことは実験で実証されていますが、これらはすべて管理された研究環境で現れた能力です. 日常的にあなたをつけ狙うハッカーの軍団は存在しません; あるのは、設計段階からセキュリティを義務づける規制、認証されたシステム、そして継続的なOTAパッチです. 問題は「ハッキング可能か」ではなく、「ハッキングされたときにどれだけ速く検知され封鎖されるか」です. そしてその答えは、2015年よりもはるかに良い状況にあります.
参考文献
- Researcher Hacks Self-driving Car Sensors
- On the Realism of LiDAR Spoofing Attacks against Autonomous Driving Vehicles
- Autonomous vehicle technology vulnerable to road object spoofing and vanishing attacks
- Overview of Sensing Attacks on Autonomous Vehicle Technologies
- A review of cyber attacks on sensors and perception systems in autonomous driving
- On the road to autonomous vehicles
- What is V2X Security?
- Security guidelines for vehicle-to-everything (V2X) communication
- Cyber security standards and issues in V2X communications
- As robotaxi accidents increase in L.A., the data reveal the safer driver
- New Swiss Re study: Waymo is safer than even the most experienced human drivers
- Waymo goes on offense ahead of Tesla's Cybercab launch
- Tesla and Waymo Crashes Raise Questions About Autonomous Vehicle Safety