Les voitures autonomes sont-elles piratables ? Les risques cybernétiques de la conduite connectée
Partagez cette page
Oui, les véhicules autonomes connectés peuvent être piratés - mais tous les véhicules ne sont pas prêts à être pris de contrôle à tout instant comme dans les films d'horreur. Le vrai tableau est le suivant : chaque véhicule connecté à Internet présente une surface d'attaque, et les recherches en sécurité ont démontré des voies d'attaque concrètes tant contre les systèmes du véhicule que contre les capteurs. Pas de panique, mais du sérieux.
À retenir
- L'affaire du piratage de la Jeep de 2015 est considérée comme un tournant dans la cybersécurité automobile
- Avec un dispositif d'environ 60 dollars, la perception LiDAR pouvait être trompée par de faux obstacles
- UN R155 est le premier règlement international contraignant rendant obligatoire la cybersécurité des véhicules
- En janvier 2025, un hacker éthique a trouvé une voie d'accès à distance via le service connecté d'une marque
Remuons d'abord la sauce : ADAS, ADS : dans quoi se cache-t-on quand on parle de piratage ?
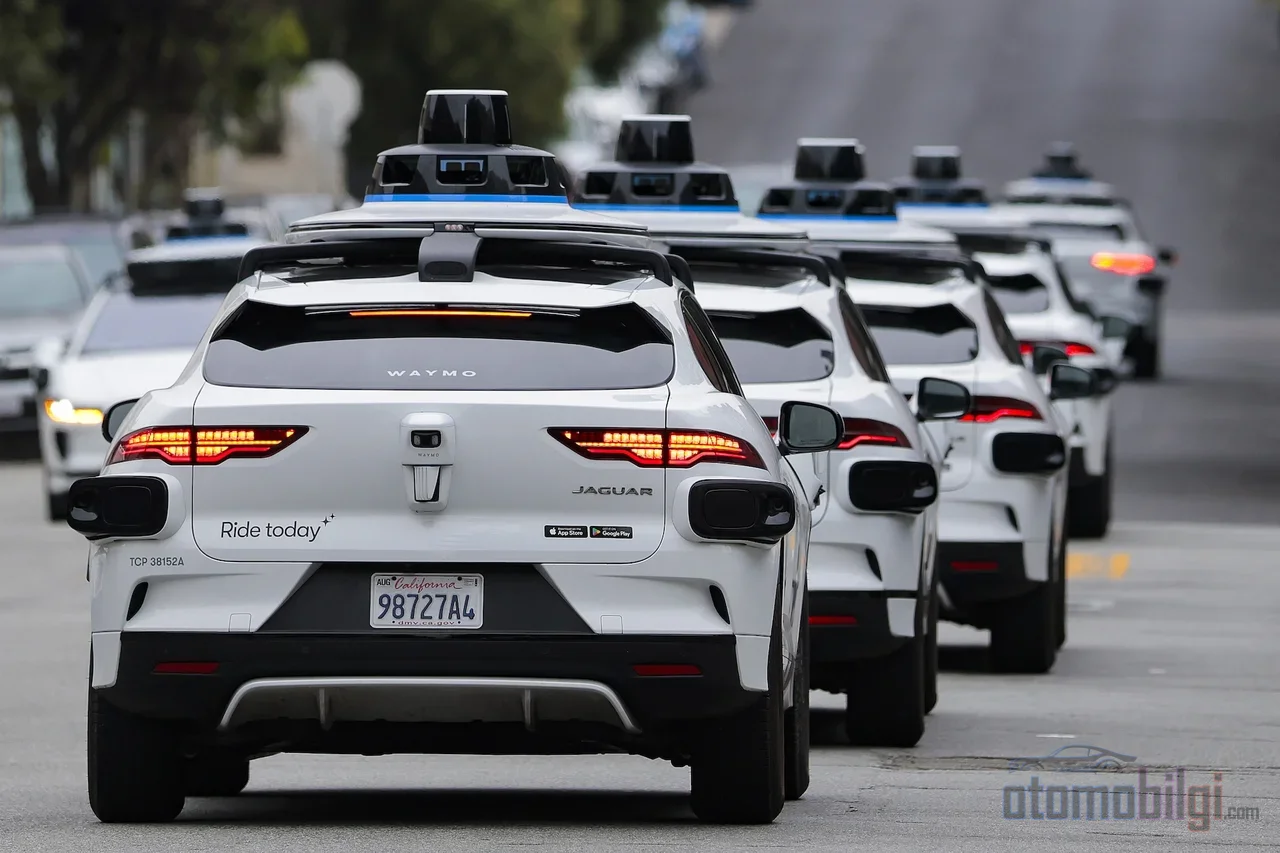
Pour comprendre le piratage des véhicules autonomes, clarifions d'abord ceci : tous les véhicules « autonomes » ne sont pas les mêmes. Les systèmes ADAS comme le freinage d'urgence automatique, le régulateur de vitesse adaptatif ou le maintien de voie aident le conducteur, ils ne le remplacent pas. Les systèmes Autopilot et Full Self-Driving de Tesla appartiennent à cette catégorie ; si tu es au volant, c'est toi qui es responsable. En revanche, les systèmes ADS, c'est-à-dire la conduite entièrement automatique, fonctionnent dans certaines conditions sans supervision humaine - les robotaxis sans conducteur de Waymo sont l'exemple le plus connu de cette classe.
Cette distinction est importante aussi du point de vue de la cybersécurité, car le véhicule ne fonctionne pas seulement avec ses propres capteurs, mais avec toutes les informations qu'il reçoit de l'extérieur. Signal satellite, communication véhicule-à-véhicule, connexion Internet... Chacun est une porte. Une porte verrouillée mais toujours là.
Comment une voiture peut-elle être prise de contrôle via Internet ? Cas réels
Parlons d'histoire, pas de théorie. En 2011, des chercheurs ont démontré qu'avec une expertise modérée, les fonctions de base d'un véhicule pouvaient être prises de contrôle à distance. En 2013, deux chercheurs en sécurité sont entrés, avec un ordinateur portable, dans le système informatique de deux modèles populaires sur le marché. C'étaient peut-être des démonstrations de laboratoire, mais elles ont préparé le terrain.
La vraie bombe a explosé en 2015 : deux chercheurs se sont introduits dans une Jeep via Internet et ont arrêté à distance - alors qu'un journaliste se trouvait à bord - un véhicule roulant sur l'autoroute à 70 mph (environ 113 km/h). Cette année-là est considérée comme l'acte de naissance de la cybersécurité automobile et les conséquences furent sérieuses : le constructeur concerné a rappelé des centaines de milliers de véhicules. Vers la même période, le FBI lui-même a publié une alerte au public indiquant que les véhicules à moteur devenaient de plus en plus vulnérables aux exploits à distance.
L'histoire ne s'est pas arrêtée en 2015. En janvier 2025, un événement a fait la une : un hacker éthique a découvert une voie d'accès à distance via le service connecté assisté par satellite d'une marque. Un essai de sécurité mené sur un pickup électrique a également montré que le flux d'accès à distance du véhicule pouvait être imité. Le piratage à distance n'est donc pas une anecdote historique ; c'est une classe de risque toujours testée aujourd'hui. L'industrie, elle, s'appuie sur des mises à jour logicielles et une gestion de la sécurité certifiée pour gérer ces risques - nous y viendrons dans un instant.
Tromper les capteurs : Appelons ça du piratage... ou pas Disons plutôt de la malveillance
Cette section est ma préférée, car les attaques dont il s'agit ici ne visent pas l'ordinateur du véhicule, mais les yeux du véhicule. Un robot-taxi peut soudainement se comporter comme s'il conduisait les yeux fermés. Il y a trois scénarios principaux :
GPS Jamming et Spoofing
Il ne faut pas confondre les deux. Le jamming consiste à brouiller totalement le signal GPS - l'information de position du véhicule devient floue, comme lorsque le signal d'une radio est coupé. Le spoofing, lui, est plus sournois : en envoyant un faux signal GPS, vous faites "croire" au système de navigation qu'il se trouve à un mauvais endroit. Le système croit fonctionner alors qu'il est à un tout autre endroit. C'est pourquoi les fabricants de GNSS développent des couches de protection contre le jamming et le spoofing.
Injecter de faux obstacles dans le LiDAR
Le LiDAR, c'est cette unité rotative au sommet qui émet de la lumière laser et mesure les distances à partir de la lumière renvoyée - la partie la plus reconnaissable des robot-taxis. En 2015, un chercheur a "montré" à un véhicule autonome de faux véhicules, piétons et murs avec un dispositif costing environ 60 dollars. Des travaux académiques ultérieurs ont précisé davantage le tableau : les attaques par injection de faux obstacles peuvent empêcher la détection du véhicule réel qui se trouve devant et provoquer une collision ; ou à l'inverse, placer une voiture imaginaire sur une route vide pour que le système s'arrête inutilement. Le point faible du LiDAR est sa vulnérabilité au jamming, car des sources proches-infrarouges à faible coût peuvent facilement saturer le capteur.
Tromper l'intelligence artificielle elle-même
Le radar n'est pas innocent non plus ; il existe des études d'évaluation montrant que les attaques par spoofing radar affectent les systèmes de perception. Encore plus intéressant : les modèles de perception basés sur l'apprentissage automatique sont vulnérables à des entrées adversariales soigneusement conçues - autrement dit, des interventions délibérées qui paraissent dénuées de sens à l'œil humain peuvent pousser l'intelligence artificielle à mal classer. Des compilations exhaustives examinent tout l'éventail de ces attaques ciblant les capteurs et indiquent que la défense ne peut pas reposer sur une solution unique, mais doit être multicouche.
V2X : Quand les véhicules se parlent, qui écoute cette conversation ?
Le V2X est un terme générique qui couvre la communication du véhicule avec tout : véhicule à véhicule (V2V), véhicule à infrastructure (V2I) et même véhicule vers des appareils portables comme le téléphone. Apprendre avant vous que le véhicule d'en face freine à l'intersection est une excellente fonction de sécurité - mais chaque message diffusé ouvre aussi une fenêtre d'attaque. Le chiffrement seul ne suffit pas.
Les failles de sécurité du V2X peuvent conduire à des accès non autorisés, à la falsification de messages, à des atteintes à la vie privée et, dans le pire des scénarios, à des risques mettant la vie en danger. Pire encore : la vulnérabilité d'un seul véhicule peut se propager aux autres, comme la grippe dans une école. Les données V2X peuvent également être interceptées et modifiées. L'Union internationale des télécommunications a publié des directives de sécurité spécifiques pour la communication V2X, et la norme ISO/SAE 21434, qui contient les principes fondamentaux de la cybersécurité des véhicules, couvre également cette couche de communication.
Que font les constructeurs ? Réglementation et conception de la sécurité
Bonne nouvelle : ce domaine n'est pas un chaos complet, les règles se durcissent progressivement. UN R155, premier règlement international rendant la cybersécurité des véhicules contraignante. Il exige des constructeurs qu'ils mettent en place un système de gestion de la cybersécurité certifié, gérant les risques cyber tout au long du cycle de vie du véhicule - autrement dit, l'époque du « on a vendu la voiture, le reste, on verra » est terminée. Il est obligatoire pour tous les nouveaux types de véhicules dans l'UE depuis juillet 2022. UN R156 le complète : il régit les exigences pour la gestion sécurisée des mises à jour logicielles.
L'approche la plus défendue par les experts est le security by design : la sécurité n'est pas patchée après coup dans le véhicule, mais intégrée dès le début de la conception. Si un véhicule est connecté, le réseau du véhicule doit être conçu pour résister aux attaques pouvant découler de cette connectivité. Il y a aussi du mouvement du côté de la vie privée ; une réglementation de cinq ans interdisant l'ouverture aux entreprises de reporting grand public des données de localisation et de comportement des conducteurs collectées à partir des véhicules a été confirmée en janvier 2026.
Mises à jour OTA : Faiblesse ou bouclier ?
OTA, c'est-à-dire la mise à jour logicielle sans fil, est à la fois le héros et le suspect de cette histoire. Son côté héros : lorsqu'une vulnérabilité est découverte, le constructeur peut envoyer le correctif en quelques minutes sans convoquer le véhicule au garage. Après l'affaire de la Jeep en 2015, plus personne ne voulait faire la queue chez les concessionnaires - OTA comble précisément ce vide. La sécurité est également assurée par la signature numérique et la cryptographie ; il est donc possible de vérifier que la mise à jour reçue provient bien du constructeur.
Son côté suspect : si le véhicule est en permanence connecté, le canal potentiel de l'attaquant est aussi constamment ouvert. Les avertissements des analystes selon lesquels l'utilisation croissante de l'OTA dans l'industrie automobile augmente la vulnérabilité aux attaques sont toujours d'actualité en 2026. L'OTA est donc un bouclier mais ne suffit pas à lui seul ; il n'a de sens qu'accompagné de la signature, de la cryptographie et de l'évaluation des menaces.
Alors, les accidents de robotaxis sont-ils des cyberattaques ? Faisons la distinction
L'erreur la plus fréquente en lisant ce sujet est d'interpréter chaque accident de robotaxis comme « c'est le fait de hackers ». Les données ne disent pas cela. Dans le comté de Los Angeles, les accidents de véhicules sans conducteur enregistrés sont de 69 en 2024, 219 en 2025, et 186 à ce jour en 2026 ; mais plus de 80 % de ces accidents n'ont pas de blessure visible et la plupart sont des contacts urbains à faible vitesse. Cette hausse provient principalement de l'augmentation du nombre de véhicules sur la route. En Californie, 304 accidents enregistrés en 2024 et plus de 590 en 2025 tracent un tableau similaire.
Le tableau du côté de la sécurité n'est pas non plus unidimensionnel : un opérateur de robotaxis n'a signalé aucun accident avec blessures graves ou mortelles sur 67 millions de miles au septembre 2026 ; une étude d'assurance avait également trouvé une réduction de 88 % des dommages matériels avec ces systèmes. Mais les experts soulignent que ces données reflètent des zones d'exploitation contrôlées et des conditions clémentes, et qu'il est trop tôt pour généraliser. il est possible de s'introduire à distance dans les véhicules, tromper les capteurs a été prouvé expérimentalement, mais tout cela reste des capacités révélées dans des conditions de recherche contrôlées. dans les cas connus et publics, les accidents de robotaxis ne reposent pas sur le piratage de capteurs ou de systèmes. Confondre les deux nous fait perdre de vue les risques réels des deux côtés - il y a deux problèmes distincts à prendre au sérieux.
Le débat technologique est également lié à la cybersécurité : tandis qu'un opérateur défend une approche multi-capteurs avec lidar, un autre suit la voie d'une intelligence artificielle « de bout en bout » reposant entièrement sur les caméras. Il n'existe pas encore de données suffisantes sur l'architecture la plus résistante aux attaques - et c'est une question ouverte, précisément parce que l'avantage de la fusion de capteurs ne s'y clarifie pas.
Conclusion : Faut-il avoir peur, ou simplement rester vigilant ?
À mon avis, la seconde. Le fait concret est le suivant : Il est possible de s'introduire à distance dans les véhicules, et le fait de tromper les capteurs a été prouvé par des expériences, mais toutes ces capacités sont apparues dans des conditions de recherche contrôlées. Dans la vie quotidienne, aucune armée de hackers ne te suit à la trace ; ce qui existe, ce sont des réglementations qui imposent la sécurité dès la phase de conception, des systèmes certifiés et des correctifs OTA continus. La question n'est pas « est-ce piratable », mais « à quelle vitesse est-ce détecté et corrigé une fois piraté ». Et cette réponse est bien meilleure qu'en 2015.
Sources
- Researcher Hacks Self-driving Car Sensors
- On the Realism of LiDAR Spoofing Attacks against Autonomous Driving Vehicles
- Autonomous vehicle technology vulnerable to road object spoofing and vanishing attacks
- Overview of Sensing Attacks on Autonomous Vehicle Technologies
- A review of cyber attacks on sensors and perception systems in autonomous driving
- On the road to autonomous vehicles
- What is V2X Security?
- Security guidelines for vehicle-to-everything (V2X) communication
- Cyber security standards and issues in V2X communications
- As robotaxi accidents increase in L.A., the data reveal the safer driver
- New Swiss Re study: Waymo is safer than even the most experienced human drivers
- Waymo goes on offense ahead of Tesla's Cybercab launch
- Tesla and Waymo Crashes Raise Questions About Autonomous Vehicle Safety