Os Veículos Autônomos Podem Ser Hackeados? Riscos Cibernéticos na Condução Conectada
Partilhe Esta Página
Sim, veículos autônomos conectados podem ser hackeados - mas não estão no estado de filme de terror em que qualquer carro pode ser tomado a qualquer momento. O quadro real é este: todo veículo conectado à internet carrega uma superfície de ataque e pesquisas de segurança mostraram vias concretas de ataque tanto contra os sistemas do veículo quanto contra os sensores. Sem pânico, mas com seriedade.
Destaques
- O caso do Jeep hackeado em 2015 é considerado um marco da cibersegurança automotiva
- Com um dispositivo de cerca de 60 dólares, a percepção do LiDAR pôde ser enganada com obstáculos falsos
- O UN R155 é a primeira regulamentação internacional vinculativa a tornar obrigatória a cibersegurança veicular
- Em janeiro de 2025, um hacker ético encontrou uma via de acesso remoto através do sistema de serviços conectados de uma marca
Vamos organizar as coisas primeiro: ADAS, ADS e o que exatamente é que está sendo hackeado?
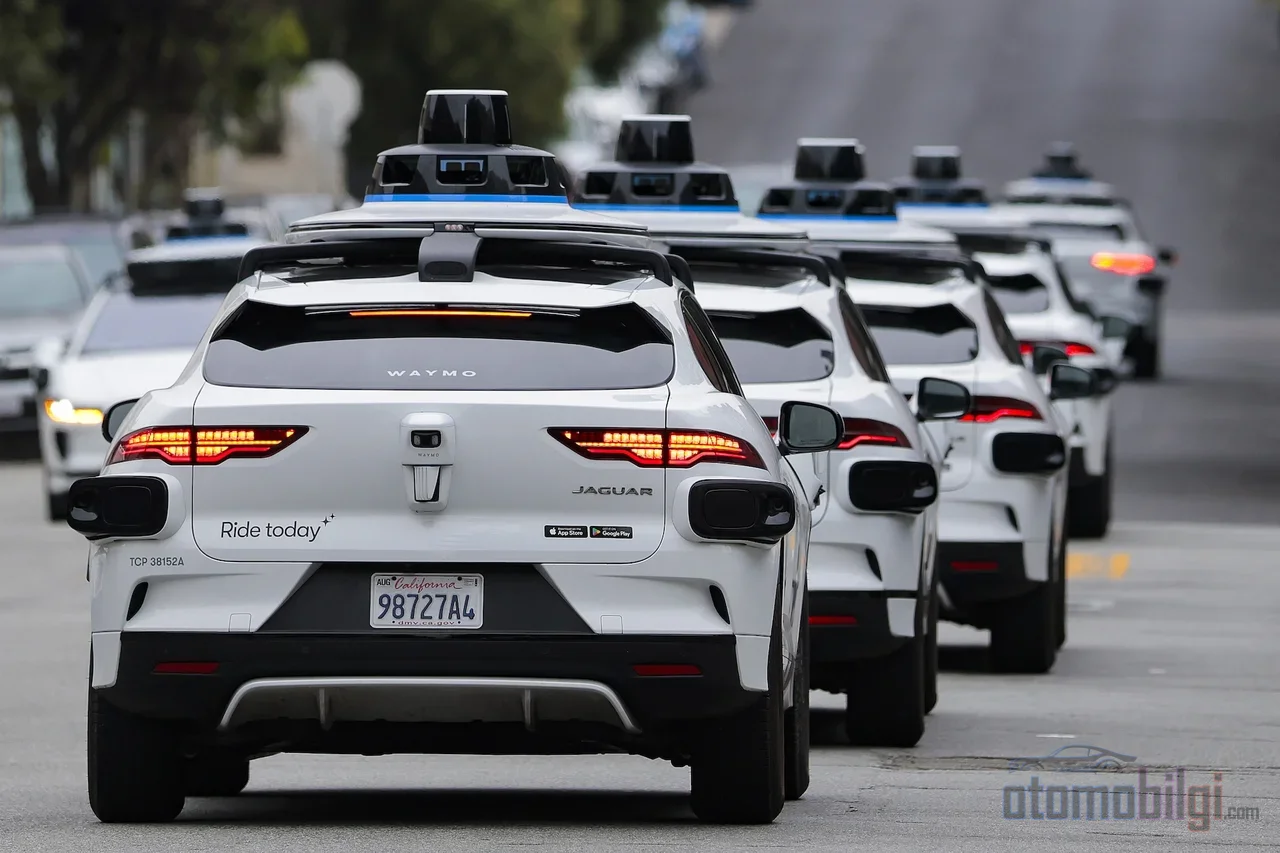
Para entender o hackeamento de veículos autônomos, primeiro deixemos claro o seguinte: nem todo carro "autônomo" é a mesma coisa. Os sistemas ADAS, como a frenagem automática de emergência, o controle de cruzeiro adaptativo ou a assistência de permanência em faixa, ajudam o motorista, mas não o substituem. Os sistemas Autopilot e Full Self-Driving da Tesla estão nessa categoria; se você está ao volante, a responsabilidade é sua. Em contrapartida, os sistemas ADS, ou seja, de direção totalmente automática, funcionam em determinadas condições sem supervisão humana - os robotáxis sem motorista da Waymo são o exemplo mais conhecido dessa classe.
Essa distinção também é importante para a cibersegurança, porque o veículo não funciona apenas com seus próprios controles, mas com todas as informações que recebe de fora. Sinal de satélite, comunicação veículo-a-veículo, conexão com a internet... Cada um deles é uma porta. Uma porta pode estar trancada, mas a porta continua ali.
Como um carro pode ser tomado remotamente pela internet? Casos reais
Não vamos falar de teoria, mas de história. Em 2011, pesquisadores demonstraram que as funções básicas de um veículo podiam ser tomadas remotamente com conhecimento moderado. Em 2013, dois pesquisadores de segurança acessaram, com um notebook, os sistemas computacionais de dois modelos populares à venda. Talvez tenham sido shows de laboratório, mas prepararam o palco.
A verdadeira bomba explodiu em 2015: dois pesquisadores invadiram um Jeep pela internet e pararam remotamente o veículo, que andava a 70 mph (cerca de 113 km/h) na rodovia - mesmo com um jornalista a bordo. Esse episódio é considerado o momento do nascimento da cibersegurança automotiva e a consequência foi séria: o fabricante envolvido fez o recall de centenas de milhares de veículos. Por volta do mesmo ano, até o FBI emitiu um alerta público de que os veículos motorizados estavam se tornando cada vez mais vulneráveis à exploração remota.
A história não terminou em 2015. Em janeiro de 2025, veio à tona um caso em que um hacker ético descobriu uma via de acesso remoto através do serviço conectado via satélite de uma marca. Um teste de segurança realizado em uma picape elétrica também mostrou que o fluxo de acesso remoto do veículo pode ser tentado de ser imitado. Ou seja, o hackeamento remoto não é uma anedota histórica; é uma classe de risco que continua sendo testada ainda hoje. Já a indústria se apoia em atualizações de software e gestão de segurança certificada para gerir estes riscos - chegaremos a isso daqui a pouco.
Enganar os Sensores: Não Lhe Chamemos Hacking... Chamemos-lhe Sabotagem
Esta secção é a minha favorita, porque os ataques aqui não visam o computador do veículo, mas sim os olhos do carro. Um robotáxi pode, de repente, começar a comportar-se como se conduzisse de olhos fechados. Há três cenários principais:
GPS Jamming e Spoofing
Não se deve confundir os dois. Jamming significa perturbar completamente o sinal GPS - a informação de localização do veículo fica turva, como quando o sinal de um rádio se corta. Spoofing é mais astuto: enviando um sinal GPS falso, faz-se com que a navegação "pense" que está num local errado. O sistema acredita estar a funcionar, mas está num lugar completamente diferente. Os fabricantes de GNSS é por isso que desenvolvem camadas de proteção contra jamming e spoofing.
Injetar Obstáculos Falsos no LiDAR
O LiDAR é aquela unidade rotativa no topo que dispara luz laser e mede a distância a partir da luz refletida - a peça mais reconhecível dos robotáxis. Em 2015, um investigador "mostrou" a um veículo autónomo carros, peões e paredes falsos com um dispositivo de cerca de 60 dólares. Estudos académicos posteriores tornaram o quadro ainda mais claro: ataques de injeção de obstáculos falsos podem impedir a deteção do carro real à frente e provocar uma colisão; ou, pelo contrário, colocar um carro imaginário numa estrada vazia e fazer o sistema parar desnecessariamente. O ponto fraco do LiDAR é a sua vulnerabilidade ao jamming, porque fontes de infravermelho próximo de baixo custo conseguem saturar facilmente o sensor.
Enganar a Própria Inteligência Artificial
O radar também não é inocente; existem estudos de avaliação que mostram que ataques de radar spoofing afetam os sistemas de perceção. Mais interessante ainda: os modelos de perceção baseados em aprendizagem automática são vulneráveis a entradas adversariais cuidadosamente elaboradas - ou seja, intervenções sofisticadas que parecem sem sentido ao olho humano conseguem levar a inteligência artificial a classificar erradamente. Compilações abrangentes analisam todo o leque destes ataques orientados para os sensores e afirmam que a defesa não pode ser uma única solução, mas sim em camadas.
V2X: Quando os Veículos Falam Entre Si, Quem Está a Ouvir esta Conversa?
V2X é um termo abrangente que cobre a comunicação do veículo com tudo: de veículo para veículo (V2V), de veículo para infraestrutura (V2I) e até de veículo para dispositivos portáteis como telemóveis. Saber antes de ti que o carro à tua frente numa interseção travou é uma excelente funcionalidade de segurança - mas cada mensagem transmitida também abre uma janela de ataque. Só a encriptação não chega.
As vulnerabilidades V2X podem levar a acessos não autorizados, adulteração de mensagens, violações de privacidade e, no pior cenário, riscos que ameaçam a vida. Pior ainda: uma vulnerabilidade num único veículo pode espalhar-se aos outros, como uma gripe numa escola. Os dados V2X também podem ser interceptados e alterados. A União Internacional de Telecomunicações publicou diretrizes de segurança específicas para a comunicação V2X, e a norma ISO/SAE 21434, que contém os princípios fundamentais para a segurança cibernética veicular, também abrange essa camada de comunicação.
O Que Estão Fazendo os Fabricantes? Regulação e Segurança pelo Design
A boa notícia é esta: este campo não é um caos genial; as regras estão se tornando cada vez mais rígidas. UN R155 é o primeiro regulamento internacional que torna a segurança cibernética veicular vinculativa. Ele exige que os fabricantes estabeleçam um Sistema de Gestão de Segurança Cibernética certificado que gerencie os riscos cibernéticos durante todo o ciclo de vida do veículo - ou seja, encerra-se a era de "vendemos o carro, o resto que se resolva". Na UE, é obrigatório para todos os novos tipos de veículos a partir de julho de 2022. Completando-o, está o UN R156: ele regula os requisitos para a gestão segura das atualizações de software.
A abordagem mais defendida pelos especialistas é o security by design: a segurança não é aplicada ao veículo depois, mas embutida desde o início do projeto. Se um veículo está conectado, a rede do veículo também deve ser construída para resistir aos ataques decorrentes dessa conectividade. Há movimento também na frente da privacidade: uma regulamentação de cinco anos que proíbe a abertura de dados de localização e comportamento do motorista coletados dos veículos para empresas de relatórios ao consumidor foi finalizada em janeiro de 2026.
Atualizações OTA: Fraqueza ou Escudo?
O OTA, ou seja, a atualização de software sem fio, é ao mesmo tempo o herói e o suspeito desta história. O lado heroico está aqui: quando uma vulnerabilidade é descoberta, o fabricante pode enviar a correção em minutos, sem precisar chamar o veículo à oficina. Depois do caso do Jeep em 2015, ninguém mais queria pegar fila nos revendedores - o OTA preenche exatamente essa lacuna. A segurança também é garantida com assinatura digital e criptografia; ou seja, é possível verificar se a atualização recebida realmente veio do fabricante.
O lado suspeito, por sua vez, é este: se o veículo está conectado permanentemente, o canal potencial do atacante também está permanentemente aberto. Os alertas de analistas de que o uso crescente do OTA na indústria automotiva aumenta a vulnerabilidade a ataques continuam em pauta em 2026. Ou seja, o OTA é um escudo, mas sozinho não é suficiente; só faz sentido junto com assinatura, criptografia e avaliação de ameaças.
E os Acidentes de Robotáxis São Ataques Cibernéticos? Vamos Distinguir os Dois
O erro mais comum ao ler sobre este assunto é interpretar cada acidente de robotáxis como "foram os hackers". Os dados não dizem isso. Os acidentes de veículos sem motorista registrados no Condado de Los Angeles foram 69 em 2024, 219 em 2025 e, até agora em 2026, 186; mas mais de 80% desses acidentes não apresentam lesões visíveis e a maioria são contatos urbanos em baixa velocidade. Esse aumento vem principalmente do crescimento do número de veículos nas ruas. Na Califórnia como um todo, os registros de acidentes - 304 em 2024, ultrapassando 590 em 2025 - desenham um quadro semelhante.
O quadro no lado da segurança também não é unidimensional: uma operadora de robotáxis não relatou acidentes com lesões graves ou fatais em 67 milhões de milhas até setembro de 2026; um estudo de seguros também constatou uma redução de 88% nos danos materiais nesses sistemas. Mas os especialistas destacam que esses dados refletem zonas de operação controladas e condições amenas, sendo cedo demais para generalizar. Os ataques cibernéticos, por sua vez, são uma categoria separada neste quadro: nos casos públicos conhecidos, os acidentes de robôtáxis não se baseiam em hacks de sensores ou de sistemas. Confundir os dois leva a que os riscos reais nos façam passar por cima de ambos - há dois problemas distintos que merecem ser levados a sério.
O debate tecnológico também está ligado à cibersegurança: enquanto um operador defende uma abordagem multissensorial com lidar, outro segue o caminho da inteligência artificial "de ponta a ponta", baseada totalmente em câmeras. Ainda não há dados suficientes sobre qual arquitetura é mais resistente a ataques - e esta é justamente uma questão em aberto decorrente do fato de que a vantagem da fusão de sensores ainda não ficou clara aqui.
Conclusão: Devemos Ter Medo ou Apenas Estar Alertas?
Na minha opinião, o segundo. O fato concreto é este: invadir veículos remotamente é possível, enganar sensores foi comprovado em experimentos, mas todas essas são capacidades que surgiram em condições controladas de pesquisa. No dia a dia, não existe um exército de hackers te seguindo; o que existe são regulamentações que tornam a segurança obrigatória desde a fase de design, sistemas certificados e atualizações OTA constantes. A questão não é "pode ser hackeado", mas sim "quão rápido é detectado e corrigido quando é hackeado". E essa resposta está em situação muito melhor do que em 2015.
Fontes
- Researcher Hacks Self-driving Car Sensors
- Sobre o realismo dos ataques de spoofing a LiDAR contra veículos de condução autônoma
- Tecnologia de veículos autônomos vulnerável a ataques de spoofing e desaparecimento de objetos na estrada
- Overview of Sensing Attacks on Autonomous Vehicle Technologies
- A review of cyber attacks on sensors and perception systems in autonomous driving
- On the road to autonomous vehicles
- What is V2X Security?
- Security guidelines for vehicle-to-everything (V2X) communication
- Cyber security standards and issues in V2X communications
- As robotaxi accidents increase in L.A., the data reveal the safer driver
- New Swiss Re study: Waymo is safer than even the most experienced human drivers
- Waymo goes on offense ahead of Tesla's Cybercab launch
- Tesla and Waymo Crashes Raise Questions About Autonomous Vehicle Safety