Hackelhetőek-e az önvezető autók? Kiberkockázat az összekapcsolt vezetésben
Az oldal megosztása
Igen, a csatlakoztatott autonóm járművek feltörhetők - de nem úgy, mint a horrorfilmekben: nem minden jármű áll készen arra, hogy bármikor átvegyék felette az irányítást. A valós kép a következő: minden internetre csatlakoztatott jármű támadási felületet hordoz, és a biztonsági kutatások konkrét támadási útvonalakat azonosítottak mind a járműrendszerek, mind az érzékelők ellen. Nincs pánik, de komolyan kell venni.
A legfontosabbak
- A 2015-ös Jeep-feltörési ügy az autóipari kiberbiztonság fordulópontjának számít
- Körülbelül 60 dollárért kapható eszközzel a LiDAR-érzékelés hamis akadályokkal megtéveszthető volt
- A UN R155 az első kötelező erejű nemzetközi szabályozás, amely előírja a járművek kiberbiztonságát
- 2025 januárjában egy etikus hacker távoli hozzáférési utat talált egy márka csatlakoztatott szolgáltatási rendszerén keresztül
Először tisztázzuk: Mi is az az ADAS, ADS, és pontosan mi az, ami feltörhető?
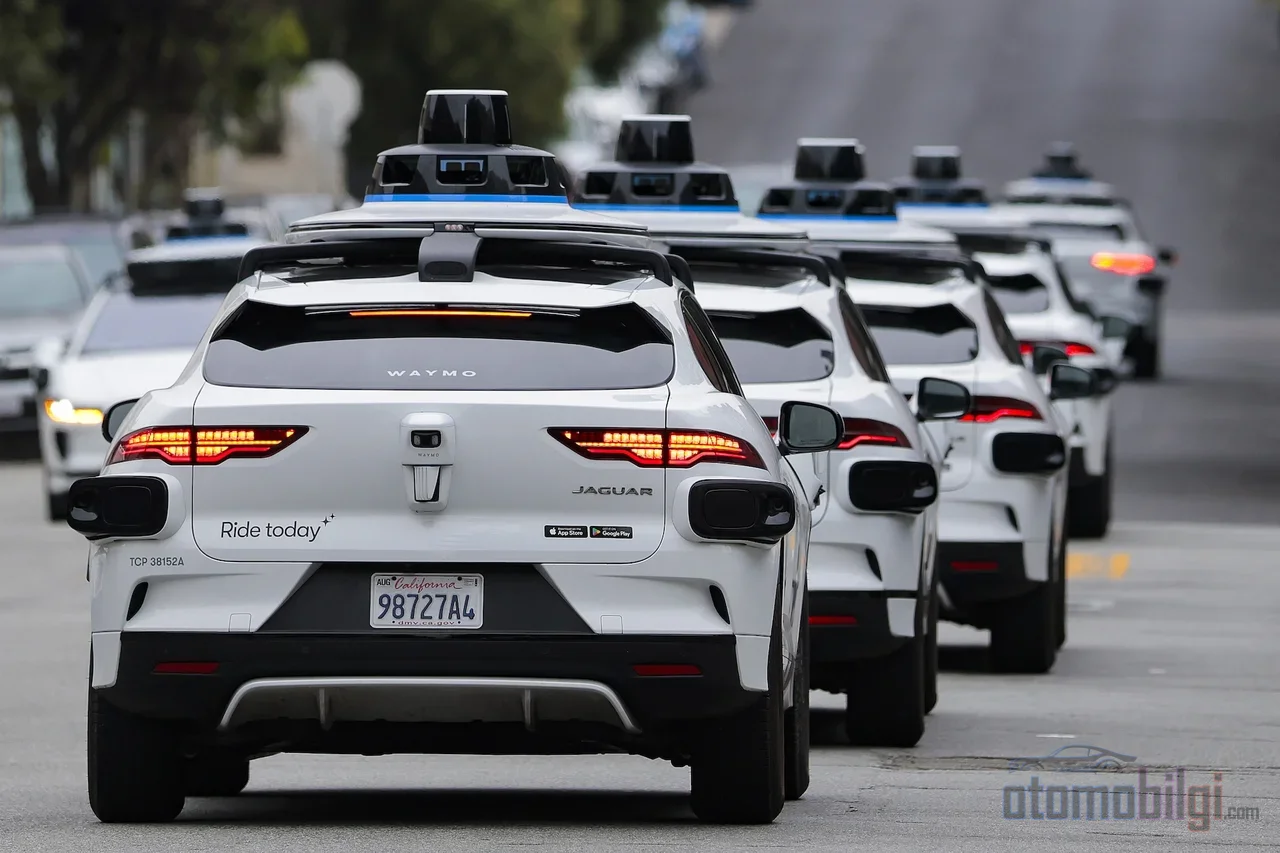
Ahhoz, hogy megértsük az autonóm járművek feltörését, először ezt tisztázzuk: nem minden "autonóm" jármű ugyanaz. Az automatikus vészfékezés, az adaptív tempomat vagy a sávtartás mint ADAS rendszerek segítenek a vezetőnek, de nem helyettesítik őt. A Tesla Autopilot és Full Self-Driving rendszerei ebbe a kategóriába tartoznak; ha te ülsz a volánnál, a felelősség is a tiéd. Ezzel szemben az ADS, vagyis a teljesen automatizált vezetési rendszerek bizonyos feltételek mellett emberi felügyelet nélkül működnek - a Waymo vezető nélküli robotaxisai enismertebb példái ennek az osztálynak.
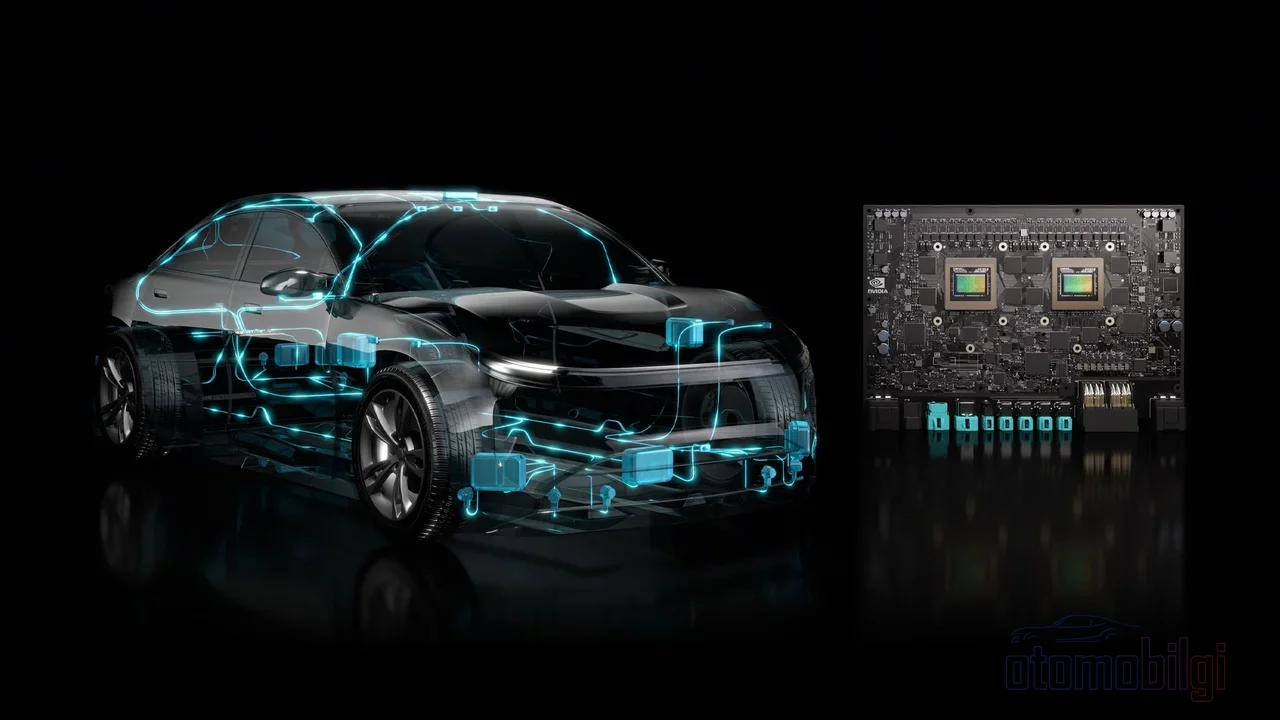
Ez a megkülönböztetés kiberbiztonsági szempontból is fontos, mert a jármű nemcsak a saját vezérlőivel, hanem minden külső forrásból kapott információval is működik. Műholdjel, jármű-jármű kommunikáció, internetkapcsolat... Mindegyik egy ajtó. Az egyik zárva van, de az ajtó még ott áll.
Hogyan lehet egy autót az interneten keresztül átvenni? Valós esetek
Ne elméletről, hanem a történelemről beszéljünk. 2011-ben kutatók bemutatták, hogy mérsékelt szakértelemmel egy jármű alapfunkciói távolról átvehetők. 2013-ban két biztonsági kutató laptoppal behatolt két, a kereskedelemben népszerű modell számítógépes rendszerébe. Ezek talán laboratóriumi show-k voltak, de előkészítették a terepet.
A valódi bomba 2015-ben robbant: két kutató bejutott az interneten keresztül egy Jeepbe, és távolról megállította az autópályán 70 mph (kb. 113 km/h) sebességgel haladó járművet - miközben egy újságíró ült benne. Ez a nyár az autóipari kiberbiztonság születésének pillanataként számít, és a következmény komoly volt: az érintett gyártó több százezer járművet hívott vissza. Körülbelül ugyanekkor az FBI is figyelmeztetést adott ki a lakosságnak, hogy a motoros járművek egyre sebezhetőbbé válnak a távoli kihasználással szemben.
A történet 2015-ben nem ért véget. 2025 januárjában került napvilágra egy ügy, amelyben egy etikus hacker egy márka műholdas támogatású csatlakoztatott szolgáltatásán keresztül talált távoli hozzáférési utat. Egy elektromos pickupon végzett biztonsági teszt pedig azt mutatta, hogy a jármű távoli hozzáférési folyamatát megpróbálták utánozni. Vagyis a távoli feltörés nem egy történelmi anekdota; olyan kockázati kategória, amelyet napjainkban is folyamatosan tesztelnek. Az iparág viszont szoftverfrissítésekre és tanúsított biztonságkezelésre támaszkodik e kockázatok kezelésében - erre mindjárt visszatérünk.
Az érzékelők megtévesztése: Ne mondjuk hackerkedésnek... Inkább mondjuk csúszásnak
Ez a fejezet a kedvencem, mert az itt bemutatott támadások nem a jármű számítógépét, hanem a jármű szemét célozzák. Egy robotaxi hirtelen úgy kezdhet viselkedni, mintha bekötött szemmel vezetne. Három fő szcéna van:
GPS Jamming és Spoofing
A kettőt nem szabad összekeverni. A jamming azt jelenti, hogy a GPS-jelet teljesen zavarják - a jármű pozícióinformációja elmosódottá válik, akár amikor egy rádió jele megszakad. A spoofing ennél ravaszabb: hamis GPS-jelet küldve elérheted, hogy a navigáció "úgy vélje", rossz helyen van. A rendszer azt hiszi, működik, de egészen máshol van. A GNSS-gyártók ezért védelmi rétegeket fejlesztenek a jamming és a spoofing ellen.
Hamis akadályok befecskendezése a LiDAR-ba
A LiDAR az a forgó tetőegység, amely lézerfényt szór ki és a visszaverődő fényből méri a távolságot - a robotaxik legfelismerhetőbb része. 2015-ben egy kutató egy nagyjából 60 dolláros eszközzel hamis járműveket, gyalogosokat és falakat "mutatott" egy autonóm járműnek. A későbbi tudományos tanulmányok még világosabbá tették a képet: a hamis akadály befecskendezésére irányuló támadások megakadályozhatják az előtte haladó valódi jármű érzékelését, és ütközéshez vezethetnek; vagy épp ellenkezőleg, egy képzeletbeli autót helyezhetnek egy üres útra, hogy a rendszer szükségtelenül megálljon. A LiDAR gyenge pontja, hogy nyitott a jammingra, mert az alacsony költségű közeli-infravörös források könnyen telíthetik az érzékelőt.
A mesterséges intelligencia megtévesztése önmagában
A radar sem ártatlan; léteznek értékelő tanulmányok, amelyek azt mutatják, hogy a radar spoofing támadások hatással vannak az érzékelő rendszerekre. Ami még érdekesebb, hogy a gépi tanuláson alapuló érzékelési modellek sebezhetőek az átgondoltan elkészített adversarial bemenetekkel szemben - vagyis az emberi szemnek értelmetlennek tűnő aprólékos beavatkozások arra kényszeríthetik a mesterséges intelligenciát, hogy helytelenül osztályozzon. Átfogó áttekintések vizsgálják az érzékelőközpontú támadások teljes skáláját, és arra mutatnak rá, hogy a védekezés nem lehet egyetlen megoldás, hanem többrétegűnek kell lennie.
V2X: Amikor a járművek egymással beszélgetnek, ki hallgatja ezt a beszélgetést?
A V2X egy esernyőfogalom, amely a jármű minden dologgal való kommunikációját lefedi: járműből járműbe (V2V), járműből infrastruktúrába (V2I), sőt járműből hordozható eszközökbe, például telefonokba. Nagyszerű biztonsági funkció, ha még nálad előbb megtudod, hogy a kereszteződésben előtted lévő jármű fékez - de minden sugárzott üzenet egyben támadási ablakot is nyit. A titkosítás önmagában nem elég.
A V2X biztonsági rések jogosulatlan hozzáféréshez, üzenetmanipulációhoz, adatvédelmi sérülésekhez és a legrosszabb esetben életveszélyes kockázatokhoz vezethetnek. Ami még rosszabb: egyetlen jármű sebezhetősége átterjedhet más járművekre, akárcsak az influenza egy iskolában. A V2X adatok is elfoghatók és módosíthatók. A Nemzetközi Távközlési Unió speciális biztonsági iránymutatásokat adott ki a V2X kommunikációhoz, az ISO/SAE 21434 szabvány pedig, amely a járművek kiberbiztonságának alapelveit tartalmazza, ezt a kommunikációs réteget is lefedi.
Mit tesznek a gyártók? Szabályozás és biztonsági tervezés
A jó hír az, hogy: ez a terület nem zavaros káosz, a szabályok egyre szigorodnak. A UN R155 az első nemzetközi szabályozás, amely kötelezővé teszi a járművek kiberbiztonságát. Előírja a gyártóknak, hogy a jármű teljes életciklusa során kezelve a kiberkockázatokat, tanúsított Kiberbiztonsági Menedzsmentrendszert alakítsanak ki - vagyis lezárult a "elttadtuk az autót, a többi majd valahogy" korszak. Az EU-ban 2022 júliusa óta kötelező minden új járműtípusra. Ezt egészíti ki a UN R156: a szoftverfrissítések biztonságos kezelésének követelményeit szabályozza.
A szakértők által leginkább védett megközelítés a security by design: a biztonságot nem utólag foltozzák be a járműbe, hanem már a tervezés legelső pillanatától beépítik. Ha egy jármű csatlakoztatott, akkor a jármű hálózatát is úgy kell felépíteni, hogy ellenálljon a csatlakoztatásból eredő támadásoknak. Az adatvédelmi fronton is mozgás van; a járművekből gyűjtött hely- és vezetői viselkedési adatok fogyasztói jelentéskészítő cégeknek történő megnyitását tiltó, ötéves szabályozás 2026 januárjában véglegesült.
OTA-frissítések: sebezhetőség vagy pajzs?
A OTA, azaz a vezeték nélküli szoftverfrissítés e történetnek egyszerre hőse és gyanúsítottja. A hősoldala az, hogy: ha sérülékenységet fedeznek fel, a gyártó percek alatt kiküldheti a javítást, anélkül hogy a járművet szervizbe kellene hívni. A 2015-ös Jeep-ügy után senki nem akart volna sorban állni a kereskedéseknél - az OTA pontosan ezt az űrt tölti be. A biztonságot digitális aláírás és kriptográfia biztosítja; azaz ellenőrizhető, hogy a beérkező frissítés valóban a gyártótól származik-e.
A gyanús oldala viszont ez: ha a jármű folyamatosan csatlakoztatva van, a támadó potenciális csatornája is folyamatosan nyitva áll. Az OTAS-alkalmazás növekedése által a támadásokkal szembeni sebezhetőséget növelő elemzői figyelmeztetések 2026-ban is napirenden vannak az autóiparban. Vagyis az OTA egy pajzs, de önmagában nem elegendő; csak az aláírással, a kriptográfiával és a fenyegetésértékeléssel együtt értelmes.
De vajon a robotaxi-balesetek kibertámadások? Válasszuk szét a kettőt
A téma olvasása közben a leggyakoribb hiba, hogy minden robotaxi-balesetet úgy olvasnak, mintha "hekkerek csinálták" volna. Az adatok ezt nem mondják. Los Angeles megyében nyilvántartásba vett vezető nélküli járműbalesetek száma 2024-ben 69, 2025-ben 219, 2026-ban eddig 186 volt; de ezeknek a baleseteknek több mint 80 százalékánál nincs látható sérülés, és a legtöbbjük alacsony sebességű, városi érintkezés. Ez a növekedés elsősorban az utakon lévő járművek számának növekedéséből ered. Kaliforniában 2024-ben 304, 2025-ben az 590-et meghaladó baleseti nyilvántartás hasonló képet mutat.
A biztonsági oldalon lévő kép sem egydimenziós: egy robotaxi-operátor 2026 szeptemberéig 67 millió mérföldön nem jelentett súlyos vagy halálos sérüléssel járó balesetet; egy biztosítási tanulmány már azt találta, hogy ezekben a rendszerekben az anyagi károk 88%-kal csökkentek. A szakértők viszont hangsúlyozzák, hogy ezek az adatok ellenőrzött működési területeket és enyhe körülményeket tükröznek, így túl korai általánosítani. A kibertámadás ebben a képben külön kategória: az ismert, nyilvánosságra került robotaxi-balesetek nem érzékelőre vagy rendszerre támaszkodó hackelésen alapulnak. A kettő összekeverése azt eredményezi, hogy a valódi kockázatok mindkettőről elsikkadnak - két külön problémáról van szó, amelyet komolyan kell venni.
A technológiai vita is összefügg a kiberbiztonsággal: az egyik üzemeltető a lidaros többérzékelős megközelítést védi, egy másik pedig teljesen kamerákra támaszkodó "végponttól végpontig" mesterséges intelligencia irányt követ. Arról, hogy melyik architektúra ellenállóbb a támadásokkal szemben, még nincs elegendő adat - és ez éppen azért nyitott kérdés, mert az érzékelőfúzió előnye itt nem tisztázódik.
Következtetés: Félnünk kellene, vagy csak éberen figyelnünk?
Szerintem az utóbbi. A konkrét tény ez: az autókba távolról behatolni lehetséges, az érzékelők megtévesztését kísérletek bizonyították, de mindezek képességek, amelyek kontrollált kutatási körülmények között jelentek meg. A mindennapokban nem követ nyomon egy hackerhadsereg; ami létezik, az az iparágat már a tervezési fázistól kezdve biztonságra kötelező szabályozás, tanúsított rendszerek és folyamatos OTA-javítások. A kérdés nem az, hogy "hackelhető-e", hanem hogy "ha megtörténik, milyen gyorsan derül ki és zárnak le". És ez a válasz sokkal jobb helyzetben van, mint 2015-ben.
Források
- Researcher Hacks Self-driving Car Sensors
- On the Realism of LiDAR Spoofing Attacks against Autonomous Driving Vehicles
- Autonomous vehicle technology vulnerable to road object spoofing and vanishing attacks
- Overview of Sensing Attacks on Autonomous Vehicle Technologies
- A review of cyber attacks on sensors and perception systems in autonomous driving
- On the road to autonomous vehicles
- What is V2X Security?
- Security guidelines for vehicle-to-everything (V2X) communication
- Cyber security standards and issues in V2X communications
- As robotaxi accidents increase in L.A., the data reveal the safer driver
- New Swiss Re study: Waymo is safer than even the most experienced human drivers
- Waymo goes on offense ahead of Tesla's Cybercab launch
- Tesla and Waymo Crashes Raise Questions About Autonomous Vehicle Safety