क्या स्वायत्त वाहनों को हैक किया जा सकता है? जुड़ी हुई ड्राइविंग में साइबर जोखिम
इस पेज को साझा करें
हाँ, इंटरनेट से जुड़े स्वायत्त वाहनों को हैक किया जा सकता है - लेकिन हॉरर फिल्मों की तरह हर वाहन हर समय कब्जे में लेने की स्थिति में नहीं है। असली तस्वीर यह है: इंटरनेट से जुड़ा हर वाहन एक हमले की सतह रखता है और सुरक्षा शोधों ने वाहन प्रणालियों के साथ-साथ सेंसरों को लक्षित करने वाले ठोस हमले के रास्ते दिखाए हैं। घबराहट नहीं, लेकिन गंभीरता जरूर है।
मुख्य बातें
- 2015 का Jeep हैक मामला ऑटोमोटिव साइबर सुरक्षा की मील का पत्थर माना जाता है
- लगभग 60 डॉलर के एक डिवाइस से LiDAR की धारणा को नकली बाधाओं के साथ धोखा दिया जा सकता था
- UN R155, वाहन साइबर सुरक्षा को अनिवार्य बनाने वाला पहला बाध्यकारी अंतरराष्ट्रीय नियमन है
- जनवरी 2025 में एक एथिकल हैकर ने एक ब्रांड के कनेक्टेड सर्विस सिस्टम के जरिए रिमोट एक्सेस का रास्ता खोजा
पहले थोड़ा मिलाते हैं: ADAS, ADS और हैक होने वाली चीज़ असल में किसके अंदर है?
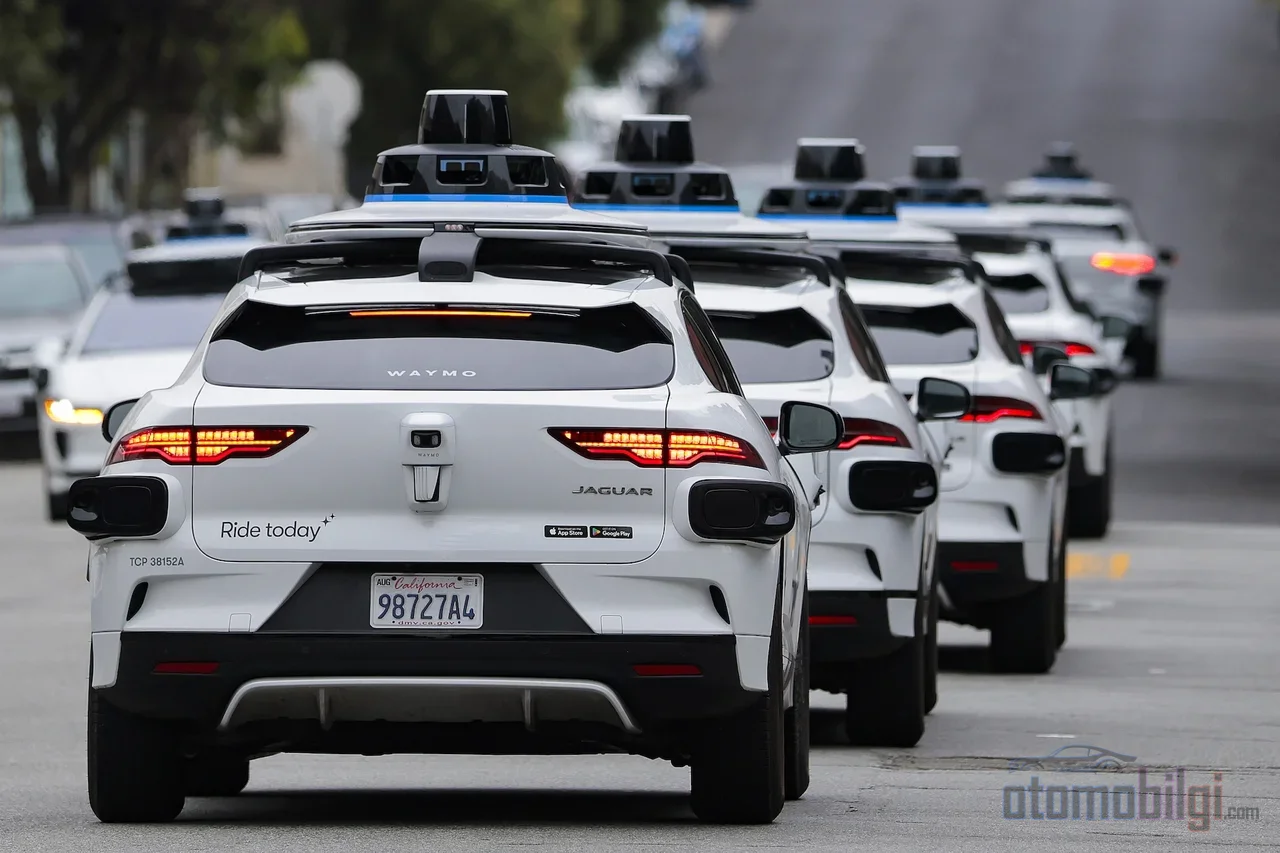
स्वायत्त वाहनों के हैक होने को समझने के लिए पहले इसे स्पष्ट कर लें: हर "स्वायत्त" वाहन एक जैसा नहीं होता। ऑटोमैटिक इमरजेंसी ब्रेकिंग, एडेप्टिव क्रूज़ कंट्रोल या लेन कीपिंग जैसे ADAS सिस्टम ड्राइवर की मदद करते हैं, ड्राइवर की जगह नहीं लेते। Tesla के Autopilot और Full Self-Driving सिस्टम इसी श्रेणी में हैं; अगर स्टीयरिंग पर आप हैं, तो जिम्मेदारी भी आपकी है। इसके विपरीत ADS यानी पूर्ण स्वचालित ड्राइविंग सिस्टम कुछ निश्चित परिस्थितियों में मानव निगरानी के बिना काम करते हैं - Waymo के ड्राइवरलेस रोबोटैक्सी इस श्रेणी का सबसे प्रसिद्ध उदाहरण हैं।
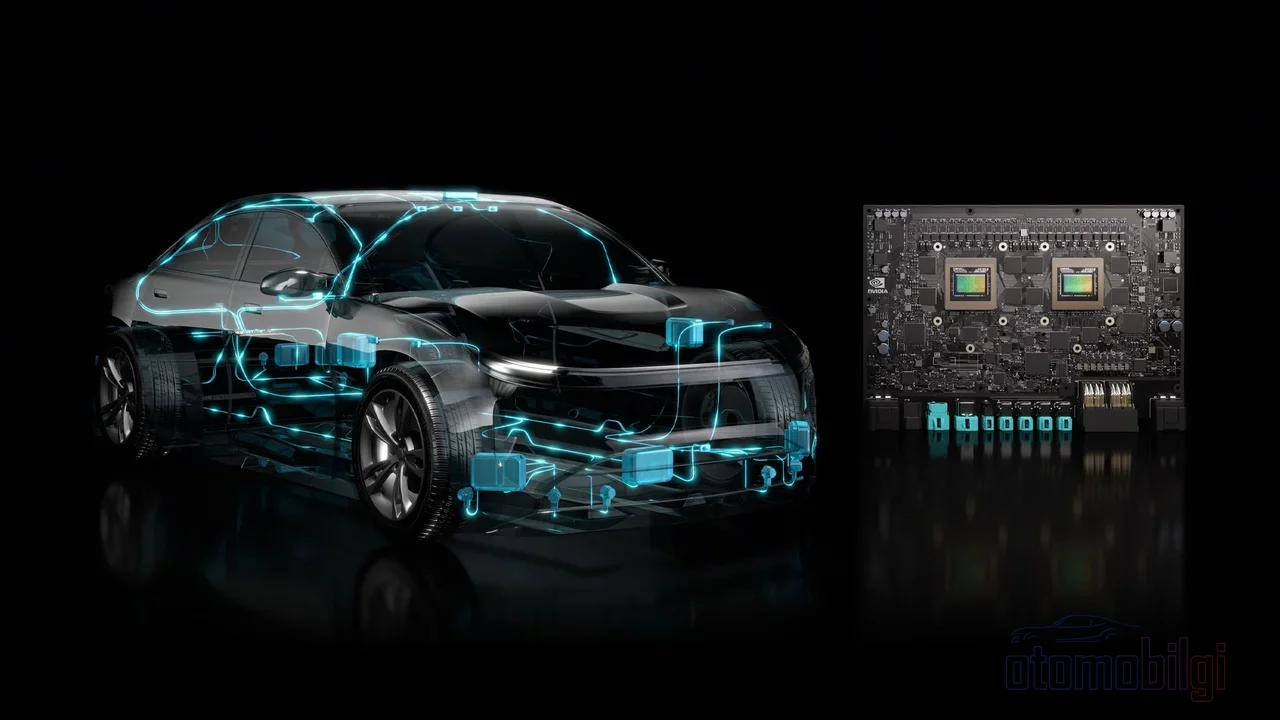
यह अंतर साइबर सुरक्षा के लिहाज से भी महत्वपूर्ण है, क्योंकि वाहन केवल अपने नियंत्रणों से ही नहीं, बल्कि बाहर से मिलने वाली हर जानकारी से भी काम करता है। सैटेलाइट सिग्नल, वाहन-से-वाहन संचार, इंटरनेट कनेक्शन... हर एक एक दरवाजा है। ताला लगा है, लेकिन दरवाजा अब भी वहीं खड़ा है।
एक कार इंटरनेट से कैसे कब्जे में ली जाती है? असली मामले
सिद्धांत से नहीं, इतिहास से बात करते हैं। 2011 में शोधकर्ताओं ने दिखाया कि मामूली विशेषज्ञता से एक वाहन के बुनियादी कार्यों को दूर से कब्जे में लिया जा सकता है। 2013 में दो सुरक्षा शोधकर्ताओं ने लैपटॉप के साथ, बिक्री में लोकप्रिय दो मॉडलों के कंप्यूटर सिस्टम में प्रवेश किया। ये शायद लैब के शो थे, लेकिन इन्होंने मंच तैयार किया।
असली बम 2015 में फटा: दो शोधकर्ताओं ने इंटरनेट के जरिए एक Jeep में घुसपैठ की और हाईवे पर 70 mph (लगभग 113 किमी/घंटा) की रफ्तार से जा रहे वाहन को - जिसके अंदर एक पत्रकार मौजूद था - दूर से रोक दिया। उस गर्मी को ऑटोमोटिव साइबर सुरक्षा का जन्म क्षण माना जाता है और परिणाम गंभीर था: संबंधित निर्माता ने लाखों वाहनों को वापस बुलाया। उसी साल के आसपास FBI ने भी जनता को चेतावनी जारी की कि मोटर वाहन रिमोट शोषण के प्रति लगातार अधिक कमजोर होते जा रहे हैं।
कहानी 2015 में खत्म नहीं हुई। जनवरी 2025 में एक एथिकल हैकर द्वारा एक ब्रांड की सैटेलाइट-समर्थित कनेक्टेड सर्विस के जरिए रिमोट एक्सेस का रास्ता खोजने की एक घटना सामने आई। एक इलेक्ट्रिक पिकअप पर किए गए एक सुरक्षा प्रयोग ने भी दिखाया कि वाहन के रिमोट एक्सेस फ्लो की नकल करने की कोशिश की जा सकती है। यानी रिमोट हैक कोई ऐतिहासिक किस्सा नहीं है; यह आज भी परखा जा रहा एक जोखिम वर्ग है। उद्योग इन जोखिमों को प्रबंधित करने के लिए सॉफ़्टवेयर अपडेट और प्रमाणित सुरक्षा प्रबंधन पर निर्भर है - हम थोड़ी देर में उस पर आएंगे।
सेंसर को धोखा देना: इसे हैकिंग न कहें... इसे सबाश-गड़बड़ कहें
यह खंड मेरा पसंदीदा है, क्योंकि यहाँ के हमले गाड़ी के कंप्यूटर को नहीं, बल्कि गाड़ी की आँखों को निशाना बनाते हैं। एक रोबोटैक्सी अचानक आँखें बंद करके ड्राइविंग जैसा व्यवहार करने लग सकती है। तीन मुख्य दृश्य हैं:
GPS जैमिंग और स्पूफिंग
इन दोनों को मिलाना नहीं चाहिए। जैमिंग का मतलब है GPS सिग्नल को पूरी तरह बिगाड़ देना - गाड़ी की स्थिति की जानकारी धुंधली हो जाती है, बिल्कुल वैसे जैसे रेडियो का सिग्नल कट जाना। स्पूफिंग इससे भी ज़्यादा चालाक है: नकली GPS सिग्नल भेजकर आप नेविगेशन को "सोचने" पर मजबूर कर देते हैं कि वह गलत जगह पर है। सिस्टम को लगता है कि वह काम कर रहा है, लेकिन वह बिल्कुल कहीं और है। GNSS निर्माता इसीलिए जैमिंग और स्पूफिंग के खिलाफ सुरक्षा परतें विकसित कर रहे हैं।
LiDAR में नकली बाधाएँ डालना
LiDAR वह घूमने वाली छत की इकाई है जो लेज़र रोशनी छोड़ती है और लौटती रोशनी से दूरी मापती है - रोबोटैक्सियों का सबसे पहचाना हिस्सा। 2015 में एक शोधकर्ता ने लगभग 60 डॉलर के एक उपकरण से एक स्वायत्त गाड़ी को नकली गाड़ियाँ, पैदल चलने वाले और दीवारें "दिखाईं"। बाद के शैक्षणिक अध्ययनों ने तस्वीर को और भी स्पष्ट कर दिया: नकली बाधा डालने के हमले आगे की असली गाड़ी को पहचानने से रोककर टक्कर का कारण बन सकते हैं; या इसके विपरीत, खाली सड़क पर काल्पनिक गाड़ी रखकर सिस्टम को बिना कारण रुकने पर मजबूर कर सकते हैं। LiDAR की कमजोरी यह है कि यह जैमिंग के प्रति संवेदनशील है, क्योंकि कम लागत वाले नियर-इन्फ्रारेड स्रोत सेंसर को आसानी से संतृप्त कर सकते हैं।
आर्टिफिशियल इंटेलिजेंस को ही गुमराह करना
रडार भी बेगुनाह नहीं है; रडार स्पूफिंग हमलों के पर्सेप्शन सिस्टम को प्रभावित करने को दर्शाने वाले मूल्यांकन अध्ययन मौजूद हैं। इससे भी रोचक यह है कि मशीन लर्निंग पर आधारित पर्सेप्शन मॉडल ध्यान से तैयार किए गए प्रतिकूल इनपुट के प्रति असुरक्षित हैं - यानी मानवीय आँखों को बेतुका लगने वाले सावधानीपूर्वक हस्तक्षेप आर्टिफिशियल इंटेलिजेंस को गलत वर्गीकरण की ओर धकेल सकते हैं। व्यापक संकलन इन सेंसर-केंद्रित हमलों की पूरी श्रेणी की जाँच करते हैं और कहते हैं कि बचाव केवल एक समाधान नहीं, बल्कि परतदार होना चाहिए।
V2X: गाड़ियाँ जब एक-दूसरे से बात करती हैं, तो यह बातचीत कौन सुन रहा है?
V2X एक छाता शब्द है जो गाड़ी का हर चीज़ से संचार शामिल करता है: गाड़ी से गाड़ी (V2V), गाड़ी से अवसंरचना (V2I), और यहाँ तक कि गाड़ी से फोन जैसे पोर्टेबल उपकरणों तक। चौराहे पर सामने वाली गाड़ी के ब्रेक लगाने की जानकारी आपसे पहले मिलना एक शानदार सुरक्षा सुविधा है - लेकिन हर प्रसारित संदेश एक हमले की खिड़की भी खोलता है। केवल एन्क्रिप्शन काफी नहीं है।
V2X की सुरक्षा कमजोरियाँ अनधिकृत पहुँच, संदेश छेड़छाड़, गोपनीयता के उल्लंघन और सबसे बुरी स्थिति में जीवन के लिए खतरा पैदा करने वाले जोखिमों का कारण बन सकती हैं। इससे भी बुरा: एक गाड़ी में मौजूद कमजोरी दूसरी गाड़ियों में फैल सकती है, बिल्कुल स्कूल में फ्लू की तरह। V2X डेटा भी अधिग्रहीत और परिवर्तित किया जा सकने वाला है। अंतर्राष्ट्रीय दूरसंचार संघ ने V2X संचार के लिए विशेष सुरक्षा दिशानिर्देश प्रकाशित किए हैं और वाहन साइबर सुरक्षा के मूल सिद्धांतों को समेटने वाला ISO/SAE 21434 मानक भी इस संचार परत को कवर करता है।
निर्माता क्या कर रहे हैं? विनियमन और सुरक्षा डिज़ाइन
अच्छी खबर यह है: यह क्षेत्र शानदार अराजकता नहीं है, नियम लगातार सख्त हो रहे हैं। UN R155, वाहन साइबर सुरक्षा को बाध्यकारी बनाने वाला पहला अंतर्राष्ट्रीय विनियमन है। यह निर्माताओं से वाहन के जीवनचक्र के दौरान साइबर जोखिमों का प्रबंधन करने वाली, प्रमाणित एक साइबर सुरक्षा प्रबंधन प्रणाली स्थापित करने की शर्त रखता है - यानी "हमने गाड़ी बेच दी, बाकी देखा जाएगा" वाला दौर खत्म हो रहा है। EU में जुलाई 2022 से सभी नए वाहन प्रकारों के लिए यह अनिवार्य है। इसके साथ UN R156 पूरक है: यह सॉफ्टवेयर अपडेट के सुरक्षित प्रबंधन के लिए आवश्यकताओं को नियंत्रित करता है।
विशेषज्ञों द्वारा सबसे अधिक समर्थित दृष्टिकोण security by design है: सुरक्षा का वाहन में बाद में पैच लगाया जाना नहीं, बल्कि डिज़ाइन की शुरुआत से ही उसमें समाहित किया जाना। अगर कोई वाहन जुड़ा हुआ है, तो वाहन नेटवर्क को भी कनेक्टिविटी से उत्पन्न होने वाले हमलों का सामना करने के योग्य बनाया जाना चाहिए। गोपनीयता के मोर्चे पर भी गतिविधि है; वाहनों से एकत्र किए गए स्थान और ड्राइवर व्यवहार डेटा को उपभोक्ता रिपोर्टिंग कंपनियों को उपलब्ध कराने पर रोक लगाने वाला पांच साल का एक नियमन जनवरी 2026 में अंतिम रूप ले चुका है।
OTA अपडेट: कमजोरी या ढाल?
OTA यानी वायरलेस सॉफ्टवेयर अपडेट, इस कहानी का नायक भी है और संदिग्ध भी। नायक वाला पक्ष यहां है: जब कोई कमजोरी पाई जाती है, तो निर्माता वाहन को सर्विस में बुलाए बिना ही मिनटों में पैच भेज सकता है। 2015 के Jeep मामले के बाद कोई भी डीलरशिप पर कतार में लगना नहीं चाहता था - OTA ठीक इसी खाली जगह को भरता है। सुरक्षा भी डिजिटल हस्ताक्षर और क्रिप्टोग्राफी से सुनिश्चित की जाती है; यानी यह सत्यापित करना संभव है कि आया हुआ अपडेट वास्तव में निर्माता से ही आया है।
संदिग्ध वाला पक्ष यह है: अगर वाहन लगातार जुड़ा रहता है, तो हमलावर का संभावित चैनल भी लगातार खुला रहता है। ऑटोमोटिव उद्योग में बढ़ते OTA उपयोग से हमलों के प्रति संवेदनशीलता बढ़ने की दिशा में विश्लेषकों की चेतावनियां 2026 में भी सुर्खियों में हैं। यानी OTA एक ढाल है, लेकिन अकेले इसके दम पर पर्याप्त नहीं; हस्ताक्षर, क्रिप्टोग्राफी और खतरा मूल्यांकन के साथ मिलकर यही अर्थपूर्ण है।
तो क्या रोबोटैक्सी दुर्घटनाएं साइबर हमले हैं? दोनों को अलग करें
इस विषय को पढ़ते समय सबसे आम गलती, हर रोबोटैक्सी दुर्घटना को "हैकरों का काम" समझकर पढ़ना है। आंकड़े ऐसा नहीं कहते। Los Angeles County में दर्ज ड्राइवरलेस वाहन दुर्घटनाएं 2024 में 69, 2025 में 219 और 2026 में अब तक 186 रहीं; लेकिन इन दुर्घटनाओं में से 80% से अधिक में कोई दृश्यमान चोट नहीं है और अधिकांश धीमी गति वाली, शहर के भीतर की टक्करें हैं। यह वृद्धि मुख्य रूप से सड़क पर वाहनों की संख्या बढ़ने से आई है। पूरे कैलिफोर्निया में 2024 में 304 और 2025 में 590 से अधिक दुर्घटना दर्ज होने का रिकॉर्ड इसी तरह की तस्वीर दिखाता है।
सुरक्षा की तस्वीर भी एक-आयामी नहीं है: एक रोबोटैक्सी ऑपरेटर ने सितंबर 2026 तक 67 मिलियन मील में गंभीर या घातक चोट वाली कोई दुर्घटना दर्ज नहीं की; एक बीमा अध्ययन ने भी इन सिस्टमों में संपत्ति क्षति में 88% की कमी पाई थी। लेकिन विशेषज्ञ इस बात पर जोर देते हैं कि ये आंकड़े नियंत्रित परिचालन क्षेत्रों और अनुकूल परिस्थितियों को दर्शाते हैं, और सामान्यीकरण के लिए यह अभी शीघ्र है। साइबर हमला इस तस्वीर में एक अलग श्रेणी है: ज्ञात सार्वजनिक मामलों में रोबोटैक्सी दुर्घटनाएं सेंसर या सिस्टम हैकिंग पर आधारित नहीं हैं। इन दोनों को मिलाना असली जोखिमों को दोनों ओर से देखने से चूकने का कारण बनता है - हाथ में दो अलग-अलग गंभीर समस्याएं हैं जिन्हें गंभीरता से लिया जाना चाहिए।
तकनीक की बहस भी साइबर सुरक्षा से जुड़ी है: एक ऑपरेटर लिडार वाले मल्टी-सेंसर दृष्टिकोण का समर्थन करता है, जबकि दूसरा पूरी तरह कैमरों पर आधारित "एंड-टू-एंड" कृत्रिम बुद्धिमत्ता का रास्ता अपनाता है। हमलों के प्रति कौन सा आर्किटेक्चर अधिक मजबूत है, इस बारे में अभी पर्याप्त आंकड़े नहीं हैं - और यह ठीक इसी कारण से एक खुला प्रश्न है कि सेंसर फ्यूजन का लाभ यहां स्पष्ट नहीं हो पाता।
निष्कर्ष: क्या हमें डरना चाहिए, या केवल सतर्क रहना चाहिए?
मेरी राय में दूसरा। ठोस सच्चाई यह है: वाहनों में दूर से घुसपैठ करना संभव है, सेंसरों को धोखा देना प्रयोगों से सिद्ध हुआ है, लेकिन ये सभी क्षमताएं नियंत्रित शोध परिस्थितियों में सामने आई हैं। रोजमर्रा की जिंदगी में आपका पीछा करने वाली हैकर्स की कोई फौज नहीं है; जो मौजूद है, वे नियम हैं जो डिजाइन चरण से ही सुरक्षा को अनिवार्य बनाते हैं, प्रमाणित सिस्टम और निरंतर OTA पैच। सवाल "क्या यह हैक हो सकता है" नहीं, बल्कि "हैक होने पर इसे कितनी तेजी से पकड़ा और बंद किया जाता है" है। और वह जवाब 2015 की तुलना में कहीं बेहतर स्थिति में है।
स्रोत
- शोधकर्ता ने स्व-चालित कार के सेंसर हैक किए
- स्वायत्त ड्राइविंग वाहनों के विरुद्ध LiDAR स्पूफिंग हमलों की वास्तविकता पर
- स्वायत्त वाहन तकनीक सड़क वस्तु स्पूफिंग और वैनिशिंग हमलों के प्रति संवेदनशील
- स्वायत्त वाहन तकनीकों पर सेंसिंग हमलों का अवलोकन
- स्वायत्त ड्राइविंग में सेंसरों और परसेप्शन सिस्टमों पर साइबर हमलों की समीक्षा
- स्वायत्त वाहनों की ओर सड़क पर
- V2X सुरक्षा क्या है?
- वाहन-से-सबकुछ (V2X) संचार के लिए सुरक्षा दिशानिर्देश
- V2X संचार में साइबर सुरक्षा मानक और मुद्दे
- L.A. में रोबोटैक्सी दुर्घटनाओं के बढ़ने के साथ, आंकड़े सुरक्षित ड्राइवर को दर्शाते हैं
- Swiss Re का नया अध्ययन: Waymo अनुभवी मानव ड्राइवरों से भी अधिक सुरक्षित है
- Tesla के Cybercab लॉन्च से पहले Waymo आक्रामक रुख अपनाता है
- Tesla और Waymo की दुर्घटनाएं स्वायत्त वाहन सुरक्षा पर प्रश्न उठाती हैं