অটোনমাস গাড়ি কি হ্যাক করা সম্ভব? সংযুক্ত ড্রাইভিংয়ে সাইবার ঝুঁকি
এই পেজটি শেয়ার করুন
হ্যাঁ, ইন্টারনেট-সংযুক্ত স্বয়ংক্রিয় (অটোনমাস) গাড়ি হ্যাক করা সম্ভব - কিন্তু হরর সিনেমার মতো প্রতিটি গাড়ি যেকোনো মুহূর্তে দখল হয়ে যাওয়ার অবস্থায় নেই। প্রকৃত চিত্রটি হলো এই: ইন্টারনেটে সংযুক্ত প্রতিটি গাড়ি একটি আক্রমণ-পৃষ্ঠ বহন করে এবং নিরাপত্তা গবেষণাগুলো গাড়ির সিস্টেম ও সেন্সর উভয়ের বিরুদ্ধেই বাস্তব আক্রমণের পথ দেখিয়েছে। আতঙ্কের কিছু নেই, তবে সিরিয়াসতা আছে।
গুরুত্বপূর্ণ দিকগুলো
- 2015 সালের Jeep হ্যাক ঘটনাটি অটোমোটিভ সাইবার নিরাপত্তার একটি টার্নিং পয়েন্ট হিসেবে বিবেচিত হয়
- প্রায় 60 ডলার মূল্যের একটি ডিভাইস দিয়ে LiDAR সংবেদনকে ভুয়া বাধা দিয়ে প্রতারিত করা যেতে পারত
- UN R155 হলো গাড়ির সাইবার নিরাপত্তা বাধ্যতামূলক করা প্রথম বাধ্যতামূলক আন্তর্জাতিক নিয়মকানুন
- জানুয়ারি 2025-এ এক নৈতিক হ্যাকার একটি ব্র্যান্ডের সংযুক্ত সার্ভিস সিস্টেমের মাধ্যমে দূর থেকে প্রবেশের একটি পথ খুঁজে পান
প্রথমে একটু গুলিয়ে ফেলি: ADAS, ADS এবং হ্যাক হওয়া জিনিসটি আসলে কীসের ভেতরে?
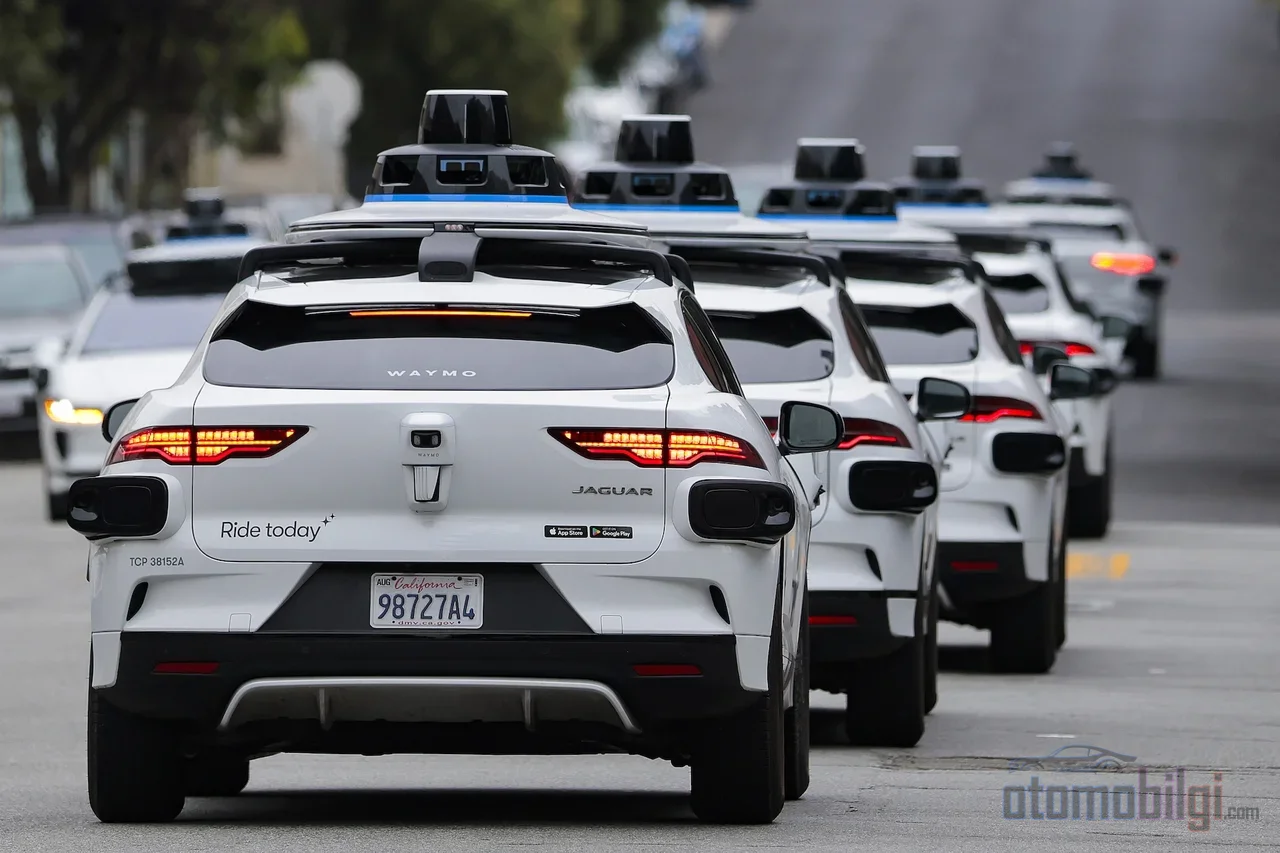
অটোনমাস গাড়ি হ্যাকিং বোঝার জন্য প্রথমে এটি পরিষ্কার করি: প্রতিটি "অটোনমাস" গাড়ি একই জিনিস নয়। অটোমেটিক ইমার্জেন্সি ব্রেকিং, অ্যাডাপটিভ ক্রুজ কন্ট্রোল বা লেন অনুসরণের মতো ADAS সিস্টেমগুলো চালককে সাহায্য করে, চালকের বিকল্প নয়। Tesla-র Autopilot এবং Full Self-Driving সিস্টেমগুলো এই বিভাগে; যদি স্টিয়ারিংয়ে আপনি থাকেন, দায়িত্বও আপনার। এর বিপরীতে ADS অর্থাৎ সম্পূর্ণ স্বয়ংক্রিয় ড্রাইভিং সিস্টেমগুলো নির্দিষ্ট শর্তে মানুষের তত্ত্বাবধান ছাড়াই কাজ করে - Waymo-র চালকবিহীন রোবোট্যাক্সিগুলো এই শ্রেণির সবচেয়ে পরিচিত উদাহরণ।
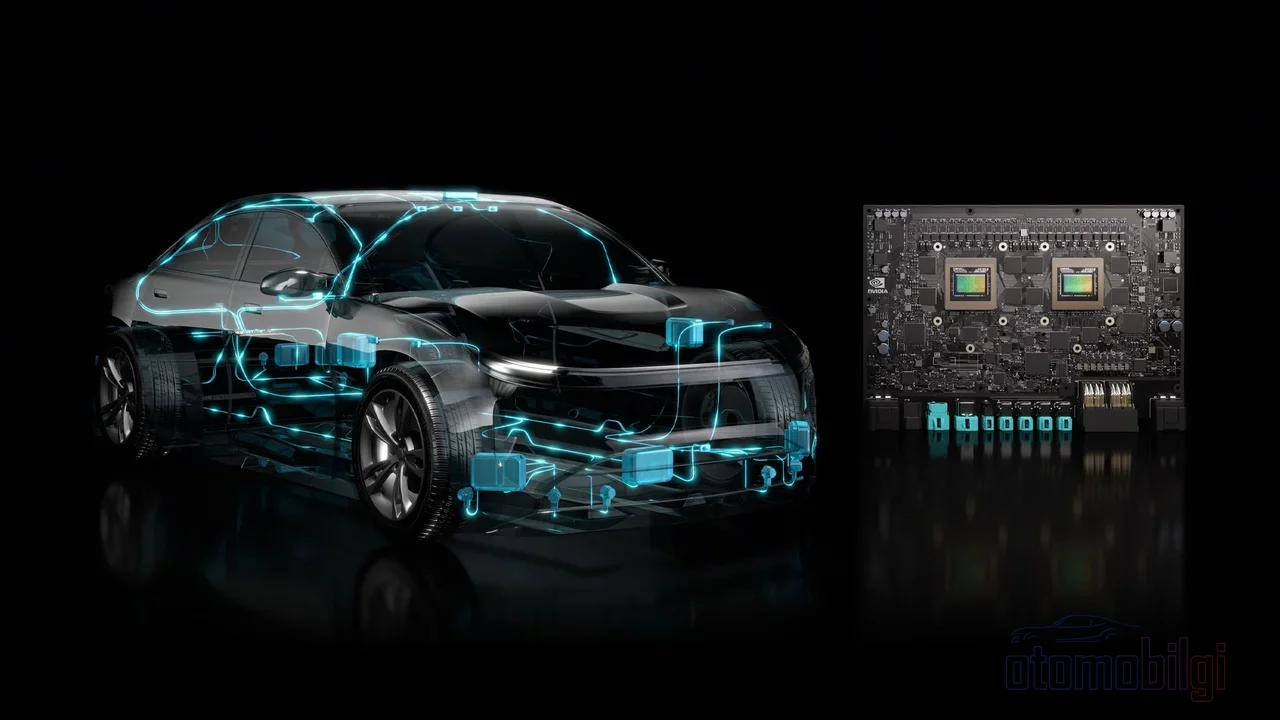
এই পার্থক্য সাইবার নিরাপত্তার দিক থেকেও গুরুত্বপূর্ণ, কারণ গাড়ি কেবল নিজস্ব নিয়ন্ত্রণেই নয়, বাইরে থেকে প্রাপ্ত প্রতিটি তথ্য দিয়েও কাজ করে। স্যাটেলাইট সিগন্যাল, গাড়ি-থেকে-গাড়ি যোগাযোগ, ইন্টারনেট সংযোগ... প্রতিটিই একেকটি দরজা। চাবি দিয়ে তালাবদ্ধ, কিন্তু দরজাটা এখনও সেখানেই দাঁড়িয়ে আছে।
একটি গাড়ি ইন্টারনেট থেকে কীভাবে দখল হয়? প্রকৃত ঘটনাসমূহ
তত্ত্ব থেকে নয়, ইতিহাস থেকে কথা বলি। 2011 সালে গবেষকরা দেখান, মাঝারি দক্ষতা দিয়েই একটি গাড়ির মৌলিক ফাংশনগুলো দূর থেকে দখল করা সম্ভব। 2013 সালে দুই নিরাপত্তা গবেষক ল্যাপটপ দিয়ে বাজারে জনপ্রিয় দুটি মডেলের কম্পিউটার সিস্টেমে প্রবেশ করেন। এগুলো হয়তো ল্যাব-শো ছিল, কিন্তু মঞ্চটি তৈরি করে দিয়েছিল।
আসল বোমাটি ফেটেছিল 2015 সালে: দুই গবেষক ইন্টারনেটের মাধ্যমে একটি Jeep-এ অনুপ্রবেশ করেন এবং হাইওয়েতে 70 mph (প্রায় 113 km/h) বেগে চলমান গাড়িটিকে - ভেতরে একজন সাংবাদিক থাকা সত্ত্বেও - দূর থেকে থামিয়ে দেন। সেই গ্রীষ্মকে অটোমোটিভ সাইবার নিরাপত্তার জন্মমুহূর্ত ধরা হয় এবং ফলাফলও গুরুতর ছিল: সংশ্লিষ্ট প্রস্তুতকারক লক্ষ লক্ষ গাড়ি রিকল করে। একই বছরের কাছাকাছি সময়ে FBI পর্যন্ত জনগণকে সতর্ক করে যে মোটরযানগুলো দূরবর্তী শোষণের বিরুদ্ধে ক্রমশ দুর্বল হয়ে যাচ্ছে।
গল্পটি 2015-এ শেষ হয়নি। জানুয়ারি 2025-এ একটি ঘটনা আলোচনায় আসে, যেখানে এক নৈতিক হ্যাকার একটি ব্র্যান্ডের স্যাটেলাইট-সমর্থিত সংযুক্ত সার্ভিসের মাধ্যমে দূরবর্তী প্রবেশের পথ আবিষ্কার করেন। একটি বৈদ্যুতিক পিকআপে করা একটি নিরাপত্তা পরীক্ষাও দেখিয়েছিল যে গাড়ির দূরবর্তী অ্যাক্সেস ফ্লো নকল করার চেষ্টা করা যায়। অর্থাৎ দূরবর্তী হ্যাকিং কোনো ঐতিহাসিক উপাখ্যান নয়; আজও পরীক্ষিত হয়ে চলা একটি ঝুঁকির শ্রেণি। Sanayi ise bu riskleri yönetmek için সফটওয়্যার আপডেট এবং সার্টিফাইড নিরাপত্তা ব্যবস্থাপনার উপর ভরসা করছে - আমরা একটু পরে সেখানে যাব।
সেন্সর প্রতারণা: হ্যাক না বলি... খেলা গড়ানো বলি
এই অংশটাই আমার প্রিয়, কারণ এখানকার আক্রমণগুলো গাড়ির কম্পিউটারকে নয়, বরং গাড়ির চোখকে লক্ষ্য করে। একটি রোবোট্যাক্সি হঠাৎ চোখ বন্ধ করে গাড়ি চালানোর মতো আচরণ শুরু করতে পারে। তিনটি প্রধান দৃশ্য আছে:
GPS Jamming এবং Spoofing
এই দুটিকে গুলিয়ে ফেলা উচিত নয়। Jamming মানে GPS সিগন্যাল সম্পূর্ণরূপে নষ্ট করা - গাড়ির অবস্থান সম্পর্কিত তথ্য অস্পষ্ট হয়ে যায়, ঠিক যেন একটি রেডিওর সিগন্যাল বিচ্ছিন্ন হওয়ার মতো। Spoofing আরও ধূর্ত: ভুয়া GPS সিগন্যাল পাঠিয়ে নেভিগেশনকে ভুল অবস্থানে আছে "ভাবতে" বাধ্য করা হয়। সিস্টেম কাজ করছে মনে করে, কিন্তু সে সম্পূর্ণ ভিন্ন এক জায়গায়। GNSS প্রস্তুতকারকরা এই কারণে jamming এবং spoofing-এর বিরুদ্ধে সুরক্ষা স্তর তৈরি করছে।
LiDAR-এ ভুয়া বাধা প্রবেশ করানো
LiDAR হলো সেই ঘূর্ণায়মান উপরের ইউনিট, যা লেজার আলো ছড়িয়ে ফেরত আসা আলো থেকে দূরত্ব মাপে - রোবোট্যাক্সির সবচেয়ে পরিচিত অংশ। 2015 সালে একজন গবেষক প্রায় 60 ডলারের একটি ডিভাইস দিয়ে একটি স্বয়ংক্রিয় গাড়ির কাছে ভুয়া গাড়ি, পথচারী এবং দেয়াল "দেখিয়েছিলেন"। পরবর্তী একাডেমিক গবেষণাগুলো চিত্রটিকে আরও স্পষ্ট করেছে: ভুয়া বাধা প্রবেশ করানোর আক্রমণগুলো সামনের প্রকৃত গাড়িকে সনাক্ত করতে বাধা দিয়ে সংঘর্ষের কারণ হতে পারে; অথবা উল্টোটা, ফাঁকা রাস্তায় কাল্পনিক একটি গাড়ি বসিয়ে সিস্টেমকে অযথা থামতে বাধ্য করতে পারে। LiDAR-এর দুর্বলতা হলো এটি jamming-এর প্রতি সংবেদনশীল, কারণ কম খরচের নিকট-অবলোহিত উৎসগুলো সেন্সরকে সহজেই সম্পৃক্ত করতে পারে।
কৃত্রিম বুদ্ধিমত্তাকে নিজেই প্রতারিত করা
রাডারও নিরপরাধ নয়; এমন মূল্যায়ন গবেষণা আছে যা দেখিয়েছে রাডার spoofing আক্রমণগুলো সনাক্তকরণ সিস্টেমকে প্রভাবিত করে। আরও আশ্চর্যের বিষয় হলো, মেশিন লার্নিং ভিত্তিক সনাক্তকরণ মডেলগুলো সতর্কভাবে প্রস্তুত করা adversarial ইনপুটের বিরুদ্ধে দুর্বল - অর্থাৎ মানুষের চোখে অর্থহীন মনে হওয়া সূক্ষ্ম হস্তক্ষেপগুলো কৃত্রিম বুদ্ধিমত্তাকে ভুল শ্রেণিবিন্যাসে ঠেলে দিতে পারে। বিস্তৃত সংকলনগুলো সেন্সর-কেন্দ্রিক এই আক্রমণগুলোর সমগ্র পরিসর পরীক্ষা করে এবং বলে যে প্রতিরক্ষা একটি একক সমাধান নয়, বরং স্তরযুক্ত হতে হবে।
V2X: গাড়িগুলো একে অপরের সাথে কথা বললে এই কথাবার্তা কে শুনছে?
V2X হলো একটি ছাতা সংজ্ঞা, যা গাড়ির সবকিছুর সাথে যোগাযোগকে অন্তর্ভুক্ত করে: গাড়ি থেকে গাড়িতে (V2V), গাড়ি থেকে অবকাঠামোতে (V2I), এমনকি গাড়ি থেকে ফোনের মতো বহনযোগ্য ডিভাইসে। মোড়ে সামনের গাড়ির ব্রেক করা সম্পর্কে আপনার আগে জানা একটি চমৎকার নিরাপত্তা বৈশিষ্ট্য - কিন্তু প্রতিটি প্রচারিত বার্তা একই সাথে একটি আক্রমণের সুযোগও খুলে দেয়। শুধু এনক্রিপশন যথেষ্ট নয়।
V2X নিরাপত্তা দুর্বলতাগুলো অননুমোদিত প্রবেশাধিকার, বার্তা সামগ্রী সংশোধন, গোপনীয়তা লঙ্ঘন এবং সবচেয়ে খারাপ ক্ষেত্রে জীবন-হুমকির ঝুঁকি সৃষ্টি করতে পারে। আরও খারাপ: একটি গাড়ির দুর্বলতা অন্য গাড়িগুলোতে ছড়িয়ে পড়তে পারে, ঠিক যেন একটি স্কুলে ফ্লুর মতো। V2X ডেটাও আটকে নেওয়া এবং পরিবর্তন করা যায় এমন প্রকৃতির। আন্তর্জাতিক টেলিযোগাযোগ সংঘ V2X যোগাযোগের জন্য বিশেষ নিরাপত্তা নির্দেশিকা প্রকাশ করেছে এবং যানবাহনের সাইবার নিরাপত্তার মূল নীতিগুলো ধারণকারী ISO/SAE 21434 স্ট্যান্ডার্ডটিও এই যোগাযোগ স্তরকে অন্তর্ভুক্ত করে।
উৎপাদকেরা কী করছেন? নিয়ন্ত্রণ ও নিরাপত্তা নকশা
ভালো খবর হলো: এই ক্ষেত্রটি দুর্বোধ্য একটি বিশৃঙ্খলা নয়, নিয়মগুলো ক্রমশ কঠোর হচ্ছে। UN R155 হলো প্রথম আন্তর্জাতিক নিয়ম যা যানবাহনের সাইবার নিরাপত্তাকে বাধ্যতামূলক করে তুলেছে। এটি উৎপাদকদের যানবাহনের সমগ্র জীবনচক্র জুড়ে সাইবার ঝুঁকি পরিচালনাকারী সার্টিফাইড একটি সাইবার নিরাপত্তা ব্যবস্থাপনা পদ্ধতি স্থাপনের শর্ত আরোপ করে - অর্থাৎ "গাড়ি বিক্রি করে দিলাম, বাকিটা পরে দেখা যাবে" যুগের সমাপ্তি ঘটছে। EU-তে জুলাই 2022 থেকে সব নতুন যানবাহনের ধরনের জন্য এটি বাধ্যতামূলক। একে সম্পূর্ণ করে UN R156: সফটওয়্যার আপডেটের নিরাপদ ব্যবস্থাপনার জন্য প্রয়োজনীয়তাগুলো নিয়ন্ত্রণ করে।
বিশেষজ্ঞদের দ্বারা সর্বাধিক সমর্থিত পদ্ধতি হলো security by design: নিরাপত্তা গাড়িতে পরে প্যাচ করা নয়, বরং নকশার একেবারে শুরু থেকেই অন্তর্নিহিত করা। কোনো গাড়ি সংযুক্ত হলে, গাড়ির নেটওয়ার্কটিও সংযোগ থেকে সৃষ্ট আক্রমণ সহ্য করার মতো করে তৈরি করতে হবে। গোপনীয়তার ক্ষেত্রেও অগ্রগতি আছে; গাড়ি থেকে সংগৃহীত অবস্থান ও চালকের আচরণ সংক্রান্ত তথ্য কনজিউমার রিপোর্টিং কোম্পানিগুলোর কাছে প্রকাশ নিষিদ্ধকারী একটি পাঁচ বছর মেয়াদি নিয়ম জানুয়ারি 2026-এ চূড়ান্ত হয়েছে।
OTA আপডেট: দুর্বলতা নাকি ঢাল?
OTA অর্থাৎ তারবিহীন সফটওয়্যার আপডেট, এই গল্পের একদিকে যেমন নায়ক অন্যদিকে তেমনি সন্দেহভাজন। নায়ক দিকটি এখানে: কোনো দুর্বলতা আবিষ্কৃত হলে উৎপাদক গাড়িকে সার্ভিসে ডাকার অপেক্ষা না করে মিনিটের মধ্যেই প্যাচ পাঠাতে পারে। 2015 সালের Jeep ঘটনার পর আর কেউ ডিলারশিপে লাইনে দাঁড়াতে চায়নি - OTA ঠিক এই শূন্যতাই পূরণ করছে। নিরাপত্তা নিশ্চিত করা হয় ডিজিটাল স্বাক্ষর ও ক্রিপ্টোগ্রাফির মাধ্যমে; অর্থাৎ আসা আপডেটটি সত্যিই উৎপাদকের কাছ থেকে এসেছে কিনা তা যাচাই করা সম্ভব।
সন্দেহভাজন দিকটি হলো: গাড়ি যদি সর্বদা সংযুক্ত থাকে, তাহলে আক্রমণকারীর সম্ভাব্য চ্যানেলটিও সর্বদা খোলা থাকে। অটোমোটিভ শিল্পে ক্রমবর্ধমান OTA ব্যবহার আক্রমণের বিরুদ্ধে দুর্বলতা বাড়াচ্ছে এমন বিশ্লেষকদের সতর্কবার্তা 2026-এও আলোচনায় রয়েছে। অর্থাৎ OTA একটি ঢাল, কিন্তু একা যথেষ্ট নয়; স্বাক্ষর, ক্রিপ্টোগ্রাফি ও হুমকি মূল্যায়নের সাথে মিলিত হলেই এটি অর্থবহ।
তাহলে রোবোট্যাক্সি দুর্ঘটনাগুলো কি সাইবার আক্রমণ? দুটোকে আলাদা করা যাক
এই বিষয়ে পড়ার সময় সবচেয়ে প্রচলিত ভুল হলো প্রতিটি রোবোট্যাক্সি দুর্ঘটনাকে "হ্যাকাররা করেছে" বলে ব্যাখ্যা করা। তথ্যগুলো তা বলছে না। লস অ্যাঞ্জেলেস কাউন্টিতে নথিভুক্ত চালকবিহীন গাড়ির দুর্ঘটনা 2024-এ 69টি, 2025-এ 219টি, 2026-এ এ পর্যন্ত 186টি; তবে এই দুর্ঘটনার 80%-এরও বেশিতে দৃশ্যমান কোনো আঘাত নেই এবং বেশিরভাগই কম গতির, শহরের ভেতরের সংঘর্ষ। এই বৃদ্ধি মূলত রাস্তায় গাড়ির সংখ্যা বৃদ্ধি থেকে আসছে। ক্যালিফোর্নিয়া জুড়ে 2024-এ 304টি, 2025-এ 590-এর বেশি দুর্ঘটনার রেকর্ড অনুরূপ চিত্র তুলে ধরে।
নিরাপত্তার দিক থেকেও চিত্রটি একমাত্রিক নয়: একটি রোবোট্যাক্সি পরিচালক সেপ্টেম্বর 2026 পর্যন্ত 67 মিলিয়ন মাইলে মারাত্মক বা মারাত্মক আঘাতমূলক দুর্ঘটনার কোনো রিপোর্ট করেনি; একটি বীমা সমীক্ষায় এই সিস্টেমগুলোতে সম্পত্তিগত ক্ষতি 88% কমেছে বলে দেখা গিয়েছিল। তবে বিশেষজ্ঞরা জোর দিয়ে বলছেন যে এই তথ্যগুলো নিয়ন্ত্রিত পরিচালনা অঞ্চল ও মৃদু আবহাওয়াকে প্রতিফলিত করে, এবং সাধারণীকরণের জন্য এটি এখনও অপর্যাপ্ত। সাইবার আক্রমণ এই চিত্রে একটি আলাদা বিভাগ: পরিচিত জনসমক্ষের ক্ষেত্রে রোবটট্যাক্সি দুর্ঘটনাগুলো সেন্সর বা সিস্টেম হ্যাকিংয়ের উপর ভিত্তি করে নয়। এই দুটিকে গুলিয়ে ফেলা প্রকৃত ঝুঁকিগুলোর দুটিই আমাদের চোখ এড়িয়ে যাওয়ার কারণ হয় - হাতে দুটি আলাদা সমস্যা রয়েছে যা গুরুত্ব সহকারে নেওয়া প্রয়োজন।
প্রযুক্তির আলোচনাও সাইবার নিরাপত্তার সাথে সংযুক্ত: একজন অপারেটর লিডার-সহ বহু-সেন্সর পদ্ধতির পক্ষে থাকেন, অন্যজন সম্পূর্ণ ক্যামেরা-নির্ভর "এন্ড-টু-এন্ড" কৃত্রিম বুদ্ধিমত্তার পথ অনুসরণ করেন। কোন স্থাপত্যটি আক্রমণের বিরুদ্ধে বেশি প্রতিরোধী তা নিয়ে এখনও পর্যাপ্ত তথ্য নেই - এবং এটি ঠিক সেই অমীমাংসিত প্রশ্ন যা সেন্সর ফিউশনের সুবিধা এখানে স্পষ্ট হতে পারছে না তা থেকে উদ্ভূত।
উপসংহার: আমাদের কি ভয় পাওয়া উচিত, নাকি শুধু সতর্ক থাকা উচিত?
আমার মতে দ্বিতীয়টি। সুনির্দিষ্ট সত্য এটি: গাড়িতে দূর থেকে প্রবেশ করা সম্ভব, সেন্সরকে প্রতারিত করা পরীক্ষায় প্রমাণিত হয়েছে, কিন্তু এগুলো সবই নিয়ন্ত্রিত গবেষণা পরিস্থিতিতে উদ্ভূত সক্ষমতা। দৈনন্দিন জীবনে তোমাকে অনুসরণকারী হ্যাকারদের কোনো বাহিনী নেই; বিদ্যমান জিনিসটি হলো সেই নিয়মাবলি যা ডিজাইন পর্যায় থেকেই নিরাপত্তা বাধ্যতামূলক করে, সার্টিফাইড সিস্টেম এবং অবিচ্ছিন্ন OTA প্যাচ। প্রশ্ন হলো "হ্যাক করা যায় কি না" নয়, "হ্যাক হলে কত দ্রুত তা ধরা পড়ে এবং বন্ধ করা হয়"। এবং সেই উত্তরটি 2015-এর চেয়ে অনেক ভালো অবস্থায় আছে।
উৎসসমূহ
- Researcher Hacks Self-driving Car Sensors
- On the Realism of LiDAR Spoofing Attacks against Autonomous Driving Vehicles
- Autonomous vehicle technology vulnerable to road object spoofing and vanishing attacks
- Overview of Sensing Attacks on Autonomous Vehicle Technologies
- A review of cyber attacks on sensors and perception systems in autonomous driving
- On the road to autonomous vehicles
- What is V2X Security?
- Security guidelines for vehicle-to-everything (V2X) communication
- Cyber security standards and issues in V2X communications
- As robotaxi accidents increase in L.A., the data reveal the safer driver
- New Swiss Re study: Waymo is safer than even the most experienced human drivers
- Waymo goes on offense ahead of Tesla's Cybercab launch
- Tesla and Waymo Crashes Raise Questions About Autonomous Vehicle Safety