¿Son hackeables los vehículos autónomos? Riesgo cibernético en la conducción conectada
Comparte esta página
Sí, los vehículos autónomos conectados son hackeables, pero no estamos ante un escenario de película de terror donde cualquier coche puede ser tomado en cualquier momento. El panorama real es este: cada vehículo conectado a internet presenta una superficie de ataque, y las investigaciones de seguridad han demostrado vías de ataque concretas tanto contra los sistemas del vehículo como contra sus sensores. No hay que entrar en pánico, pero sí tomárselo en serio.
Lo más destacado
- El caso del hackeo del Jeep de 2015 se considera un punto de inflexión en la ciberseguridad automotriz
- Con un dispositivo de unos 60 dólares se pudo engañar la percepción del LiDAR con obstáculos falsos
- UN R155 es la primera regulación internacional vinculante que hace obligatoria la ciberseguridad de los vehículos
- En enero de 2025, un hacker ético encontró una vía de acceso remoto a través del sistema de servicios conectados de una marca
Primero, aclaremos: ADAS, ADS, ¿y qué es exactamente lo que se hackea?
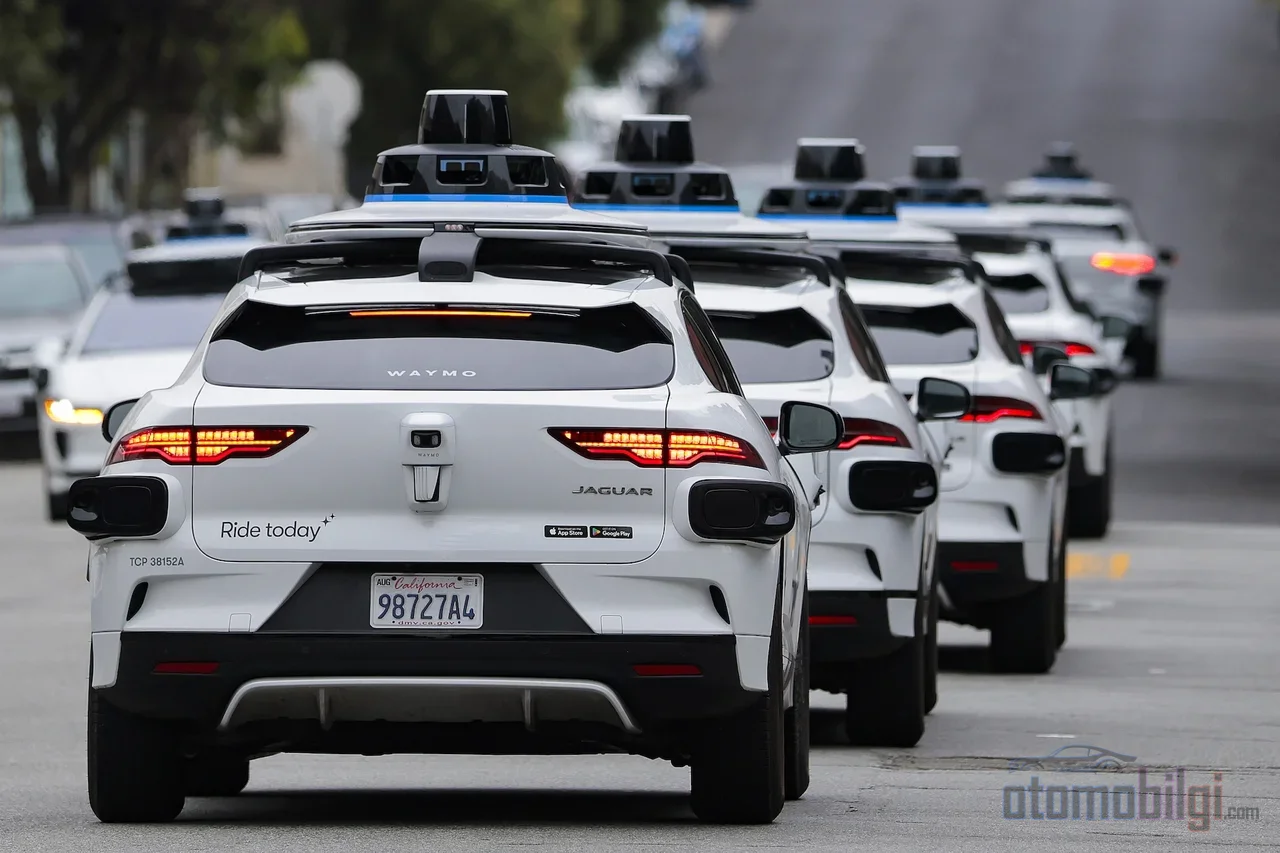
Para entender el hackeo de vehículos autónomos, primero dejemos algo claro: no todos los coches "autónomos" son lo mismo. Los sistemas ADAS como el frenado automático de emergencia, el control de crucero adaptativo o el mantenimiento de carril ayudan al conductor, no lo sustituyen. Los sistemas Autopilot y Full Self-Driving de Tesla entran en esta categoría; si tú estás al volante, la responsabilidad es tuya. En cambio, los sistemas ADS, es decir, de conducción totalmente automática, funcionan en determinadas condiciones sin supervisión humana; los robotaxis sin conductor de Waymo son el ejemplo más conocido de esta clase.
Esta distinción también importa en cuanto a la ciberseguridad, porque el vehículo no funciona solo con sus propios controles, sino con toda la información que recibe del exterior. Señal satelital, comunicación entre vehículos, conexión a internet... Cada una de ellas es una puerta. Una puerta puede estar cerrada con llave, pero sigue ahí.
¿Cómo se toma el control de un coche a través de internet? Casos reales
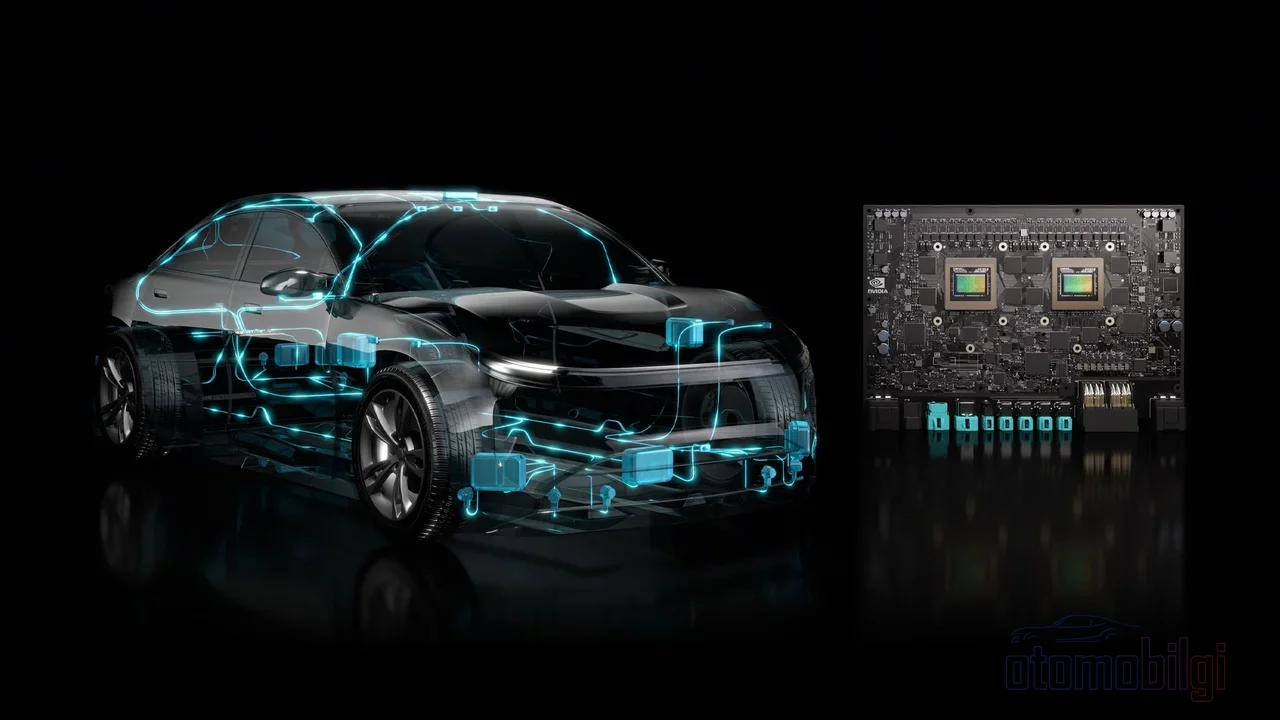
Hablemos de la historia, no de la teoría. En 2011, investigadores demostraron que con conocimientos moderados se podían tomar a distancia las funciones básicas de un vehículo. En 2013, dos investigadores de seguridad accedieron con un ordenador portátil a los sistemas informáticos de dos modelos populares en venta. Quizá eran espectáculos de laboratorio, pero prepararon el terreno.
La verdadera bomba estalló en 2015: dos investigadores se infiltraron en un Jeep a través de internet y detuvieron a distancia un vehículo que circulaba a 70 mph (unos 113 km/h) por una autopista, con un periodista dentro. Aquella escritura se considera el momento del nacimiento de la ciberseguridad automotriz y las consecuencias fueron serias: el fabricante implicado retiró cientos de miles de vehículos. Por aquella época, incluso el FBI publicó una advertencia a la población sobre el hecho de que los vehículos de motor se estaban volviendo cada vez más vulnerables a la explotación remota.
La historia no terminó en 2015. En enero de 2025 salió a la luz un caso en el que un hacker ético descubrió una vía de acceso remoto a través del servicio conectado asistido por satélite de una marca. Un experimento de seguridad realizado sobre una camioneta eléctrica también demostró que se podía intentar imitar el flujo de acceso remoto del vehículo. Es decir, el hackeo remoto no es una anécdota histórica; es una clase de riesgo que sigue poniéndose a prueba en la actualidad. La industria, en cambio, se apoya en actualizaciones de software y gestión de seguridad certificada para gestionar estos riesgos - llegaremos a eso en un momento.
Engañar a los sensores: No le llamemos hack... Llamémoslo sabotaje
Esta sección es mi favorita, porque los ataques que aquí se presentan no van contra el ordenador del vehículo, sino contra los ojos del vehículo. Un robotaxi podría empezar de repente a comportarse como si condujera con los ojos cerrados. Hay tres escenarios principales:
Jamming y spoofing de GPS
Hay que no confundir los dos. El jamming significa perturbar por completo la señal GPS - la información de posición del vehículo se vuelve borrosa, como cuando a una radio se le corta la señal. El spoofing es más astuto: enviando una señal GPS falsa, haces que la navegación "crea" que está en una ubicación incorrecta. El sistema cree que funciona, pero está en un lugar totalmente distinto. Por eso los fabricantes de GNSS están desarrollando capas de protección contra el jamming y el spoofing.
Inyectar obstáculos falsos en el LiDAR
El LiDAR es esa unidad giratoria en la parte superior que emite luz láser y mide distancias a partir de la luz que regresa - la pieza más reconocible de los robotaxis. En 2015, un investigador "mostró" a un vehículo autónomo coches, peatones y paredes falsos con un dispositivo de unos 60 dólares. Estudios académicos posteriores dejaron el panorama aún más claro: los ataques de inyección de obstáculos falsos pueden impedir la detección del vehículo real que está delante y provocar una colisión; o, al contrario, colocar un coche imaginario en una vía vacía y hacer que el sistema se detenga innecesariamente. El punto débil del LiDAR es su vulnerabilidad al jamming, ya que fuentes de infrarrojo cercano de bajo costo pueden saturar fácilmente el sensor.
Engañar a la propia inteligencia artificial
El radar tampoco es inocente; hay estudios de evaluación que demuestran que los ataques de spoofing de radar afectan a los sistemas de percepción. Aún más interesante: los modelos de percepción basados en aprendizaje automático son vulnerables a entradas adversarias meticulosamente elaboradas, es decir, intervenciones cuidadosas que parecen sin sentido al ojo humano pueden llevar a la inteligencia artificial a clasificar erróneamente. Amplias recopilaciones examinan todo el abanico de estos ataques dirigidos a los sensores y afirman que la defensa no debe ser una única solución, sino estar por capas.
V2X: Cuando los vehículos hablan entre sí, ¿quién escucha esta conversación?
La V2X es un término paraguas que abarca la comunicación del vehículo con todo: de vehículo a vehículo (V2V), de vehículo a infraestructura (V2I) e incluso de vehículo a dispositivos portátiles como teléfonos. Aprender en un cruce que el vehículo de enfrente ha frenado antes que tú es una función de seguridad estupenda - pero cada mensaje emitido también abre una ventana de ataque. Solo con el cifrado no basta.
Las vulnerabilidades V2X pueden provocar accesos no autorizados, manipulación de mensajes, violaciones de la privacidad y, en el peor de los escenarios, riesgos que amenazan la vida. Peor aún: una vulnerabilidad en un solo vehículo puede propagarse a otros, como la gripe en una escuela. Los datos V2X también pueden ser interceptados y modificados. La Unión Internacional de Telecomunicaciones publicó guías de seguridad específicas para las comunicaciones V2X, y la norma ISO/SAE 21434, que contiene los principios fundamentales de la ciberseguridad vehicular, también cubre esta capa de comunicación.
¿Qué Hacen los Fabricantes? Regulación y Diseño Seguro
La buena noticia es esta: este ámbito no es un caos dairaico; las reglas se están endureciendo progresivamente. UN R155 es el primer reglamento internacional que convierte la ciberseguridad vehicular en vinculante. Exige que los fabricantes establezcan un Sistema de Gestión de Ciberseguridad certificado que gestione los riesgos cibernéticos durante todo el ciclo de vida del vehículo; es decir, se cierra la era de "vendimos el coche, el resto ya veremos". En la UE es obligatorio para todos los nuevos tipos de vehículos desde el julio de 2022. Lo complementa el UN R156: regula los requisitos para la gestión segura de las actualizaciones de software.
El enfoque que más defienden los expertos es el security by design: no parchear la seguridad en el vehículo después, sino integrarla desde el inicio del diseño. Si un vehículo está conectado, la red del vehículo también debe configurarse para resistir los ataques derivados de esa conexión. En el frente de la privacidad también hay movimiento; una normativa de cinco años que prohíbe que los datos de ubicación y comportamiento de conducción recogidos de los vehículos se entreguen a empresas de informes al consumidor se consolidó en enero de 2026.
Actualizaciones OTA: ¿Debilidad o Escudo?
OTA, es decir, la actualización de software inalámbrica, es a la vez el héroe y el sospechoso de esta historia. Su lado de héroe está aquí: cuando se descubre una vulnerabilidad, el fabricante puede enviar el parche en cuestión de minutos, sin llevar el vehículo al taller. Tras el caso de Jeep de 2015, nadie quería hacer fila en los concesionarios; OTA llena exactamente ese vacío. La seguridad también se garantiza con firma digital y criptografía; es decir, es posible verificar que la actualización recibida proviene realmente del fabricante.
Su lado sospechoso es este: si el vehículo está permanentemente conectado, el canal potencial del atacante también está permanentemente abierto. Las advertencias de los analistas de que el creciente uso de OTA en la industria automotriz aumenta la vulnerabilidad a los ataques siguen en agenda también en 2026. Es decir, OTA es un escudo, pero por sí solo no es suficiente; solo es significativo junto con la firma, la criptografía y la evaluación de amenazas.
¿Y los Accidentes de Robotaxis son Ciberataques? Separémoslos
El error más frecuente al leer sobre este tema es interpretar cada accidente de robotaxi como que "lo hicieron los hackers". Los datos no lo dicen así. Los accidentes de vehículos sin conductor registrados en el Condado de Los Ángeles fueron 69 en 2024, 219 en 2025 y hasta ahora 186 en 2026; pero en más del 80% de estos accidentes no hay lesiones visibles y la mayoría son contactos urbanos a baja velocidad. Este aumento se debe principalmente al incremento del número de vehículos en la carretera. Los registros de accidentes en toda California, 304 en 2024 y más de 590 en 2025, dibujan un panorama similar.
El panorama en el lado de la seguridad tampoco es unidimensional: un operador de robotaxis no reportó accidentes con lesiones graves o mortales en 67 millones de millas hasta septiembre de 2026; un estudio de seguros también había encontrado una reducción del 88% en daños materiales en estos sistemas. Pero los expertos subrayan que estos datos reflejan zonas de operación controladas y condiciones templadas, y que es demasiado pronto para generalizar. El ciberataque, en cambio, es una categoría aparte en este panorama: en los casos públicos conocidos, los accidentes de robotaxis no se basan en la piratería de sensores o sistemas. Confundirlos entre sí hace que pasemos por alto riesgos reales en ambos: hay dos problemas distintos que deben tomarse en serio.
El debate tecnológico también está ligado a la ciberseguridad: mientras un operador defiende un enfoque multisensor con lidar, otro sigue el camino de la inteligencia artificial "de extremo a extremo" basada completamente en cámaras. Todavía no hay datos suficientes sobre qué arquitectura es más resistente a los ataques - y esta es precisamente una pregunta abierta derivada de que la ventaja de la fusión de sensores no se aclara aquí.
Conclusión: ¿Debemos Temer o Solo Estar Alerta?
En mi opinión, lo segundo. El hecho concreto es este: es posible infiltrarse remotamente en los vehículos, engañar a los sensores quedó demostrado en experimentos, pero todas estas son capacidades surgidas en condiciones de investigación controladas. En la vida diaria no hay un ejército de hackers siguiéndote; lo que existe son regulaciones que obligan a la seguridad desde la fase de diseño, sistemas certificados y parches OTA continuos. La pregunta no es "¿puede ser hackeado?", sino "¿qué tan rápido se detecta y se corrige cuando es hackeado". Y esa respuesta está en mucho mejor situación que en 2015.
Fuentes
- Researcher Hacks Self-driving Car Sensors
- Sobre el realismo de los ataques de suplantación de LiDAR contra vehículos de conducción autónoma
- La tecnología de vehículos autónomos es vulnerable a ataques de suplantación de objetos en la carretera y de desaparición
- Panorama de los ataques de detección sobre las tecnologías de vehículos autónomos
- Una revisión de los ciberataques a los sensores y sistemas de percepción en la conducción autónoma
- En el camino hacia los vehículos autónomos
- ¿Qué es la seguridad V2X?
- Directrices de seguridad para las comunicaciones vehicle-to-everything (V2X)
- Estándares y problemas de ciberseguridad en las comunicaciones V2X
- A medida que aumentan los accidentes de robotaxis en Los Ángeles, los datos revelan al conductor más seguro
- Nuevo estudio de Swiss Re: Waymo es más seguro que incluso los conductores humanos más experimentados
- Waymo pasa a la ofensiva antes del lanzamiento del Cybercab de Tesla
- Los accidentes de Tesla y Waymo plantean dudas sobre la seguridad de los vehículos autónomos