Le auto autonome possono essere hackerate? Il rischio informatico della guida connessa
Condividi questa pagina
Sì, i veicoli autonomi connessi possono essere violati - ma non siamo nel punto in cui, come nei film horror, ogni veicolo può essere preso in controllo in ogni momento. Il quadro reale è questo: ogni veicolo connesso a internet porta con sé una superficie di attacco, e le ricerche sulla sicurezza hanno dimostrato vie di attacco concrete sia verso i sistemi del veicolo che verso i sensori. Niente panico, ma c'è serietà.
Punti Salienti
- Il caso dell'hacking della Jeep del 2015 è considerato una svolta storica per la cibersicurezza automobilistica
- Con un dispositivo da circa 60 dollari la percezione LiDAR poteva essere ingannata con ostacoli finti
- L'UN R155 è la prima normativa internazionale vincolante a rendere obbligatoria la cibersicurezza dei veicoli
- A gennaio 2025 un hacker etico ha trovato una via di accesso remoto attraverso il sistema di servizi connessi di un marchio
Prima mescoliamo le cose: ADAS, ADS e Cosa Si Nasconde Davvero di Hackabile?
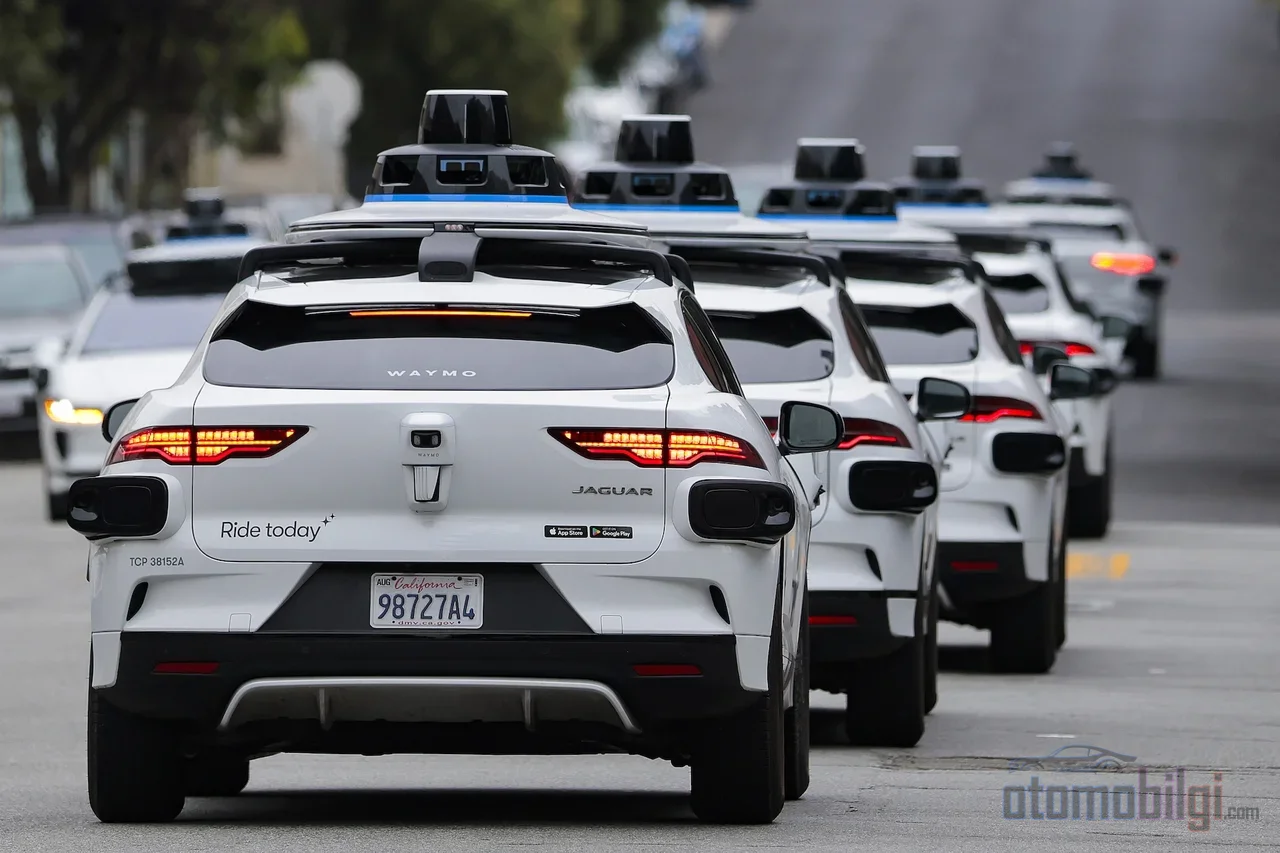
Per capire l'hacking dei veicoli autonomi, chiariamo prima una cosa: non tutte le auto "autonome" sono la stessa cosa. I sistemi ADAS come la frenata automatica di emergenza, il cruise control adattivo o il mantenimento di corsia aiutano il conducente, non lo sostituiscono. I sistemi Autopilot e Full Self-Driving di Tesla rientrano in questa categoria; se sei tu al volante, la responsabilità è tua. Al contrario, gli sistemi ADS, ovvero la guida completamente automatica, funzionano in determinate condizioni senza supervisione umana - i robotaxi senza conducente di Waymo sono l'esempio più noto di questa classe.
Questa distinzione è importante anche per la cibersicurezza, perché il veicolo funziona non solo con i propri controlli, ma con ogni informazione che riceve dall'esterno. Segnale satellitare, comunicazione veicolo-veicolo, connessione a internet... Ognuna di queste è una porta. Una porta magari chiusa a chiave, ma la porta c'è ancora.
Come Si Prende il Controllo di un'Auto via Internet? Casi Reali
Parliamo di storia, non di teoria. Nel 2011 dei ricercatori dimostrarono che, con una competenza moderata, le funzioni fondamentali di un veicolo potevano essere prese in controllo da remoto. Nel 2013 due ricercatori di sicurezza, con un computer portatile, entrarono nei sistemi informatici di due modelli popolari in vendita. Erano forse spettacoli da laboratorio, ma prepararono il terreno.
La vera bomba esplose nel 2015: due ricercatori si infiltrarono in una Jeep via internet e fermarono da remoto un veicolo che viaggiava in autostrada a 70 mph (circa 113 km/h) - con un giornalista a bordo. Quell'articolo è considerato il momento della nascita della cibersicurezza automobilistica e le conseguenze furono serie: il produttore interessato richiamò centinaia di migliaia di veicoli. Più o meno nello stesso periodo persino l'FBI diffuse un avviso al pubblico sul fatto che i veicoli a motore stavano diventando sempre più vulnerabili allo sfruttamento remoto.
La storia non finì nel 2015. A gennaio 2025 è emerso un episodio in cui un hacker etico aveva scoperto una via di accesso remoto attraverso il servizio connesso supportato via satellite di un marchio. Un test di sicurezza condotto su un pickup elettrico ha anche dimostrato che il flusso di accesso remoto del veicolo poteva essere tentato in imitazione. Quindi l'hacking remoto non è un aneddoto storico; è una classe di rischio che continua a essere messa alla prova anche oggi. L'industria invece si affida ad aggiornamenti software e a una gestione della sicurezza certificata per gestire questi rischi - ci arriveremo tra poco.
Ingannare i sensori: Non chiamiamolo hacking... Chiamiamolo sabotaggio
Questa sezione è la mia preferita, perché gli attacchi qui non mirano al computer del veicolo, ma ai suoi occhi. Un robotaxi può improvvisamente iniziare a guidare come a occhi chiusi. Ci sono tre scenari principali:
GPS jamming e spoofing
Non bisogna confondere i due. Il jamming significa disturbare completamente il segnale GPS - le informazioni sulla posizione del veicolo diventano confuse, come quando la radio perde il segnale. Il spoofing è ancora più astuto: inviando un segnale GPS falso, si fa "credere" alla navigazione di trovarsi in una posizione sbagliata. Il sistema pensa di funzionare, ma si trova in un posto completamente diverso. I produttori di GNSS sviluppano proprio per questo livelli di protezione contro jamming e spoofing.
Iniettare ostacoli falsi nel LiDAR
Il LiDAR è quell'unità rotante sul tetto che emette luce laser e misura la distanza dalla luce riflessa - la parte più riconoscibile dei robotaxi. Nel 2015 un ricercatore con un dispositivo da circa 60 dollari ha "mostrato" a un veicolo autonomo auto, pedoni e muri falsi. Studi accademici successivi hanno reso il quadro ancora più chiaro: gli attacchi di iniezione di ostacoli falsi possono impedire il rilevamento di un veicolo reale davanti, causando una collisione; o al contrario, si può piazzare un'auto immaginaria su una strada vuota e far fermare il sistema senza motivo. Il punto debole del LiDAR è la sua vulnerabilità al jamming, perché fonti a infrarossi vicini a basso costo possono saturare facilmente il sensore.
Ingannare l'intelligenza artificiale su se stessa
Anche il radar non è innocente; esistono studi di valutazione che dimostrano come gli attacchi di radar spoofing possano influire sui sistemi di percezione. Ancora più interessante, i modelli di percezione basati sul machine learning sono vulnerabili a input adversarial accuratamente predisposti - cioè interventi sofisticati che appaiono senza senso all'occhio umano possono spingere l'intelligenza artificiale a classificare erroneamente. Rassegne complete esaminano l'intero spettro di questi attacchi ai sensori e sottolineano che la difesa non deve essere una soluzione unica, ma a strati.
V2X: Quando i veicoli parlano tra loro, chi ascolta questa conversazione?
Il V2X è un termine ombrello che copre tutta la comunicazione del veicolo con ogni cosa: da veicolo a veicolo (V2V), da veicolo a infrastruttura (V2I) e persino da veicolo a dispositivi portatili come gli smartphone. Venire a sapere prima degli altri che il veicolo davanti a te all'incrocio ha frenato è una fantastica funzione di sicurezza - ma ogni messaggio trasmesso apre anche una finestra di attacco. La sola crittografia non basta.
Le vulnerabilità del V2X possono portare ad accessi non autorizzati, manomissione dei messaggi, violazioni della privacy e, nel peggiore dei casi, rischi che minacciano la vita. La cosa ancora peggiore: una vulnerabilità in un singolo veicolo può diffondersi ad altri veicoli, come l'influenza a scuola. Anche i dati V2X possono essere intercettati e modificati. L'Unione Internazionale delle Telecomunicazioni ha pubblicato linee guida di sicurezza specifiche per la comunicazione V2X e la norma ISO/SAE 21434, che contiene i principi fondamentali per la cibersicurezza dei veicoli, copre anche questo livello di comunicazione.
Cosa stanno facendo i produttori? Regolamentazione e progettazione della sicurezza
La buona notizia è questa: questo ambito non è un caos geniale, le regole si stanno via via inasprendo. UN R155 è il primo regolamento internazionale a rendere vincolante la cibersicurezza dei veicoli. Impone ai produttori di istituire un Sistema di Gestione della Sicurezza Informatica certificato che gestisca i rischi informatici per l'intero ciclo di vita del veicolo - cioè l'epoca del "abbiamo venduto l'auto, il resto vada come va" si sta chiudendo. Nell'UE è obbligatorio per tutti i nuovi tipi di veicoli a partire dal luglio 2022. A completarlo c'è la UN R156: regola i requisiti per la gestione sicura degli aggiornamenti software.
L'approccio più difeso dagli esperti è il security by design: la sicurezza non viene applicata al veicolo in un secondo momento, ma incorporata fin dall'inizio della progettazione. Se un veicolo è connesso, anche la rete di bordo deve essere configurata per resistere agli attacchi derivanti dalla connettività. Anche sul fronte della privacy ci sono movimenti; una regolamentazione quinquennale che vieta la condivisione con le società di reporting consumer dei dati sulla posizione e sul comportamento di guida raccolti dai veicoli si è consolidata a gennaio 2026.
Aggiornamenti OTA: punto debole o scudo?
L'OTA, ovvero l'aggiornamento software wireless, è sia l'eroe che il sospettato di questa storia. Il lato eroico è questo: quando viene scoperta una vulnerabilità, il produttore può inviare la patch in pochi minuti senza dover convocare il veicolo in officina. Dopo il caso Jeep del 2015 nessuno avrebbe più voluto mettersi in fila presso i concessionari - l'OTA colma esattamente questa lacuna. Anche la sicurezza è garantita tramite firma digitale e crittografia; quindi è possibile verificare che l'aggiornamento ricevuto provenga davvero dal produttore.
Il lato sospetto è invece questo: se il veicolo è sempre connesso, anche il canale potenziale dell'aggressore è sempre aperto. Gli avvertimenti degli analisti secondo cui il crescente uso dell'OTA nell'industria automobilistica aumenta la vulnerabilità agli attacchi sono all'ordine del giorno anche nel 2026. Quindi l'OTA è uno scudo, ma da solo non basta; assume significato solo insieme a firma digitale, crittografia e valutazione delle minacce.
Ma gli incidenti dei robotaxi sono attacchi informatici? Distinguiamoli
L'errore più comune nel leggere questo argomento è interpretare ogni incidente di un robotaxi come "l'hanno fatto gli hacker". I dati non lo dicono. Gli incidenti di veicoli senza conducente registrati nella Contea di Los Angeles sono stati 69 nel 2024, 219 nel 2025 e finora 186 nel 2026; ma in oltre l'80% di questi incidenti non ci sono feriti visibili e la maggior parte sono contatti urbani a bassa velocità. Questo aumento è dovuto principalmente all'aumento del numero di veicoli in circolazione. In tutta la California i registri degli incidenti, 304 nel 2024 e oltre 590 nel 2025, tracciano un quadro simile.
Anche il quadro sul fronte della sicurezza non è unidimensionale: un operatore di robotaxi ha dichiarato di non aver registrato incidenti con lesioni gravi o mortali su 67 milioni di miglia al settembre 2026; uno studio assicurativo aveva trovato una riduzione dell'88% dei danni materiali con questi sistemi. Ma gli esperti sottolineano che questi dati riflettono zone operative controllate e condizioni miti, ed è presto per generalizzare. Gli attacchi informatici, invece, sono una categoria a parte in questo quadro: nei casi pubblici noti gli incidenti dei robotaxi non derivano da hack di sensori o sistemi. Confondere le due cose fa sì che ci sfuggano entrambi i rischi reali - in mano hai due problemi distinti che vanno presi sul serio.
Anche il dibattito tecnologico è collegato alla sicurezza informatica: un operatore difende un approccio multisensore con lidar, mentre un altro segue la strada dell'intelligenza artificiale "end-to-end" basata interamente sulle telecamere. Non ci sono ancora dati sufficienti su quale architettura sia più resiliente agli attacchi - ed è una domanda aperta che nasce proprio dal fatto che il vantaggio della fusione dei sensori non si chiarisce qui.
Conclusione: Dobbiamo avere paura o semplicemente restare in allerta?
Secondo me la seconda. Il fatto concreto è questo: è possibile infiltrarsi a distanza nei veicoli, ingannare i sensori è stato dimostrato in esperimenti, ma si tratta tutte di capacità emerse in condizioni di ricerca controllate. Nella vita quotidiana non c'è un esercito di hacker alle tue calcagna; quello che esiste sono regolamenti che impongono la sicurezza dalla fase di progettazione, sistemi certificati e patch OTA continue. La domanda non è "è hackabile", ma "quanto velocemente viene rilevato e corretto quando viene hackerato". E quella risposta è in condizioni molto migliori rispetto al 2015.
Fonti
- Un ricercatore hacker i sensori di un'auto a guida autonoma
- Sulla realismo degli attacchi di spoofing LiDAR contro veicoli a guida autonoma
- La tecnologia dei veicoli autonomi vulnerabile ad attacchi di spoofing e vanishing di oggetti stradali
- Panoramica degli attacchi di sensoristica sulle tecnologie dei veicoli autonomi
- Una rassegna degli attacchi informatici ai sensori e ai sistemi di percezione nella guida autonoma
- Sulla strada verso i veicoli autonomi
- Che cos'è la sicurezza V2X?
- Linee guida di sicurezza per la comunicazione vehicle-to-everything (V2X)
- Standard e problematiche di sicurezza informatica nelle comunicazioni V2X
- Mentre gli incidenti dei robotaxi aumentano a Los Angeles, i dati rivelano il guidatore più sicuro
- Nuovo studio Swiss Re: Waymo è più sicuro persino dei guidatori umani più esperti
- Waymo passa all'attacco in vista del lancio della Cybercab di Tesla
- Gli incidenti di Tesla e Waymo sollevano domande sulla sicurezza dei veicoli autonomi