Sind autonome Fahrzeuge hackbar? Das Cyberrisiko beim vernetzten Fahren
Diese Seite teilen
Ja, vernetzte autonome Fahrzeuge sind hackbar - aber keine Sorge wie im Horrorfilm: Nicht jedes Fahrzeug kann jederzeit übernommen werden. Das reale Bild ist Folgendes: jedes mit dem Internet verbundene Fahrzeug stellt eine Angriffsfläche dar, und Sicherheitsforschungen haben sowohl gegenüber Fahrzeugsystemen als auch gegenüber Sensoren konkrete Angriffspfade aufgezeigt. Kein Grund zur Panik, aber das Thema ist ernst zu nehmen.
Die wichtigsten Punkte
- Der Jeep-Hack von 2015 gilt als Meilenstein der Automotive-Cybersicherheit
- Mit einem Gerät für etwa 60 Dollar ließ sich die LiDAR-Wahrnehmung mit Scheinproblemen täuschen
- UN R155 ist die erste verbindliche internationale Vorschrift, die die Cybersicherheit von Fahrzeugen verpflichtend macht
- Im Januar 2025 fand ein ethischer Hacker über das vernetzte Dienstsystem eines Herstellers einen Weg zum Fernzugriff
Zuerst ordnen wir ein: ADAS, ADS - und was genau wird eigentlich gehackt?
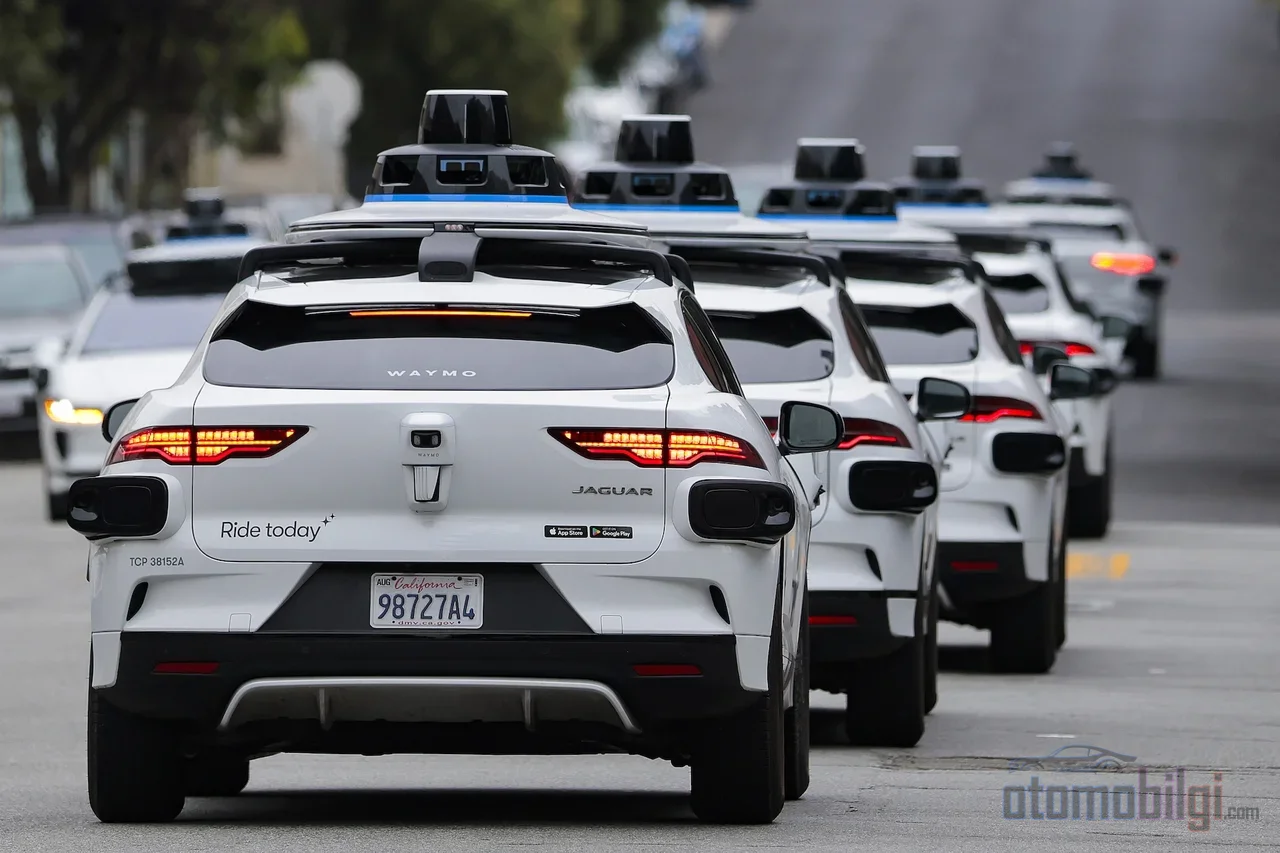
Um den Hack autonomer Fahrzeuge zu verstehen, müssen wir zuerst Folgendes klären: nicht jedes "autonome" Fahrzeug ist dasselbe. ADAS -Systeme wie automatische Notbremsung, adaptiver Tempomat oder Spurhalteassistent helfen dem Fahrer, sie ersetzen ihn nicht. Teslas Autopilot und Full Self-Driving fallen in diese Kategorie; wenn du am Lenkrad sitzt, trägst auch du die Verantwortung. Demgegenüber funktionieren ADS, also vollautonome Fahrsysteme, unter bestimmten Bedingungen ohne menschliche Aufsicht - Waymos fahrerlose Robotaxis sind das bekannteste Beispiel dieser Klasse.
Diese Unterscheidung ist auch für die Cybersicherheit wichtig, denn ein Fahrzeug arbeitet nicht nur mit seinen eigenen Steuerungen, sondern mit jeder Information, die es von außen erhält. Satellitensignal, Fahrzeug-zu-Fahrzeug-Kommunikation, Internetverbindung ... Jedes davon ist eine Tür. Ein Schloss ist verschlossen, aber die Tür steht immer noch dort.
Wie wird ein Auto über das Internet übernommen? Echte Fälle
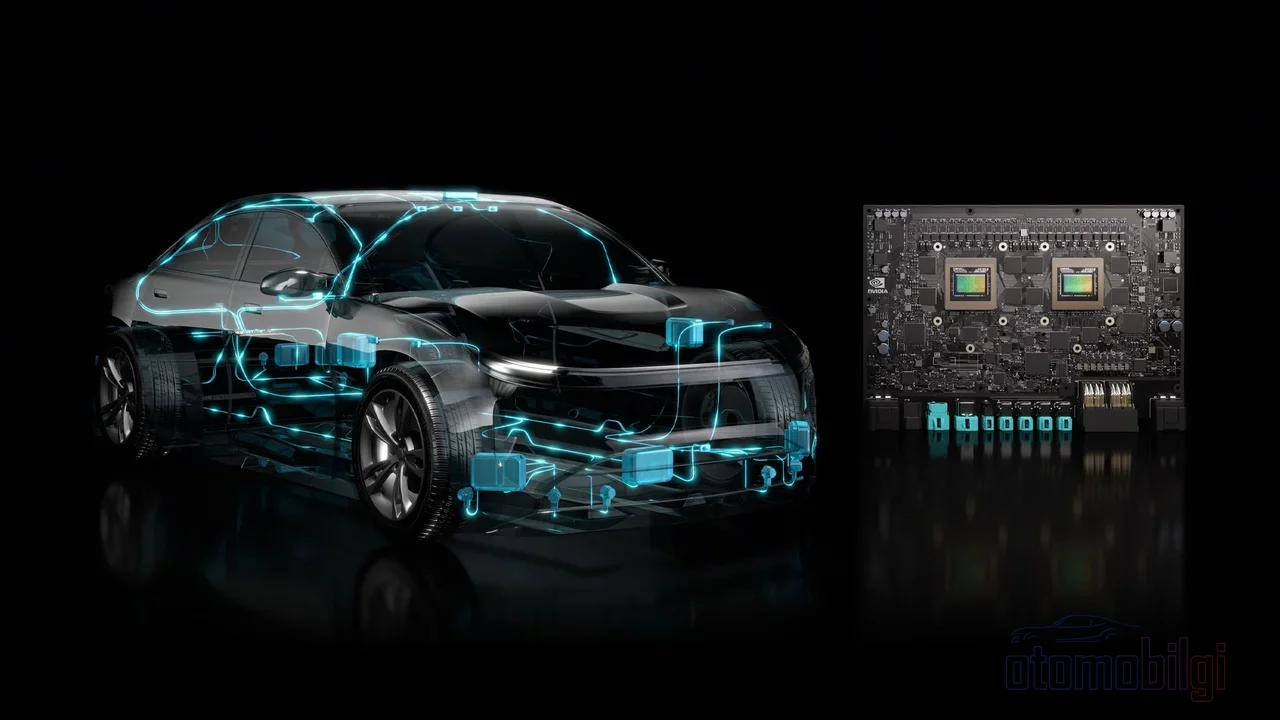
Sprechen wir nicht von Theorie, sondern von Geschichte. Bereits 2011 zeigten Forscher, dass sich mit moderater Expertise die Grundfunktionen eines Fahrzeugs aus der Ferne übernehmen ließen. 2013 drangen zwei Sicherheitsforscher mit einem Laptop in die Computersysteme von zwei populären Modellen im Verkauf ein. Das waren vielleicht Laborvorführungen, aber sie ebneten die Bühne.
Die eigentliche Bombe platzte 2015: Zwei Forscher drangen über das Internet in einen Jeep ein und stoppten das Fahrzeug - während der Fahrt auf der Autobahn mit 70 mph (etwa 113 km/h) und einem Journalisten an Bord - aus der Ferne. Dieser Fall gilt als Geburtsstunde der Automotive-Cybersicherheit, und die Folgen waren gravierend: der betroffene Hersteller rief Hunderttausende Fahrzeuge zurück. Etwa zur selben Zeit gab sogar das FBI eine öffentliche Warnung heraus, dass Kraftfahrzeuge zunehmend anfällig für Fernangriffe werden.
Die Geschichte endete 2015 nicht. Im Januar 2025 wurde ein Vorfall bekannt, bei dem ein ethischer Hacker über den satellitengestützten vernetzten Dienst eines Herstellers einen Weg zum Fernzugriff entdeckte. Ein Sicherheitstest an einem elektrischen Pickup zeigte außerdem, dass sich der Fernzugriffsstrom des Fahrzeugs imitieren ließ. Fernhacking ist also keine historische Anekdote; es ist eine Risikoklasse, die bis heute weiter getestet wird. Die Branche stützt sich dagegen auf Software-Updates und zertifiziertes Sicherheitsmanagement, um diese Risiken zu bewältigen - dazu gleich mehr.
Sensoren täuschen: Sagen wir nicht Hacken, sondern... nennen wir es Spielverderberei
Genau dieser Abschnitt ist mein Favorit, denn die Angriffe hier zielen nicht auf den Computer im Fahrzeug ab, sondern auf die Augen des Fahrzeugs. Ein Robotaxi kann sich plötzlich verhalten, als würde es mit geschlossenen Augen fahren. Es gibt drei Hauptszenarien:
GPS-Jamming und Spoofing
Man muss die beiden nicht verwechseln. Jamming bedeutet, das GPS-Signal vollständig zu stören - die Positionsinformation des Fahrzeugs verschwimmt, so wie wenn ein Radio den Empfang verliert. Spoofing ist da gerissener: Man sendet ein gefälschtes GPS-Signal und bringt die Navigation dazu zu "glauben", sie befinde sich an einem falschen Ort. Das System glaubt, es funktioniere, ist aber an einem ganz anderen Ort. GNSS-Hersteller entwickeln deshalb Schutzschichten gegen Jamming und Spoofing.
Gefälschte Hindernisse in das LiDAR einschleusen
LiDAR ist jene rotierende Kopfeinheit, die Laserimpulse aussendet und aus dem zurückkehrenden Licht Entfernungen misst - der bekannteste Bestandteil von Robotaxis. 2015 "zeigte" ein Forscher einem autonomen Fahrzeug mit einem Gerät für etwa 60 Dollar gefälschte Fahrzeuge, Fußgänger und Wände. Spätere akademische Studien machten das Bild noch deutlicher: Angriffe mit eingeschleusten Falschhindernissen können die Erkennung eines realen Fahrzeugs voraus verhindern und so zu Kollisionen führen; oder umgekehrt ein Phantomfahrzeug auf einer leeren Straße platzieren und das System unnötig anhalten lassen. Die Schwachstelle von LiDAR ist seine Anfälligkeit für Jamming, da kostengünstige Nahinfrarot-Quellen den Sensor leicht sättigen können.
Die Künstliche Intelligenz selbst täuschen
Auch das Radar ist nicht unschuldig; es gibt Evaluationsstudien, die zeigen, dass Radar-Spoofing-Angriffe die Erkennungssysteme beeinträchtigen können. Noch interessanter: Auf maschinellem Lernen basierende Erkennungsmodelle sind anfällig gegenüber sorgfältig konstruierten adversarial Eingaben - also gezielte Manipulationen, die für das menschliche Auge bedeutungslos erscheinen, können die KI zu Fehlklassifikationen verleiten. Umfassende Übersichten untersuchen das gesamte Spektrum dieser sensorbezogenen Angriffe und stellen fest, dass die Verteidigung nicht aus einer einzigen Lösung bestehen, sondern mehrschichtig sein muss.
V2X: Wenn Fahrzeuge miteinander sprechen - wer hört dieses Gespräch mit?
V2X ist ein Oberbegriff für die Kommunikation des Fahrzeugs mit allem: von Fahrzeug zu Fahrzeug (V2V), von Fahrzeug zu Infrastruktur (V2I) und sogar vom Fahrzeug zu tragbaren Geräten wie Smartphones. Erfahren, dass das Fahrzeug an der Kreuzung bremst, bevor man es selbst sieht - eine großartige Sicherheitsfunktion. Aber jede gesendete Nachricht öffnet zugleich ein Angriffsfenster. Verschlüsselung allein reicht nicht aus.
V2X-Sicherheitslücken können zu unbefugtem Zugriff, Nachrichtenmanipulation, Datenschutzverletzungen und im schlimmsten Fall zu lebensbedrohlichen Risiken führen. Schlimmer noch: Eine Schwachstelle in einem einzelnen Fahrzeug kann sich auf andere Fahrzeuge ausbreiten, wie die Grippe in einer Schule. Auch V2X-Daten können abgefangen und verändert werden. Die Internationale Fernmeldeunion hat spezielle Sicherheitsleitlinien für die V2X-Kommunikation veröffentlicht, und der ISO/SAE 21434-Standard, der grundlegende Prinzipien für die Fahrzeugsicherheit enthält, deckt diese Kommunikationsschicht ebenfalls ab.
Was Tun Die Hersteller? Regulierung Und Security By Design
Die gute Nachricht ist: dieses Feld ist kein genialer Chaos-Salat, die Regeln werden zunehmend strenger. UN R155 ist die erste internationale Regulierung, die die Fahrzeugsicherheit verbindlich macht. Sie verlangt von den Herstellern ein zertifiziertes Cybersecurity-Management-System, das Cyber-Risiken über den gesamten Fahrzeuglebenszyklus hinweg managt - die Ära "Auto verkauft, der Rest ist mir egal" ist damit vorbei. In der EU ist sie seit dem Juli 2022 für alle neuen Fahrzeugtypen verpflichtend. Ergänzt wird sie durch UN R156: es regelt die Anforderungen für das sichere Management von Software-Updates.
Der Ansatz, den Experten am stärksten befürworten, ist security by design: Sicherheit wird nicht nachträglich ins Fahrzeug gepatcht, sondern von Anfang an in das Design eingebettet. Wenn ein Fahrzeug vernetzt ist, muss auch das Fahrzeugnetz so aufgebaut sein, dass es Angriffen standhält, die durch die Vernetzung entstehen können. Auch beim Datenschutz tut sich etwas: Eine fünfjährige Regulierung, die die Weitergabe von aus Fahrzeugen gesammelten Standort- und Fahrerverhaltensdaten an Verbrauchermeldeunternehmen untersagt, wurde im Januar 2026 endgültig beschlossen.
OTA-Updates: Schwachstelle Oder Schutzschild?
OTA, also drahtlose Software-Updates, sind in dieser Geschichte sowohl Held als auch Verdächtiger. Auf der Helden-Seite liegt Folgendes: wenn eine Schwachstelle entdeckt wird, kann der Hersteller den Patch innerhalb von Minuten einspielen, ohne das Fahrzeug in die Werkstatt zu rufen. Nach dem Jeep-Fall von 2015 wollte niemand mehr bei den Händlern anstehen - genau diese Lücke füllt OTA. Die Sicherheit wird auch durch digitale Signatur und Kryptografie gewährleistet; man kann also verifizieren, dass das ankommende Update tatsächlich vom Hersteller stammt.
Die Verdächtige Seite ist diese: wenn das Fahrzeug ständig verbunden ist, ist auch der potenzielle Kanal für Angreifer ständig offen. Analystenwarnungen, dass der zunehmende OTA-Einsatz in der Automobilindustrie die Anfälligkeit für Angriffe erhöht, sind auch im 2026 weiterhin ein Thema. OTA ist also ein Schutzschild, aber allein nicht ausreichend; erst zusammen mit Signierung, Kryptografie und Bedrohungsbewertung ist es sinnvoll.
Sind Roboteraxi-Unfälle Also Cyberangriffe? Lassen Sie Uns Die Beiden Unterscheiden
Der häufigste Fehler beim Lesen dieses Themas ist, jeden Roboteraxi-Unfall als "das waren Hacker" zu deuten. Die Daten sagen das nicht. Die in Los Angeles County erfassten Unfälle fahrerloser Fahrzeuge betrugen im 2024 69, im 2025 219 und im 2026 bisher 186; aber in mehr als 80% dieser Unfälle gab es keine sichtbaren Verletzungen, und die meisten waren Beinahe-Zusammenstöße mit niedriger Geschwindigkeit im Stadtverkehr. Dieser Anstieg geht in erster Linie auf die gestiegene Zahl der Fahrzeuge auf der Straße zurück. In ganz Kalifornien zeichnen 304 Unfalldokumentationen im Jahr 2024 und über 590 im Jahr 2025 ein ähnliches Bild.
Auch das Bild auf der Sicherheitsseite ist nicht eindimensional: ein Roboteraxi-Betreiber meldete bis zum September 2026 bei 67 Millionen Meilen keinen Unfall mit schweren oder tödlichen Verletzungen; eine Versicherungsstudie hatte auch in diesen Systemen eine 88%ige Verringerung der Sachschäden festgestellt. Experten betonen jedoch, dass diese Daten kontrollierte Betriebsgebiete und milde Bedingungen widerspiegeln und eine Verallgemeinerung verfrüht ist. Cyberangriffe sind in diesem Bild eine eigene Kategorie: bei bekannten, öffentlich zugänglichen Fällen beruhen Robotaxi-Unfälle nicht auf gehackten Sensoren oder Systemen. Die beiden zu verwechseln führt dazu, dass wir die tatsächlichen Risiken aus den Augen verlieren - es gibt zwei getrennte Probleme, die ernst genommen werden müssen.
Die TechnologieDebatte hängt ebenfalls mit der Cybersicherheit zusammen: während ein Betreiber einen Multi-Sensor-Ansatz mit Lidar vertritt, verfolgt ein anderer einen "End-to-End"-KI-Weg, der vollständig auf Kameras setzt. Es gibt noch nicht genug Daten darüber, welche Architektur gegenüber Angrillen widerstandsfähiger ist - und das ist eine offene Frage, die genau daher rührt, dass der Vorteil der Sensorfusion hier nicht klar wird.
Fazit: Müssen wir Angst haben oder einfach nur wachsam sein?
Ich denke, Letzteres. Die konkrete Wahrheit ist: ein Eindringen in Fahrzeuge aus der Ferne ist möglich, das Täuschen von Sensoren wurde in Experimenten bewiesen, aber all dies sind Fähigkeiten, die unter kontrollierten Forschungsbedingungen entstanden sind. Im Alltag gibt es keine Armee von Hackern, die dir folgt; was es gibt, sind Vorschriften, die die Sicherheit ab der Konstruktionsphase verpflichtend machen, zertifizierte Systeme und kontinuierliche OTA-Updates. Die Frage lautet nicht "kann es gehackt werden", sondern "wie schnell wird es bemerkt und behoben, wenn es gehackt wird". Und diese Antwort ist deutlich besser als 2015.
Quellen
- Researcher Hacks Self-driving Car Sensors
- On the Realism of LiDAR Spoofing Attacks against Autonomous Driving Vehicles
- Autonomous vehicle technology vulnerable to road object spoofing and vanishing attacks
- Overview of Sensing Attacks on Autonomous Vehicle Technologies
- A review of cyber attacks on sensors and perception systems in autonomous driving
- On the road to autonomous vehicles
- What is V2X Security?
- Security guidelines for vehicle-to-everything (V2X) communication
- Cyber security standards and issues in V2X communications
- As robotaxi accidents increase in L.A., the data reveal the safer driver
- New Swiss Re study: Waymo is safer than even the most experienced human drivers
- Waymo goes on offense ahead of Tesla's Cybercab launch
- Tesla and Waymo Crashes Raise Questions About Autonomous Vehicle Safety