آیا خودروهای خودران هک شدنیاند؟ ریسک سایبری در رانندگی متصل
این صفحه را به اشتراک بگذارید
بله، خودروهای خودران متصل به اینترنت قابل هک شدن هستند - اما مثل فیلمهای ترسناک، هر خودرویی در هر لحظه آماده تصاحب شدن نیست. تصویر واقعی این است: هر خودروی متصل به اینترنت یک سطح حمله دارد و پژوهشهای امنیتی مسیرهای حمله ملموسی هم به سیستمهای خودرو و هم به حسگرها نشان دادهاند. جای وحشت نیست، اما جدیت هست.
نکات برجسته
- مورد هک Jeep در سال 2015 نقطه عطف امنیت سایبری خودرو به شمار میرود
- با دستگاهی حدود 60 دلاری میتوان ادراک LiDAR را با موانع جعلی فریب داد
- UN R155 نخستین مقرره بینالمللی الزامآور است که امنیت سایبری خودرو را اجباری میکند
- در ژانویه 2025 یک هکر اخلاقی از طریق سیستم خدمات متصل یک برند، مسیری برای دسترسی از راه دور پیدا کرد
اول کمی موضوع را پیچیده کنیم: ADAS، ADS و چیز هکشده در واقع درون چیست؟
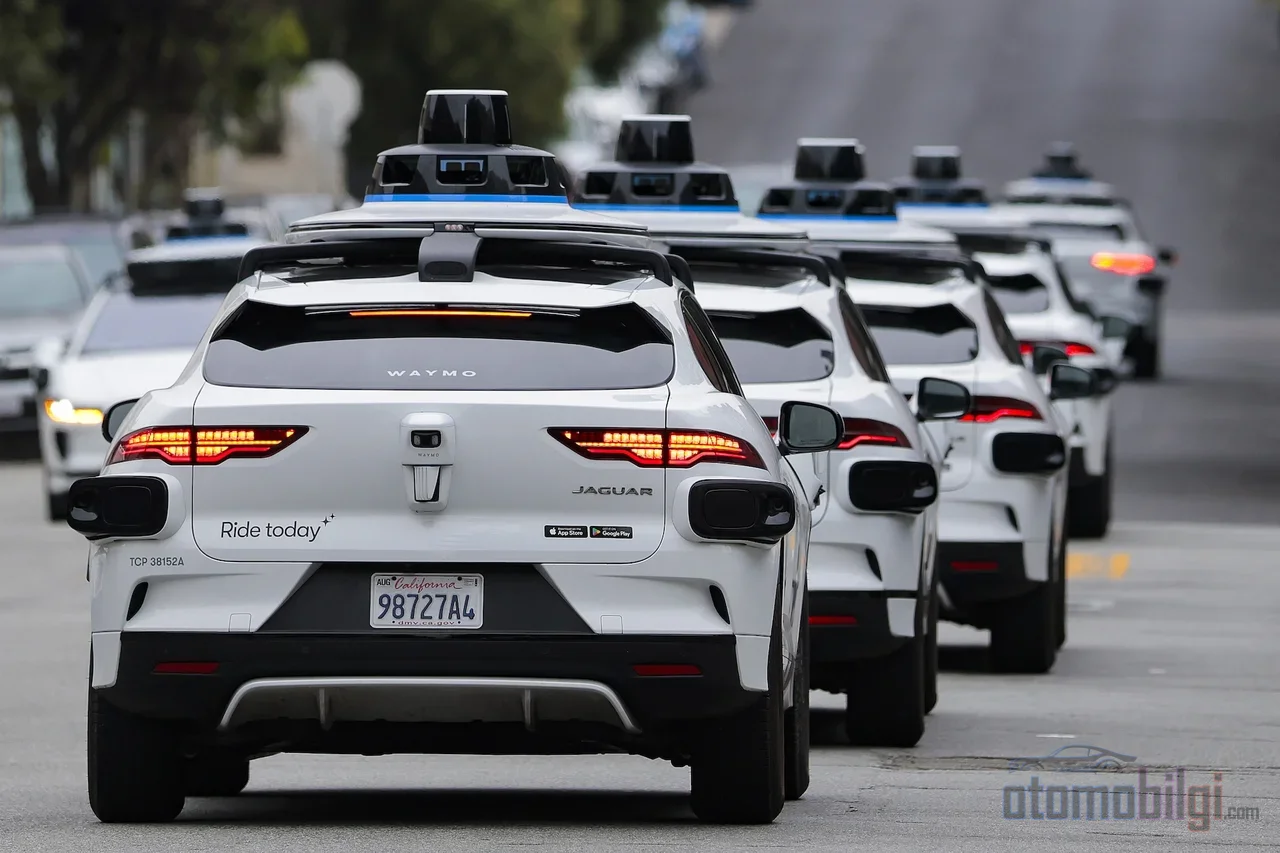
برای درک هک خودروی خودران، اول این را روشن کنیم: هر خودروی "خودران" چیز یکسانی نیست. سیستمهای ADAS مانند ترمز اضطراری خودکار، کروز کنترل تطبیقی یا تعقیب خط، به راننده کمک میکنند، نه اینکه جایگزین او شوند. سیستمهای Autopilot و Full Self-Driving تسلا در همین دستهاند؛ اگر پشت فرمان هستی، مسئولیت هم با توست. در مقابل، ADS یعنی سیستمهای رانندگی کاملاً خودکار، در شرایط مشخصی بدون نظارت انسانی کار میکنند - روباتاکسیهای بدون راننده Waymo مشهورترین نمونه این کلاس است.
این تمایز از نظر امنیت سایبری هم مهم است، چون خودرو نهفقط با کنترلهای خودش، بلکه با هر اطلاعاتی که از بیرون میگیرد کار میکند. سیگنال ماهوارهای، ارتباط خودرو با خودرو، اتصال اینترنت... هر کدام یعنی یک در. یک کلید قفل است، اما در همچنان آنجاست.
یک خودرو چطور از اینترنت تصاحب میشود؟ موارد واقعی
از تئوری حرف نزنیم، از تاریخ. در سال 2011 پژوهشگران نشان دادند که با تخصصی متوسط میتوان کارکردهای اصلی یک خودرو را از راه دور در اختیار گرفت. در سال 2013 دو پژوهشگر امنیتی با یک لپتاپ به سیستم رایانهای دو مدل پرطرفدار بازار نفوذ کردند. شاید اینها نمایشهای آزمایشگاهی بودند، اما صحنه را آماده کردند.
بمب اصلی در سال 2015 منفجر شد: دو پژوهشگر از طریق اینترنت به یک Jeep نفوذ کردند و خودرویی که با سرعت 70 mph (حدود 113 کیلومتر بر ساعت) در بزرگراه در حرکت بود - با وجود اینکه یک نویسنده داخلش بود - را از راه دور متوقف کردند. آن مقاله لحظه تولد امنیت سایبری خودرو محسوب میشود و نتیجهاش جدی بود: سازنده مربوطه صدها هزار خودرو را فراخواند. در حوالی همان سال، حتی FBI هم هشداری عمومی منتشر کرد مبنی بر اینکه وسایل نقلیه موتوری بهتدریج در برابر بهرهبرداری از راه دور آسیبپذیرتر میشوند.
داستان با سال 2015 تمام نشد. در ژانویه 2025 اتفاقی مطرح شد که در آن یک هکر اخلاقی از طریق خدمات متصل پشتیبانیشده با ماهواره یک برند، مسیری برای دسترسی از راه دور کشف کرده بود. یک آزمایش امنیتی روی یک وانت برقی هم نشان داد که میتوان جریان دسترسی از راه دور خودرو را جعل کرد. یعنی هک از راه دور یک خاطره تاریخی نیست؛ کلاسی از ریسک که هنوز هم ادامه آزمایش آن در دوران ما جریان دارد. اما صنعت برای مدیریت این ریسکها بر بهروزرسانیهای نرمافزاری و مدیریت امنیتِ دارای گواهی تکیه میکند - بهزودی به این موضوع خواهیم رسید.
فریب دادن حسگرها: بگذارید نگوییم هک... بگذارید بگوییم خرابکاری
این بخش از همه موردعلاقهی من است، چون حملات اینجا نه به رایانهی خودرو، بلکه به چشمهای خودرو هدف میگیرند. یک رباتکسی میتواند ناگهان مثل رانندگی با چشمان بسته رفتار کند. سه سناریوی اصلی وجود دارد:
جامپینگ و اسپوفینگ GPS
باید این دو را با هم اشتباه نگیریم. جامپینگ یعنی مختل کردن کامل سیگنال GPS - اطلاعات موقعیت مکانی خودرو تار میشود، درست مثل قطع شدن سیگنال یک رادیو. اما اسپوفینگ حیلهگرانهتر است: با ارسال سیگنال جعلی GPS باعث میشوید ناوبری «فکر کند» در مکان اشتباهی است. سیستم فکر میکند درست کار میکند، اما در جای کاملاً دیگری است. به همین دلیل سازندگان GNSS لایههای محافظتی در برابر جامپینگ و اسپوفینگ توسعه میدهند.
تزریق موانع جعلی به LiDAR
LiDAR همان واحد گردانِ روی سقف است که نور لیزر پخش میکند و از نور بازتابیده فاصله را اندازه میگیرد - آشناترین قطعهی رباتکسیها. در سال 2015 یک پژوهشگر با دستگاهی حدود 60 دلاری به یک خودروی خودران خودروها، عابران و دیوارهای جعلی «نشان داد». مطالعات آکادمیک بعدی تصویر را روشنتر کردند: حملات تزریق مانع جعلی میتوانند تشخیص خودروی واقعی جلوی خودرو را مسدود کرده و به تصادف منجر شوند؛ یا برعکس، با قرار دادن خودروی خیالی روی جادهی خالی، سیستم را وادار به توقف بیمورد کنند. نقطهی ضعف LiDAR آسیبپذیری در برابر جامپینگ است، چون منابع ارزان مادون قرمز نزدیک میتوانند بهراحتی حسگر را اشباع کنند.
فریب دادن هوش مصنوعی توسط خودش
رادار هم بیگناه نیست؛ مطالعات ارزیابیای وجود دارند که نشان میدهند حملات اسپوفینگ رادار بر سیستمهای تشخیص اثر میگذارند. جالبتر اینکه مدلهای تشخیص مبتنی بر یادگیری ماشین در برابر ورودیهای آدورسریال بهدقت طراحیشده آسیبپذیرند - یعنی مداخلات ظریفی که به چشم انسان بیمعنا به نظر میرسند، میتوانند هوش مصنوعی را به طبقهبندی اشتباه سوق دهند. گردآوریهای جامع طیف کامل این حملات حسگرمحور را بررسی میکنند و میگویند دفاع باید لایهلایه باشد، نه یک راهحل واحد.
V2X: وقتی خودروها با هم صحبت میکنند، چه کسی به این گفتوگو گوش میدهد؟
V2X یک اصطلاح چتری است که ارتباط خودرو با همهچیز را در بر میگیرد: از خودرو به خودرو (V2V)، از خودرو به زیرساخت (V2I) و حتی از خودرو به دستگاههای قابلحمل مثل تلفن. دانستن اینکه خودروی روبهرو در تقاطع ترمز کرده، پیش از خودتان، ویژگی ایمنی فوقالعادهای است - اما هر پیام پخششده در عین حال پنجرهای برای حمله باز میکند. رمزنگاری بهتنهایی کافی نیست.
آسیبپذیریهای V2X میتوانند به دسترسی غیرمجاز، دستکاری پیام، نقض حریم خصوصی و در بدترین سناریو ریسکهای تهدیدکنندهی جان منجر شوند. بدتر اینکه: آسیبپذیری در یک خودرو میتواند به خودروهای دیگر سرایت کند، درست مثل آنفلوانزا در یک مدرسه. دادههای V2X هم قابل رهگیری و تغییر هستند. اتحادیه بینالمللی مخابرات راهنماهای امنیتی ویژهای برای ارتباط V2X منتشر کرده است و استاندارد ISO/SAE 21434 که اصول بنیادین امنیت سایبری خودرو را در بر میگیرد، این لایه ارتباطی را نیز پوشش میدهد.
تولیدکنندگان چه میکنند؟ قانونگذاری و طراحی امن
خبر خوب این است: این حوزه هرجومرج فاجعهباری نیست، قوانین بهتدریج سختگیرانهتر میشوند. UN R155 نخستین مقرره بینالمللی است که امنیت سایبری خودرو را الزامآور میکند. مقرر میدارد که تولیدکنندگان یک سامانه مدیریت امنیت سایبری دارای گواهی مستقر کنند که ریسکهای سایبری را در سراسر چرخه عمر خودرو مدیریت کند - یعنی دوره «ما خودرو را فروختیم، بقیهاش به دست خودش» به پایان میرسد. در اتحادیه اروپا از جولای 2022 برای تمام تیپهای خودروی جدید الزامی است. UN R156 آن را تکمیل میکند: الزامات مدیریت امن بهروزرسانیهای نرمافزاری را تنظیم میکند.
رویکردی که متخصصان بیش از همه از آن دفاع میکنند security by design است: امنیت نباید بعدها به خودرو وصله شود، بلکه باید از همان ابتدای طراحی در آن تعبیه گردد. اگر خودرویی متصل میشود، شبکه خودرو نیز باید بهگونهای ساخته شود که در برابر حملات ناشی از اتصال مقاومت کند. در جبهه حریم خصوصی هم تحرکی وجود دارد؛ مقررهای پنجساله که افشای دادههای موقعیت مکانی و رفتار راننده جمعآوریشده از خودروها به شرکتهای گزارشدهی مصرفکننده را ممنوع میکند، در ژانویه 2026 قطعی شد.
بهروزرسانیهای OTA: نقطه ضعف یا سپر؟
OTA یعنی بهروزرسانی بیسیم نرمافزار، هم قهرمان این داستان است و هم متهم آن. جنبه قهرمانیاش اینجاست: وقتی یک آسیبپذیری کشف میشود، تولیدکننده میتواند بدون فراخواندن خودرو به خدمات پس از فروش، وصله را در عرض چند دقیقه ارسال کند. پس از ماجرای Jeep در 2015، کسی نمیخواست در نمایندگیها صف بایستد - OTA دقیقاً همین خلأ را پر میکند. امنیت آن هم از طریق امضای دیجیتال و رمزنگاری تأمین میشود؛ یعنی امکان تأیید اینکه بهروزرسانی دریافتی واقعاً از سوی تولیدکننده آمده، وجود دارد.
اما جنبه متهمگونهاش این است: اگر خودرو همیشه متصل باشد، کانال بالقوه مهاجم نیز همیشه باز است. هشدارهای تحلیلگران مبنی بر اینکه استفاده فزاینده از OTA در صنعت خودروسازی آسیبپذیری در برابر حملات را افزایش میدهد، در 2026 نیز بر سر زبانها است. پس OTA یک سپر است، اما بهتنهایی کافی نیست؛ تنها در کنار امضای دیجیتال، رمزنگاری و ارزیابی تهدیدها معنا پیدا میکند.
آیا سوانح رباتاکسی، حمله سایبریاند؟ این دو را از هم جدا کنیم
رایجترین خطا هنگام خواندن این موضوع، تفسیر هر سانحه رباتاکسی بهعنوان «کار هکرها» است. دادهها چنین نمیگویند. سوانح خودروهای بدون راننده ثبتشده در شهرستان لسآنجلس در 2024 برابر 69، در 2025 برابر 219 و در 2026 تاکنون 186 مورد بوده است؛ اما در بیش از 80٪ این سوانح آسیب دیداری وجود ندارد و اغلب آنها برخوردهای کمسرعت درونشهریاند. این افزایش عمدتاً ناشی از افزایش تعداد خودروهای در حال تردد در جادههاست. سوابق سوانح در سراسر کالیفرنیا - 304 مورد در 2024 و بیش از 590 مورد در 2025 - تصویری مشابه را ترسیم میکنند.
تصویر سمت ایمنی نیز تکبعدی نیست: یک اپراتور رباتاکسی تا سپتامبر 2026 در طول 67 میلیون مایل، هیچ سانحهای با جراحت جدی یا مرگبار گزارش نکرده است؛ یک مطالعه بیمهای هم کاهش 88 درصدی خسارت مالی در این سیستمها را نشان داده بود. اما کارشناسان تأکید میکنند که این دادهها مناطق عملیاتی کنترلشده و شرایط معتدل را منعکس میکنند و برای تعمیم هنوز زود است. حمله سایبری اما در این تصویر مقولهای جداگانه است: در موارد شناختهشده و عمومی، تصادفهای رباتاکسی مبتنی بر هک سنسور یا سیستم نبوده است. خلط کردن این دو باعث میشود ریسکهای واقعی از نظر ما پنهان بماند - دو مسئله جداگانه و جدی در دست داریم.
بحث فناوری هم به امنیت سایبری گره خورده است: یک اپراتور از رویکرد چندسنسوری با لیدار دفاع میکند، دیگری مسیر هوش مصنوعی «سرتاسری» کاملاً مبتنی بر دوربین را در پیش گرفته است. داده کافی درباره اینکه کدام معماری در برابر حملات مقاومتر است هنوز وجود ندارد - و این پرسشی باز است که دقیقاً از روشن نشدن مزیت ادغام سنسورها ناشی میشود.
نتیجه: آیا باید بترسیم، یا فقط هوشیار باشیم؟
به نظر من دومی. واقعیت ملموس این است: نفوذ از راه دور به خودروها ممکن است، فریب دادن سنسورها با آزمایشها اثبات شده، اما همه اینها تواناییهایی هستند که در شرایط تحقیقاتی کنترلشده ظاهر شدهاند. در زندگی روزمره ارتشی از هکرها تعقیبت نمیکند؛ آنچه وجود دارد، مقرراتی است که امنیت را از مرحله طراحی الزامی میکنند، سیستمهای دارای گواهی و بهروزرسانیهای مداوم OTA. پرسش این نیست که «آیا هک شدنی است»، بلکه این است که «وقتی هک میشود چقدر سریع شناسایی و مسدود میشود». و آن پاسخ، وضعیت بسیار بهتری نسبت به 2015 دارد.
منابع
- Researcher Hacks Self-driving Car Sensors
- On the Realism of LiDAR Spoofing Attacks against Autonomous Driving Vehicles
- Autonomous vehicle technology vulnerable to road object spoofing and vanishing attacks
- Overview of Sensing Attacks on Autonomous Vehicle Technologies
- A review of cyber attacks on sensors and perception systems in autonomous driving
- On the road to autonomous vehicles
- What is V2X Security?
- Security guidelines for vehicle-to-everything (V2X) communication
- Cyber security standards and issues in V2X communications
- As robotaxi accidents increase in L.A., the data reveal the safer driver
- New Swiss Re study: Waymo is safer than even the most experienced human drivers
- Waymo goes on offense ahead of Tesla's Cybercab launch
- Tesla and Waymo Crashes Raise Questions About Autonomous Vehicle Safety