Bisakah Kendaraan Otonom Diretas? Risiko Siber di Era Berkendara Terhubung
Bagikan Halaman Ini
Ya, kendaraan otonom yang terhubung bisa diretas - tetapi tidak seperti di film horor, tidak semua kendaraan siap diretas kapan saja. Gambaran sebenarnya adalah: setiap kendaraan yang terhubung ke internet membawa permukaan serangan, dan penelitian keamanan telah menunjukkan jalur serangan nyata baik terhadap sistem kendaraan maupun sensor. Tidak perlu panik, tetapi ini serius.
Sorotan Utama
- Kas peretasan Jeep 2015 dianggap sebagai titik balik keamanan siber otomotif
- Dengan perangkat seharga sekitar 60 dolar, persepsi LiDAR bisa ditipu dengan rintangan palsu
- UN R155 adalah regulasi internasional pertama yang mengikat dan mewajibkan keamanan siber kendaraan
- Pada Januari 2025, seorang hacker etis menemukan jalur akses jarak jauh melalui sistem layanan terhubung sebuah merek
Mari Kita Campur Dulu: ADAS, ADS, dan Apa Sebenarnya yang Diretas Itu?
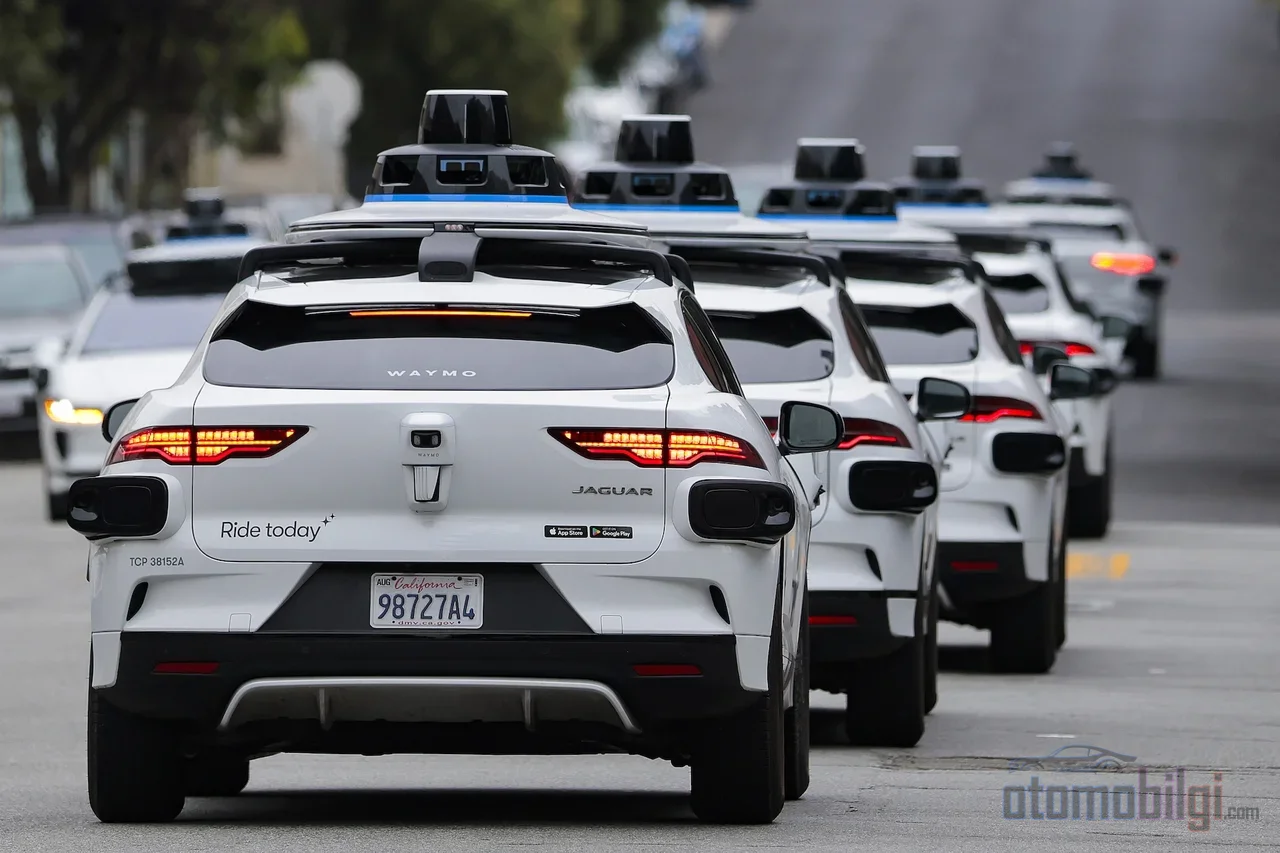
Untuk memahami peretasan kendaraan otonom, mari kita perjelas dulu: tidak semua kendaraan "otonom" itu sama. Sistem ADAS seperti pengereman darurat otomatis, cruise control adaptif, atau penjejakan lajur membantu pengemudi, bukan menggantikan pengemudi. Sistem Autopilot dan Full Self-Driving milik Tesla termasuk dalam kategori ini; jika kamu yang di kemudi, tanggung jawabnya juga kamu. Sebaliknya, ADS yaitu sistem kemudi otomatis penuh bekerja dalam kondisi tertentu tanpa pengawasan manusia - robotaksi tanpa pengemudi milik Waymo adalah contoh paling terkenal dari kelas ini.
Pembedaan ini juga penting dari segi keamanan siber, karena kendaraan tidak hanya bekerja dengan kendalinya sendiri, tetapi juga dengan setiap informasi yang diterimanya dari luar. Sinyal satelit, komunikasi antarkendaraan, koneksi internet... Semuanya berarti pintu. Kuncinya terkunci, tetapi pintu tetap ada di sana.
Bagaimana sebuah Mobil Bisa Diretas melalui Internet? Kasus Nyata
Mari kita bicara dari sejarah, bukan teori. Pada 2011, para peneliti menunjukkan bahwa fungsi dasar sebuah kendaraan dapat diretas dari jarak jauh dengan keahlian yang moderat. Pada 2013, dua peneliti keamanan masuk ke sistem komputer dua model populer di pasaran hanya dengan laptop. Mungkin itu hanya pertunjukan laboratorium, tetapi mereka menyiapkan panggungnya.
Bom sesungguhnya meledak pada 2015: dua peneliti menyusup ke sebuah Jeep melalui internet dan menghentikan dari jarak jauh kendaraan yang melaju dengan kecepatan 70 mph (sekitar 113 km/jam) di jalan raya - meskipun ada seorang jurnalis di dalamnya. Musim panas itu dianggap sebagai momen kelahiran keamanan siber otomotif, dan konsekuensinya serius: produsen terkait menarik kembali ratusan ribu kendaraan. Sekitar tahun yang sama, bahkan FBI pun menerbitkan peringatan kepada publik bahwa kendaraan bermotor semakin rentan terhadap eksploitasi jarak jauh.
Kisahnya tidak berakhir pada 2015. Pada Januari 2025, muncul sebuah peristiwa di mana seorang hacker etis menemukan jalur akses jarak jauh melalui layanan terhubung berbasis satelit sebuah merek. Sebuah uji keamanan pada sebuah pickup listrik juga menunjukkan bahwa alur akses jarak jauh kendaraan itu berusaha ditiru. Jadi peretasan jarak jauh bukanlah anekdot historis semata; ini kelas risiko yang masih terus diuji hingga saat ini. Sementara industri mengandalkan pembaruan perangkat lunak dan manajemen keamanan bersertifikat untuk mengelola risiko-risiko ini - kita akan sampai ke sana nanti.
Mengelabui Sensor: Jangan Sebut Hacking, Deh... Sebut Saja Mengganggu
Bagian ini adalah favorit saya, karena serangan di sini tidak menargetkan komputer di dalam kendaraan, melainkan mata kendaraan. Sebuah robotaksi bisa tiba-tiba mulai berperilaku seperti mengemudi dengan mata terpejam. Ada tiga skenario utama:
GPS Jamming dan Spoofing
Kita tidak boleh mencampuradukkan keduanya. Jamming berarti mengacaukan sinyal GPS sepenuhnya - informasi posisi kendaraan menjadi kabur, seperti radio yang sinyalnya terputus. Spoofing jauh lebih licik: Anda mengirim sinyal GPS palsu sehingga navigasi "mengira" berada di posisi yang salah. Sistemnya merasa berjalan normal padahal sebenarnya berada di tempat yang sama sekali berbeda. Karena itulah produsen GNSS mengembangkan lapisan perlindungan terhadap jamming dan spoofing.
Menyuntikkan Halangan Palsu ke LiDAR
LiDAR adalah unit berputar di atap yang menyemburkan cahaya laser dan mengukur jarak dari cahaya yang memantul kembali - bagian paling ikonik dari robotaksi. Pada 2015, seorang peneliti "menampilkan" kendaraan, pejalan kaki, dan dinding palsu kepada sebuah kendaraan otonom dengan perangkat seharga sekitar 60 dolar. Studi akademik berikutnya semakin memperjelas gambaran ini: serangan penyuntikan halangan palsu dapat mencegah deteksi kendaraan asli di depannya dan menyebabkan tabrakan; atau sebaliknya, menempatkan mobil khayalan di jalan yang kosong sehingga sistem berhenti tanpa alasan. Kelemahan LiDAR adalah kerentanannya terhadap jamming, karena sumber inframerah-dekat berbiaya rendah dapat dengan mudah memuat jenuh sensornya.
Membodohkan Kecerdasan Buatan dengan Kecerdasannya Sendiri
Radar juga tidak bersalah-ringan; ada studi evaluasi yang menunjukkan bahwa serangan radar spoofing dapat memengaruhi sistem deteksi. Lebih menarik lagi, model deteksi berbasis machine learning rentan terhadap adversarial input yang disusun dengan cermat - artinya intervensi halus yang tampak tidak bermakna bagi mata manusia dapat mendorong kecerdasan buatan melakukan klasifikasi yang salah. Kajian-kajian komprehensif menelaah seluruh spektrum serangan berbasis sensor ini dan menyatakan bahwa pertahanan tidak boleh bergantung pada satu solusi, melainkan harus berlapis.
V2X: Saat Kendaraan Saling Bicara, Siapa yang Mendengarkan Percakapan Ini?
V2X adalah istilah payung yang mencakup komunikasi kendaraan dengan segala hal: kendaraan ke kendaraan (V2V), kendaraan ke infrastruktur (V2I), bahkan kendaraan ke perangkat portabel seperti ponsel. Mengetahui bahwa kendaraan di depan Anda melakukan pengereman di persimpangan sebelum Anda melihatnya adalah fitur keselamatan yang luar biasa - tetapi setiap pesan yang disiarkan juga membuka jendela bagi serangan. Enkripsi saja tidak cukup.
Kerentanan V2X dapat menyebabkan akses tidak sah, manipulasi pesan, pelanggaran privasi, dan dalam skenario terburuk, risiko yang mengancam nyawa. Lebih buruk lagi: kerentanan pada satu kendaraan dapat menyebar ke kendaraan lain, seperti flu di sekolah. Data V2X juga dapat disadap dan diubah. Uni Telekomunikasi Internasional menerbitkan panduan keamanan khusus untuk komunikasi V2X dan standar ISO/SAE 21434 yang memuat prinsip-prinsip dasar keamanan siber kendaraan juga mencakup lapisan komunikasi ini.
Apa yang Dilakukan Produsen? Regulasi dan Desain Keamanan
Kabar baiknya adalah: bidang ini bukan kekacauan yang mustahil diatur, aturannya semakin ketat. UN R155 adalah regulasi internasional pertama yang mengikat keamanan siber kendaraan. Ia mewajibkan produsen membangun Sistem Manajemen Keamanan Siber yang bersertifikat dan mengelola risiko siber sepanjang siklus hidup kendaraan - artinya era "sudah jual mobilnya, sisanya ya sudahlah" telah ditutup. Di Uni Eropa wajib untuk semua tipe kendaraan baru sejak Juli 2022. Ia dilengkapi oleh UN R156: yang mengatur persyaratan untuk manajemen pembaruan perangkat lunak yang aman.
Pendekatan yang paling banyak dianjurkan para ahali adalah security by design: keamanan tidak ditempelkan belakangan pada kendaraan, melainkan tertanam sejak awal perancangan. Jika sebuah kendaraan terhubung, jaringan kendaraan harus dibangun agar mampu menahan serangan yang timbul dari konektivitas tersebut. Di front privasi pun ada gerakan; regulasi lima tahun yang melarang data lokasi dan perilaku pengemudi yang dikumpulkan dari kendaraan dibuka ke perusahaan pelaporan konsumen telah disahkan pada Januari 2026.
Pembaruan OTA: Kelemahan atau Perisai?
OTA alias pembaruan perangkat lunak nirkabel, adalah pahlawan sekaligus tersangka dalam kisah ini. Sisi pahlawannya ada di sini: ketika sebuah kerentanan ditemukan, produsen dapat mengirim patch dalam hitungan menit tanpa memanggil kendaraan ke bengkel. Setelah kasus Jeep 2015, tak seorang pun ingin mengantre di dealer - OTA mengisi kekosongan ini. Keamanannya pun dijaga dengan penandatanganan digital dan kriptografi; artinya dimungkinkan untuk memverifikasi bahwa pembaruan yang datang benar-benar berasal dari produsen.
Sisi tersangkanya adalah ini: jika kendaraan terus-menerus terhubung, kanal potensial bagi penyerang juga selalu terbuka. Peringatan para analis bahwa peningkatan penggunaan OTA di industri otomotif meningkatkan kerentanan terhadap serangan masih menjadi perhatian pada 2026. Jadi OTA adalah perisai, tetapi sendirian tidak cukup; ia hanya bermakna bersama penandatanganan, kriptografi, dan penilaian ancaman.
Lalu Apakah Kecelakaan Robotaksi Adalah Serangan Siber? Mari Bedakan Keduanya
Kesalahan yang paling sering dilakukan saat membaca topik ini adalah menganggap setiap kecelakaan robotaksi sebagai "ulah para hacker". Data tidak mengatakan demikian. Kecelakaan kendaraan tanpa pengemudi yang tercatat di Los Angeles County berjumlah 69 pada 2024, 219 pada 2025, dan hingga kini 186 pada 2026; tetapi lebih dari 80% kecelakaan ini tidak menimbulkan cedera yang terlihat dan sebagian besar merupakan kontak perkotaan berkecepatan rendah. Kenaikan ini terutama berasal dari bertambahnya jumlah kendaraan di jalan. Catatan kecelakaan di seluruh California, 304 pada 2024 dan melebihi 590 pada 2025, menggambarkan pola serupa.
Tabel di sisi keamanan juga tidak satu dimensi: sebuah operator robotaksi melaporkan tidak ada kecelakaan dengan cedera serius atau fatal dalam 67 juta mil hingga September 2026; sebuah studi asuransi juga menemukan penurunan kerusakan material sebesar 88% pada sistem-sistem ini. Namun para ahli menekankan bahwa data-data ini mencerminkan zona operasi terkontrol dan kondisi cuaca yang sedang, sehingga masih terlalu dini untuk digeneralisasi. Sedangkan serangan siber merupakan kategori terpisah dalam tabel ini: dalam kasus-kasus publik yang diketahui, kecelakaan robotaksi tidak disebabkan oleh peretasan sensor atau sistem. Mencampuradukkan keduanya justru membuat kita mengabaikan keduanya terhadap risiko yang sesungguhnya - ada dua masalah terpisah yang harus diseriusi.
Perdebatan teknologi juga terkait dengan keamanan siber: satu operator membela pendekatan multi-sensor dengan lidar, sementara yang lain menempuh jalur kecerdasan buatan "end-to-end" yang sepenuhnya mengandalkan kamera. Belum ada data yang cukup tentang arsitektur mana yang lebih tahan terhadap serangan - dan ini adalah pertanyaan terbuka yang justru muncul karena keunggulan fusi sensor belum jelas di sini.
Kesimpulan: Haruskah Kita Takut, atau Cukup Tetap Waspada?
Menurut saya yang kedua. Faktanya yang konkret adalah: membobol kendaraan dari jarak jauh itu mungkin, mengecoh sensor telah dibuktikan lewat eksperimen, tetapi semua itu adalah kemampuan yang muncul dalam kondisi penelitian terkontrol. Dalam kehidupan sehari-hari tidak ada pasukan peretas yang menguntitmu; yang ada adalah regulasi yang mewajibkan keamanan sejak tahap perancangan, sistem bersertifikasi, dan patch OTA yang berkelanjutan dalam industri ini. Pertanyaannya bukan "bisakah diretas", melainkan "seberapa cepat terdeteksi dan ditutup saat berhasil diretas". Dan jawabannya saat ini jauh lebih baik dibanding tahun 2015.
Sumber
- Researcher Hacks Self-driving Car Sensors
- On the Realism of LiDAR Spoofing Attacks against Autonomous Driving Vehicles
- Autonomous vehicle technology vulnerable to road object spoofing and vanishing attacks
- Overview of Sensing Attacks on Autonomous Vehicle Technologies
- A review of cyber attacks on sensors and perception systems in autonomous driving
- On the road to autonomous vehicles
- What is V2X Security?
- Security guidelines for vehicle-to-everything (V2X) communication
- Cyber security standards and issues in V2X communications
- As robotaxi accidents increase in L.A., the data reveal the safer driver
- New Swiss Re study: Waymo is safer than even the most experienced human drivers
- Waymo goes on offense ahead of Tesla's Cybercab launch
- Tesla and Waymo Crashes Raise Questions About Autonomous Vehicle Safety