هل يمكن اختراق السيارات ذاتية القيادة؟ المخاطر السيبرانية في القيادة المتصلة
شارك هذه الصفحة
نعم، المركبات الذاتية القيادة المتصلة بالإنترنت قابلة للاختراق - لكنها ليست كما في أفلام الرعب، حيث يمكن الاستيلاء على كل سيارة في أي لحظة. الصورة الحقيقية هي التالية: كل مركبة متصلة بالإنترنت تحمل سطح هجوم، وأظهرت أبحاث السلامة الإلكترونية مسارات هجوم ملموسة تستهدف أنظمة المركبة والمستشعرات على حد سواء. لا مكان للذعر، لكن هناك جدية.
أبرز النقاط
- تُعتبر حادثة اختراق سيارة Jeep عام 2015 نقطة تحول في مجال أمن السيارات الإلكتروني
- تمكنت خداع إدراك LiDAR بعوائق وهمية باستخدام جهاز بتكلفة حوالي 60 دولارًا
- UN R155 هي أول لائحة دولية ملزمة تفرض الأمن الإلكتروني للمركبات
- في يناير 2025، توصل هاكر أخلاقي إلى مسار وصول عن بُعد عبر نظام الخدمات المتصلة لإحدى العلامات التجارية
لنمهد الأرض أولاً: أنظمة ADAS وADS وما الذي يتم اختراقه فعليًا؟
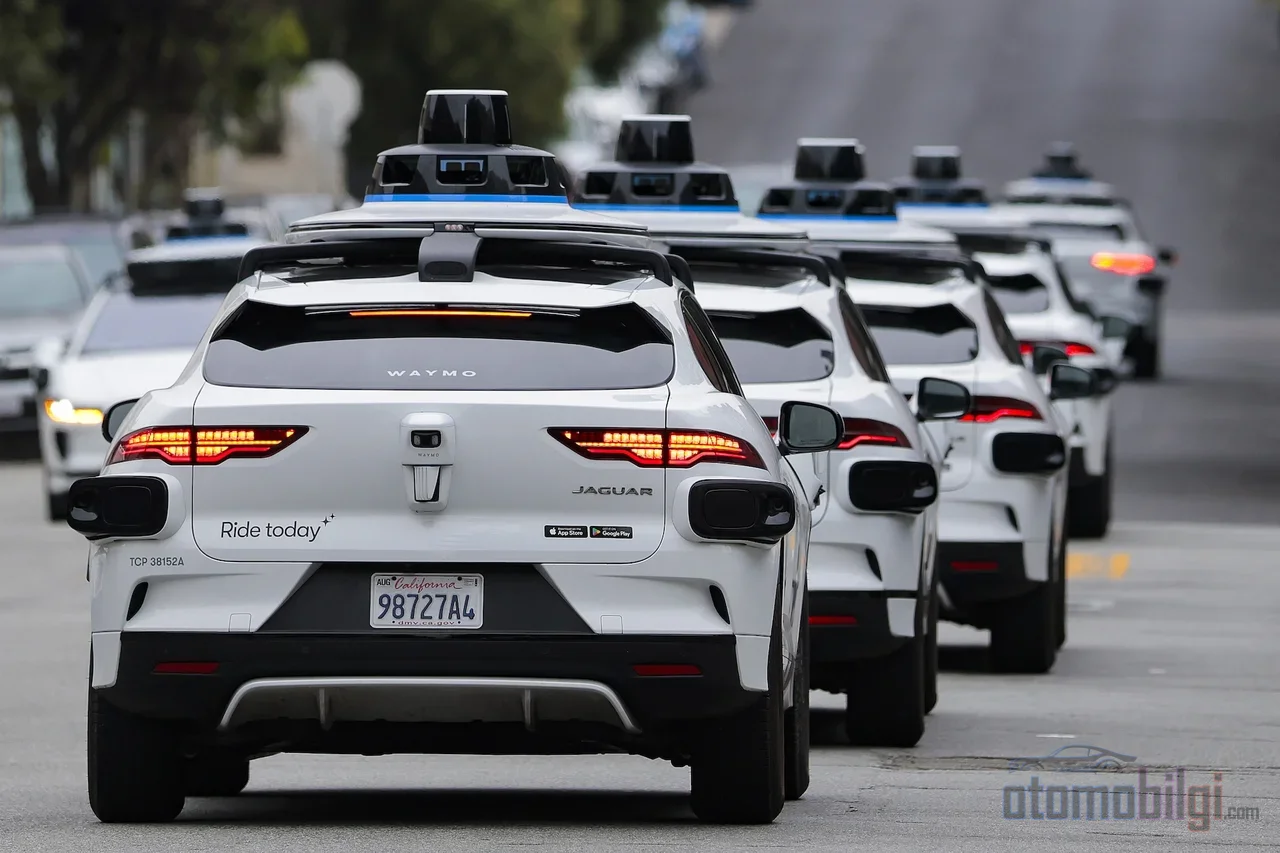
لفهم اختراق المركبات الذاتية القيادة، دعونا نوضح أولاً ما يلي: ليست كل سيارة "ذاتية القيادة" الشيء نفسه. أنظمة ADAS مثل الفرملة الطارئة التلقائية، أو مثبت السرعة التكيفي، أو تتبع المسار، تساعد السائق ولا تحل محله. أنظمة Autopilot وFull Self-Driving من تسلا تندرج في هذه الفئة؛ إذا كنت أنت من يقود، فأنت من يتحمل المسؤولية. في المقابل، تعمل أنظمة ADS أي أنظمة القيادة الذاتية الكاملة دون إشراف بشري في ظروف معينة - وسيارات الأجرة الروبوتية بدون سائق من Waymo هي المثال الأشهر على هذه الفئة.
هذا التمييز مهم أيضًا من حيث الأمن الإلكتروني، لأن المركبة لا تعمل فقط بأجهزة التحكم الخاصة بها، بل بكل معلومة تتلقاها من الخارج. إشارة الأقمار الصناعية، والتواصل بين المركبات، والاتصال بالإنترنت... كل واحد منها يعني بابًا. والباب المغلق بمفتاح ما زال قائمًا في مكانه.
كيف يتم الاستيلاء على سيارة عبر الإنترنت؟ حالات حقيقية
لنتحدث عن التاريخ لا النظرية. في عام 2011، أظهر الباحثون أنه بخبرة معتدلة يمكن الاستيلاء عن بُعد على الوظائف الأساسية لسيارة. في عام 2013، اقتحم باحثان في مجال السلامة النظام الحاسوبي لموديلين شائعين في السوق باستخدام حاسوب محمول. ربما كانت هذه عروضًا مخبرية، لكنها مهّدت المسرح.
القنبلة الحقيقية انفجرت في 2015: اخترق باحثان سيارة Jeep عبر الإنترنت وأوقفاها عن بُعد - وهي تسير على الطريق السريع بسرعة 70 ميلاً في الساعة (حوالي 113 كم/س) - رغم وجود صحفي على متنها. يُعتبر ذلك الصيف لحظة ميلاد الأمن الإلكتروني للسيارات، وكانت النتيجة جسيمة: استدعت الشركة المصنعة المعنية مئات آلاف السيارات للسحب. وفي تلك الفترة تقريبًا، أصدر مكتب التحقيقات الفيدرالي (FBI) تحذيرًا للجمهور من أن المركبات الآلية أصبحت معرضة بشكل متزايد للاستغلال عن بُعد.
لم تنتهِ القصة في عام 2015. في يناير 2025، برزت حادثة اكتشف فيها هاكر أخلاقي مسار وصول عن بُعد عبر الخدمة المتصلة المدعومة بالأقمار الصناعية لإحدى العلامات التجارية. كما أظهرت تجربة أمنية أُجريت على شاحنة بيك أب كهربائية محاولة انتحال مسار الوصول عن بُعد للمركبة. أي أن الاختراق عن بُعد ليس مجرد حكاية تاريخية؛ بل هو فئة من المخاطر لا تزال تُختبر حتى يومنا هذا. أما الصناعة فتستند لإدارة هذه المخاطر إلى تحديثات البرمجيات وإدارة السلامة المعتمدة - وسنصل إلى ذلك بعد قليل.
خداع المستشعرات: ولنقل لا قرصنة... بل نقلب play
وهذا القسم هو المفضل لدي، لأن الهجمات هنا لا تستهدف حاسوب السيارة، بل عيون السيارة. قد تبدأ سيارة أجرة ذاتية القيادة فجأة بالسلوك وكأنها تقود والعينان مغمضتان. هناك ثلاثة مشاهد رئيسية:
تشويش GPS وانتحاله
يجب عدم الخلط بين الاثنين. التشويش يعني إفساد إشارة GPS بالكامل - تتشوش معلومة موقع السيارة، تماماً كانقطاع إشارة جهاز راديو. أما الانتحال فهو أكثر خداعة: ترسل إشارة GPS مزيفة فتجعل نظام الملاحة "يظن" أنه في موقع خاطئ. النظام يعتقد أنه يعمل لكنه في مكان مختلف تماماً. لذلك يطوّر مصنّعو GNSS طبقات حماية ضد التشويش والانتحال.
حقن عوائق مزيفة في LiDAR
LiDAR هي تلك الوحدة الدوارة في قمة السيارة التي ترشّ ضوء الليزر وتقيس المسافة من الضوء المرتد - وهي الجزء الأكثر شهرة في سيارات القيادة الذاتية. في عام 2015 أظهر باحث لسيارة ذاتية القيادة، بجهاز بقيمة 60 دولاراً تقريباً ، سيارات ومشاة وجدراناً وهمية. والدراسات الأكاديمية اللاحقة أوضحت الصورة أكثر: فهجمات حقن العوائق المزيفة يمكن أن تمنع استشعار السيارة الحقيقية الأمامية وتؤدي إلى اصطدام؛ أو العكس، يمكنها وضع سيارة خيالية على طريق فارغ فتدفع النظام إلى التوقف بلا داعٍ. نقطة ضعف LiDAR هي قابليتها للتشويش، لأن مصادر الأشعة تحت الحمراء القريبة منخفضة التكلفة يمكنها إشباع المستشعر بسهولة.
خداع الذكاء الاصطناعي بنفسه
الرادار ليس بريئاً أيضاً؛ هناك دراسات تقييمية تُظهر أن هجمات انتحال الرادار تؤثر على أنظمة الاستشعار. والأكثر إثارة أن نماذج الاستشعار القائمة على تعلم الآلة عرضة للمدخلات المعادية المصاغة بعناية - أي تدخلات دقيقة تبدو بلا معنى للعين البشرية يمكن أن تدفع الذكاء الاصطناعي إلى التصنيف الخاطئ. تستعرض التجميعات الشاملة كامل طيف هذه الهجمات الموجهة نحو المستشعرات، وتقول إن الدفاع لا يجب أن يكون حلاً واحداً بل متعدد الطبقات.
V2X: عندما تتحدث المركبات مع بعضها، من يستمع إلى هذا الحوار؟
V2X هو مصطلح شامل يغطي تواصل السيارة مع كل شيء: من سيارة إلى سيارة (V2V)، ومن سيارة إلى البنية التحتية (V2I) بل ومن سيارة إلى أجهزة محمولة كالهاتف. معرفة أن السيارة أمامك في التقاطع كبحت قبل أن تلمح ذلك ميزة سلامة رائعة - لكن كل رسالة تُبث تفتح في الوقت ذاته نافذة لهجوم. التشفير وحده لا يكفي.
فثغرات V2X الأمنية يمكن أن تؤدي إلى وصول غير مصرح به، وتلاعب بالرسائل، وانتهاكات للخصوصية، وفي أسوأ السيناريوهات مخاطر تهدد الحياة. والأسوأ من ذلك: أن الثغرة في سيارة واحدة يمكن أن تنتشر إلى سيارات أخرى، تماماً كالإنفلونزا في مدرسة. كما أن بيانات V2X قابلة للاعتراض والتلاعب. نشر الاتحاد الدولي للاتصالات إرشادات سلامة خاصة لاتصالات V2X، كما يغطي معيار ISO/SAE 21434 الذي يتضمن المبادئ الأساسية للأمن السيبراني للمركبات هذه الطبقة من الاتصالات أيضاً.
ماذا يفعل المصنعون؟ التنظيم والسلامة في التصميم
الخبر الجيد هو: هذا المجال ليس فوضى عبقرية، فالقواعد تزداد تشدداً تدريجياً. UN R155 أول لائحة دولية تجعل الأمن السيبراني للمركبات إلزامياً. تشترط على المصنعين إنشاء نظام معتمد لإدارة الأمن السيبراني يدير المخاطر السيبرانية طوال دورة حياة المركبة - أي أن حقبة "بعنا العربة والباقي على الله" قد انتهت. في الاتحاد الأوروبي أصبحت إلزامية لجميع أنواع المركبات الجديدة اعتباراً من يوليو 2022. وتكملها UN R156: تنظم المتطلبات الخاصة بالإدارة الآمنة لتحديثات البرمجيات.
أما النهج الذي يدعمه الخبراء أكثر من غيرهم فهو security by design: ألا تُرقّع السلامة في المركبة لاحقاً، بل أن تُدمج منذ بداية التصميم. إذا كانت المركبة متصلة، فيجب أن تُبنى شبكة المركبة بحيث تصمد ضد الهجمات الناجمة عن الاتصال. وفي جبهة الخصوصية أيضاً هناك تحرك؛ تحقق لائحة مدتها خمس سنوات حظراً على مشاركة بيانات الموقع وسلوك السائق المجمعة من المركبات مع شركات تقارير المستهلكين، وأصبحت نهائية في يناير 2026.
تحديثات OTA: نقطة ضعف أم درع حماية؟
OTA أي التحديث اللاسلكي للبرمجيات، هو بطل هذه القصة ومشتبه بها في آن واحد. جانب البطولية يكمن هنا: عند اكتشاف ثغرة، يستطيع المصنّع إرسال الرقعة خلال دقائق دون الحاجة إلى استدعاء المركبة لمركز الخدمة. بعد واقعة Jeep عام 2015 لم يعد أحد يرغب في الانتظار في طوابير الوكلاء - وOTA تسد هذا الفراغ تماماً. أما سلامتها فتُحقق بالتوقيع الرقمي والتشفير؛ أي أنه من الممكن التحقق من أن التحديث الوارد جاء فعلاً من المصنّع.
أما جانب التهمة فهو: إذا كانت المركبة متصلة باستمرار، فإن قناة المهاجم المحتملة تكون مفتوحة باستمرار أيضاً. تحذيرات المحللين من أن الاستخدام المتزايد لـ OTA في صناعة السيارات يزيد التعرض للهجمات لا تزال على أجندة عام 2026. فOTA درع حماية لكنه غير كافٍ بمفرده؛ ولا يصبح ذا معنى إلا مع التوقيع الرقمي والتشفير وتقييم التهديدات.
فهل حوادث الروبوتاكسي هجمات سيبرانية؟ لنفصل بين الأمرين
الخطأ الأكثر شيوعاً عند قراءة هذا الموضوع هو تفسير كل حادث روبوتاكسي على أنه "عمل القراصنة". البيانات لا تقول ذلك. حوادث المركبات دون سائق المسجلة في مقاطعة لوس أنجلوس بلغت 69 في 2024، و219 في 2025، و186 حتى الآن في 2026؛ لكن أكثر من 80% من هذه الحوادث لم تُسجل فيها إصابات ظاهرة، ومعظمها احتكاكات داخل المدن بسرعات منخفضة. وترجع هذه الزيادة أساساً إلى زيادة عدد المركبات على الطرق. وسجلات الحوادث التي تجاوزت 304 في 2024 و590 في 2025 في عموم كاليفورنيا ترسم صورة مماثلة.
وصورة جانب السلامة ليست أحادية البعد أيضاً: أحد مشغلي الروبوتاكسي لم يُبلّغ عن أي حادث بإصابات خطيرة أو قاتلة على مدى 67 مليون ميل حتى سبتمبر 2026 ؛ كما توصلت دراسة تأمينية إلى أن هذه الأنظمة قللت الأضرار المادية بنسبة 88%. لكن الخبراء يؤكدون أن هذه البيانات تعكس مناطق تشغيل خاضعة للرقابة وظروفًا معتدلة، وأن التعميم مبكر. أما الهجمات السيبرانية فهي فئة منفصلة في هذا الجدول: فالوقائع المعروفة والمنشورة علنًا لحوادث الروبوتاكسي لا تستند إلى اختراق المستشعرات أو الأنظمة. الخلط بينهما يؤدي إلى إغفال المخاطر الحقيقية لكليهما - فهناك مشكلتان منفصلتان تستحقان الجدية.
ونقاش التقنية مرتبط أيضًا بالأمن السيبراني: فبينما يدافع مشغّل عن مقاربة متعددة المستشعرات تعتمد على الليدار، يتبع مشغّل آخر مسار الذكاء الاصطناعي "من طرف إلى طرف" المعتمد بالكامل على الكاميرات. لا توجد بعد بيانات كافية حول أي من المعماريتين أكثر مقاومة للهجمات - وهذا سؤال مفتوح نابع تحديدًا من أن ميزة دمج المستشعرات لا تتضح هنا.
الخلاصة: هل ينبغي أن نخاف، أم أن نكتفي باليقظة فقط؟
في رأيي الثاني. الحقيقة الملموسة هي: اختراق المركبات عن بُعد ممكن، وخداع المستشعرات أثبتته التجارب، لكن كل هذه قدرات ظهرت في ظروف بحثية خاضعة للرقابة. في الحياة اليومية لا يوجد جيش من المتسللين يتعقبك؛ ما يوجد هو لوائح تنظيمية تفرض السلامة منذ مرحلة التصميم، وأنظمة معتمدة، وتحديثات OTA مستمرة. السؤال ليس "هل يمكن اختراقه"، بل "بأي سرعة يُكتشف الاختراق ويُسد عند حدوثه". وهذه الإجابة في حالة أفضل بكثير من عام 2015.
المصادر
- Researcher Hacks Self-driving Car Sensors
- On the Realism of LiDAR Spoofing Attacks against Autonomous Driving Vehicles
- Autonomous vehicle technology vulnerable to road object spoofing and vanishing attacks
- Overview of Sensing Attacks on Autonomous Vehicle Technologies
- A review of cyber attacks on sensors and perception systems in autonomous driving
- On the road to autonomous vehicles
- What is V2X Security?
- Security guidelines for vehicle-to-everything (V2X) communication
- Cyber security standards and issues in V2X communications
- As robotaxi accidents increase in L.A., the data reveal the safer driver
- New Swiss Re study: Waymo is safer than even the most experienced human drivers
- Waymo goes on offense ahead of Tesla's Cybercab launch
- Tesla and Waymo Crashes Raise Questions About Autonomous Vehicle Safety