电车难题:自动驾驶汽车如何做决策?
假设一辆自行车突然出现在你的车前. 如果方向盘在你手里,你会本能地做出反应——可能连你自己都记不清做了什么. 但如果方向盘前没有人呢? 那一刻,在千分之一秒内,软件必须做出一个决定. 撞向谁? 还是躲到对向车道? 这就是媒体十年来一直在问我们的问题——说实话,这个问题本身就问得有点不对. 在这篇文章中,我们将真正探讨自动驾驶汽车是如何做出决策的; 不是从哲学课的角度,而是从工程工作台的角度.
电车难题是什么?它为什么如此出名?
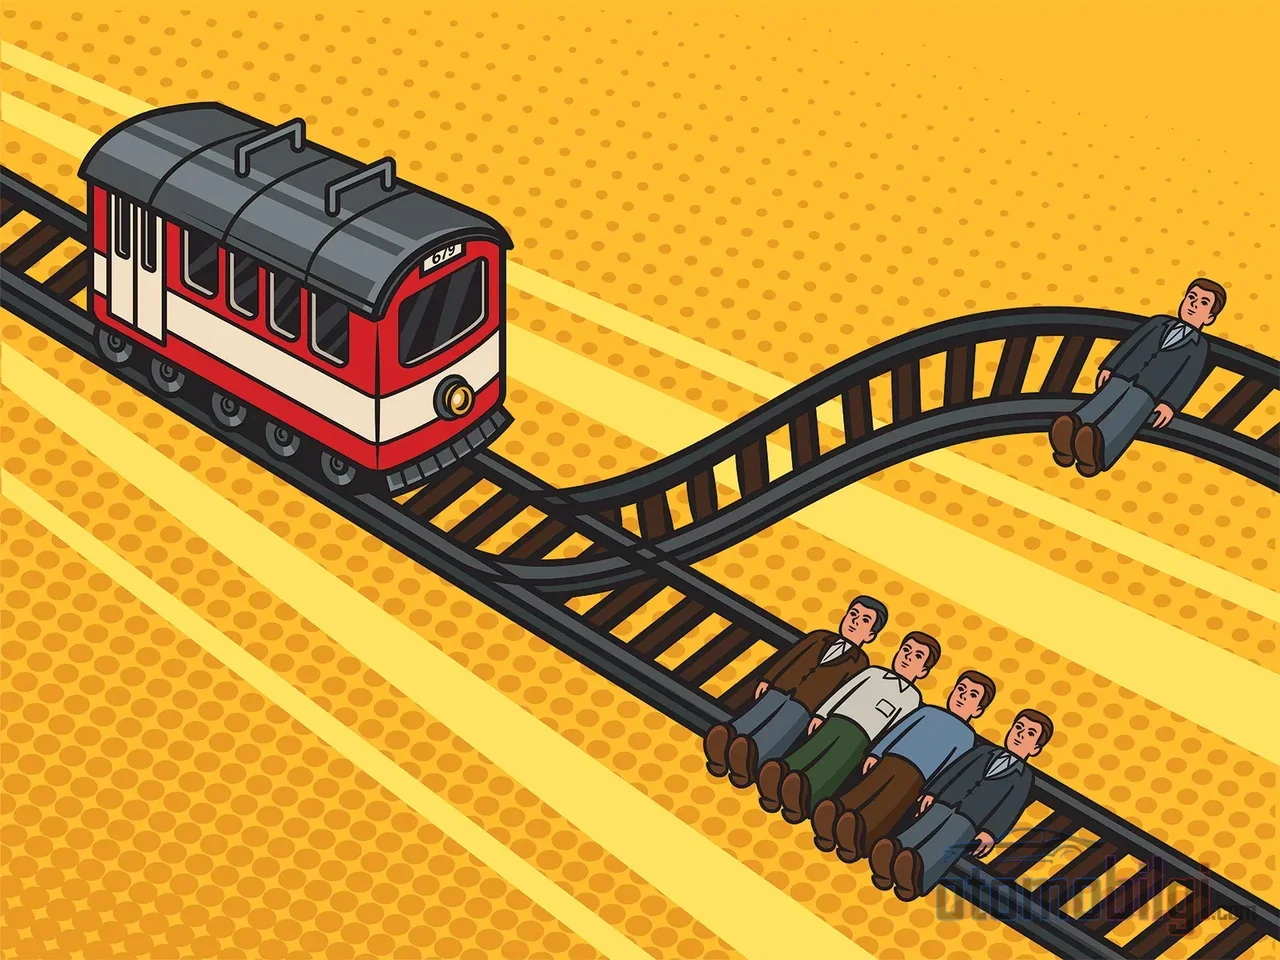
先来一个简短的经典概述: 在这个由Philippa Foot于1967年提出、Judith Jarvis Thomson于1976年和1985年发展的思想实验中,一辆失控的电车正驶向轨道上的五个人. 你可以拉动一个拉杆: 电车转向另一条轨道,但那里有一个人. 你会牺牲一个人来拯救五个人吗? 第二个版本更加令人不安: 这一次,你要把你所爱的人从桥上推下轨道,以阻止电车. 大多数哲学家认为第一个情景中的扳道岔是可以辩护的,而绝大多数民众即使在多年之后也无法接受把人从桥上推下去的想法.
当自动驾驶汽车登上舞台时,这个实验似乎一下子被搬进了现实生活: 汽车应该撞向骑车人,还是躲到对向车道? 这听起来像是一个绝佳的讨论话题. 但这里有一个问题——而这正是这篇文章的核心观点: 真正的自动驾驶软件并不是通过解决电车难题而编写的.那么它是如何编写的呢? 我们稍后会讲到这一点,但先让我们把猜测的部分彻底说完.
自动驾驶汽车究竟会“拯救谁” 吗?
简短的回答是: 不是——但要真正理解这个答案,我们需要看看软件是如何思考的. 自动驾驶汽车不像你的大脑那样在某一瞬间做出单一决策. 工程文献中的模型是POMDP,即部分可观测马尔可夫决策过程. 别害怕,它并没有名字听起来那么复杂: 车辆在不完整的信息下——传感器范围、视野遮挡、处理延迟——在不断流动的概率网络中,连续做出一系列微小的决策. 一个非黑即白的"我选择撞谁" 的时刻根本无法融入这个结构之中.
还有一点: 人工智能系统要学习一个场景,需要该场景的数千个样本,而每个样本中“正确答案” 是什么都必须事先定义好. 当哲学家们在单个道德困境上争论了两千年仍无法达成一致时,谁来把这个正确答案作为数据提供给软件呢? 而且训练成本高得离谱: 记录显示,一架自动驾驶飞机仅仅为了学习简单的导航,就坠毁了11,500次. 当然,不存在通过让汽车撞向真人来训练它们这种选项.
亮点回顾
- 自动驾驶汽车并非通过选择牺牲对象的伦理方程来编程,而是通过将风险降至最低的中立策略
- 德国伦理委员会于2017年6月发布了自动驾驶的20条伦理规则; 禁止根据年龄、资质等进行区分
- 在真实事故数据中,未发现任何连人类驾驶员都曾遭遇过的有轨电车式案例
- ISO 26262涵盖故障引发的安全问题,而ISO 21448 (SOTIF)则涵盖设计局限导致的危险
德国的20条伦理规则: 牺牲选择禁令的由来
监管方面最具体的一步来自德国. 隶属于交通部的伦理委员会于2017年6月发布了针对自动驾驶和联网驾驶的20条伦理规则. 基本原则很明确: 自动驾驶系统应首先服务于所有道路使用者的安全,必须将保护人置于一切之上.
最有趣的部分则是: 委员会要求,系统必须判断眼前是否涉及人的生命,但不得通过在年龄、性别、身体状况或其他属性之间进行区分来求解伦理方程. 也就是说,"是年轻还是年老,是医生还是失业者" 这类计算不能交由任何一家公司自行决定 - 这些属于普遍规则的范畴. 这实际上是在监管层面对电车难题打出的最明确一击: 国家给出的答案不是"你选择谁" 的问题,而是"你不得选择任何人" .
此外,德国还通过为L4级自动驾驶汽车建立首个国家法律框架的《自动驾驶法》成为先驱. 在欧盟方面,则编写了一份伦理报告,其中包含针对联网和自动驾驶车辆的道路安全、隐私、公平性、可解释性和责任建议. 而2026年是动作频频的一年: 美国于9月公布了国家自动化战略,在联合国框架下,碎片化的自动驾驶法规正朝着统一全球标准的方向推进,Euro NCAP则推出了涵盖摩托车和交叉路口场景的更严格的碰撞避免协议. 伦理与安全规则正迅速落成白纸黑字.
ISO 26262还是SOTIF? 安全标准对决策树的影响
现在让我们来感受一点工程气息,我保证不会枯燥. 汽车领域功能安全的经典之作ISO 26262: 该标准关注的是组件发生故障时会发生什么. 但如果没有任何部件损坏,系统却仍然表现出危险行为呢? 也就是说,传感器完好,软件没有崩溃 - 只是在设计的边界内,在未曾预见的交通状况中陷入了困境?
正是这一空白由ISO 21448,即SOTIF来填补. 这项于2022年发布的标准,目标不是减少部件故障,而是减少由设计局限和可预见的误用所导致的危险. 其中最重要的概念之一是运行设计域 (ODD): 明确定义系统将在何种速度、天气、道路和地理条件下运行. 场景通过仿真进行测试,危险会被提前规避. 而在学术界,2026年有学者提出将ISO 26262、SOTIF和UL 4600整合在统一框架下的集成式安全保证框架. 简而言之,行业正在构建的标准不是"事故发生时该救谁" 而是整个行业都在贯彻"让我们根本不要走到事故那一刻" "让我们根本不要走到事故那一刻"的理念.
斯坦福学派的Chris Gerdes对这一问题的看法也是同一方向: 制造商教给车辆的并非“谁更有价值”,而是教给它安全行为.在交通法规和法院判例构成的社会契约框架下,车辆对路上的每个人都负有注意义务. 如果有人闯红灯并制造危险,车辆的任务不是将这个人"算一笔账", 而是 尽力避免与任何人发生碰撞,直到其物理极限. 据Gerdes所说,为拯救五条生命而牺牲一条生命的车辆,将使其制造商面临严重的法律责任——而且实时进行这种即时利益计算本身在实践中也是不可能的.
事故发生时到底发生了什么? RSS与分层保护逻辑
既然没有人被选为牺牲品,那么轮胎痕出现的那一刻,软件究竟在做什么? 答案分为两部分. 第一是RSS,即责任敏感安全(RSS)方法: 它定义了这样一种距离余量——只要所有人都遵守这些规则,碰撞在数学上就是不可能发生的. 这是一种礼貌且持续的防御性驾驶——为每个人留出安全缓冲.
第二,是尽力从一开始就不要进入不可避免的碰撞场景. 正如Volvo自动驾驶解决方案部门所总结的: 设计目标是让那一刻永远不会发生; 在真实世界的事故数据中,尚未证实存在连人类驾驶员都会遭遇的有轨电车式事件. 除了严重过错或恶意的第三方之外,系统在任何情况下都会尽力减少伤害. 此外,还有问题的经济一面: 保护层的数量实际上是一种社会选择. 无限层级的保护系统因成本原因无法存在. "足够安全" 这条线是我们作为社会划定的——没有人向我们解释这一部分,但决定每天都在谈判桌上做出.
保护乘客还是行人? Mercedes的例外与舆论数据
当然,这个话题并非没有争议. Mercedes是首个提供L3级自动驾驶的个人汽车品牌—— DRIVE PILOT系统允许解放双手和眼睛的驾驶,但仅在严格定义的条件下. 公司高管此前曾明确表示,在无法避免的情况下将优先保障乘客的安全; 这一声明在法律和伦理文献中都是被引用最多的例外,也被解读为与德国伦理委员会的禁止区分原则精神相悖.
舆论方面也存在分歧. MIT的Moral Machine平台为了解人们对机器道德决策的看法,收集了超过200万人的数据. 研究表明,行人和驾驶员在牺牲自己还是保护自己方面表现出不同的偏好,而公众对能否为拯救行人而牺牲乘客的看法也是一个可以衡量的问题.
还有更大的图景: 人为失误在约94%的致死事故中扮演角色,据估计,自动驾驶车辆消除这些失误后,交通死亡人数可减少多达90%. 但这里需要踩一下刹车——保险机构的分析指出,仅仅消除人为失误并不会自动消除大多数事故,自动驾驶车辆同样可能在同类错误上遇到困难. 也就是说,承诺与现实之间仍有距离.
电车难题完全毫无意义吗? 辩护与批评
公平地说,有轨电车问题的辩护者也是存在的. 伦理学家Patrick Lin的观点是,这个实验作为一种"直觉泵"发挥了作用: 它促使人们思考人数在道德上是否重要、杀人跟放任死亡之间的区别,并打开了让程序员对结果负责的大门. 这个论点值得认真对待.
但学界的重心还是偏向另一边. IEEE相关界的评估认为,电车范式在唤起意识方面是有用的,但其框架设置在了错误的地方. 哲学文献中2021年提出的"风险伦理" 方法认为,自动驾驶真正的伦理挑战并不在于电车场景; 方法认为,真正的挑战在于价值与目标函数的透明性、概率性不确定性以及不可预测的系统行为. 2024年的一项研究则批评要求无人驾驶车辆解决有轨电车难题是一种道德上的强加. 在工程界则盛行务实的反对意见: 电车场景的前提条件——行人突然出现、刹车同时失灵、感知完美无缺——在真实交通流中实际上并不会同时出现.
简短回答: 自动驾驶汽车如何做出决策?
正如我承诺的,简单且可引用的答案: 自动驾驶汽车的决策并非依靠计算谁的生命更有价值的伦理方程,而是依靠对所有人平等适用、将风险降至最低的中立安全政策. 标准和法律引导这些决策远离电车式的取舍,而朝着事故根本不发生的目标前进. 真正的争论不在于哲学困境; 而在于价值函数的透明性、保护层的成本以及"足够安全" 这条界限究竟由谁来划定.
要我说,电车难题对这个行业最大的贡献恰恰在它功成身退之时: 它教会了我们去追问机器的决策机制. 但如果下次有人问“汽车如何选择该杀谁” 这个问题,你已经知道答案了——这个问题远超出软件真正做的事情. 我们真正该问的问题是: 多少安全保障才算足够,这个决定又由谁来做出? 这场讨论所立足的现实,远比电车轨道更加真实.