自动驾驶汽车会被黑客入侵吗?智能网联驾驶中的网络安全风险
分享此页面
是的,联网自动驾驶汽车确实可能被黑客攻击——但并不像恐怖电影里那样,任何车辆随时都会被劫持. 真实的图景是这样的: 联网的每一辆汽车都承载着一个攻击面, 安全研究已经展示了针对车辆系统和传感器的具体攻击途径. 无需恐慌,但必须认真对待.
要点速览
- 2015年Jeep黑客事件被认为是汽车网络安全的转折点
- 用一个约60美元的设备,就能用虚假障碍物欺骗LiDAR感知系统
- UN R155是首个强制要求车辆网络安全的具有约束力的国际法规
- 2025年1月,一名道德黑客通过某品牌的联网服务系统发现了远程访问途径
先理清概念: ADAS、ADS——被黑的东西到底在哪里?
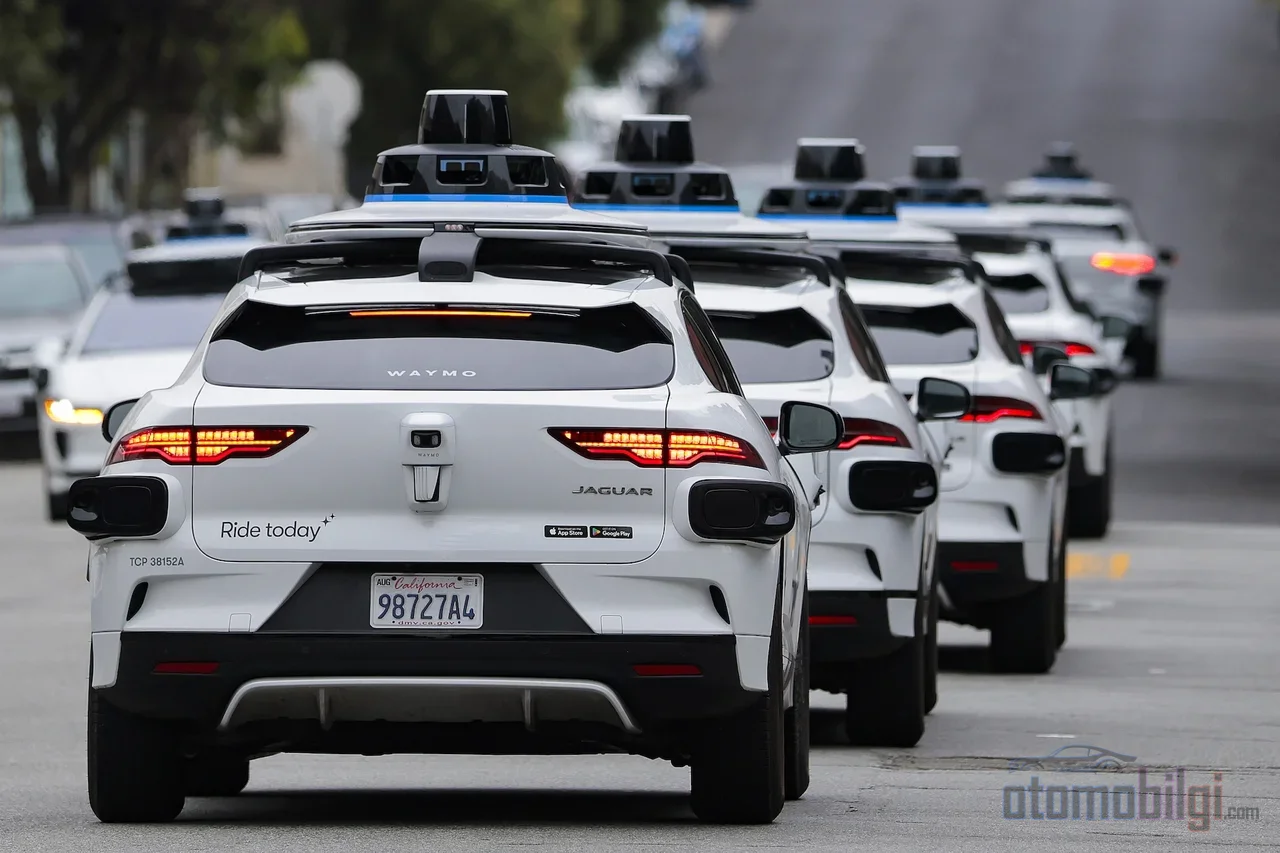
要理解自动驾驶汽车被黑这件事,先要明确一点: 并非所有“自动驾驶”汽车都是一回事. 自动紧急制动、自适应巡航或车道保持等ADAS系统是辅助驾驶员的,并不能取代驾驶员. Tesla的Autopilot和Full Self-Driving系统属于这一类; 只要你在方向盘前,责任就在你身上. 相比之下, ADS即完全自动驾驶系统,在特定条件下无需人工监督即可运行——Waymo的无人驾驶机器人出租车就是这一类别最著名的例子.
这一区分对网络安全也很重要,因为汽车不仅依靠自身的控制装置运行,还依靠它从外部接收的每一条信息. 卫星信号、车与车通信、互联网连接…… 每一个都意味着一扇门. 一把钥匙可以锁上, 但门依然在那里.
一辆汽车是如何通过互联网被劫持的? 真实案例
我们不谈理论,谈历史. 2011年,研究人员展示了只需适度的专业知识就能远程接管一辆汽车的基本功能. 2013年,两名安全研究人员用笔记本电脑侵入了市面上两款热门车型的车载计算机系统. 这些或许只是实验室里的表演,但它们铺好了舞台.
真正的重磅炸弹在2015年引爆: 两名研究人员从互联网渗透进一辆Jeep,并在高速公路上远程让一辆以70 mph (约113 km/h)行驶的汽车停下——车里还坐着一位记者. 那篇文章被视为汽车网络安全的诞生时刻,后果也很严重: 涉事制造商召回了数十万辆汽车. 大约在同一年, 连FBI也发布了面向公众的警告, 指出机动车正变得日益容易受到远程利用.
故事并没有在2015年结束. 2025年1月,一起事件浮出水面:一名道德黑客通过某品牌的卫星联网服务发现了远程访问途径. 一项针对电动皮卡的安全实验也表明,有人试图模仿该车辆的远程访问流程. 所以,远程黑客攻击并非历史上的轶事; 而是至今仍在被不断测试的一类风险. 而行业为了管理这些风险,正依赖软件更新和经过认证的安全管理——我们稍后会讲到这一点.
欺骗传感器: 与其说“黑客攻击”... 不如说“捣乱”
这一章是我最喜欢的,因为这里的攻击针对的不是车载电脑,而是汽车的眼睛. 一辆 Robotaxi 可能瞬间表现得像蒙着眼睛开车一样. 主要有三个场景:
GPS 干扰与欺骗
这两者不能混淆. 干扰(Jamming)是指彻底破坏 GPS 信号——车辆的位置信息变得模糊,就像收音机信号被切断一样. 而欺骗(Spoofing)则更为狡猾: 通过发送伪造的 GPS 信号,让导航系统“以为”自己处于错误的位置上. 系统以为自己正常运行,实际上却在完全不同的地方. 正因如此,GNSS 制造商正在开发针对干扰和欺骗的防护层.
向 LiDAR 注入虚假障碍物
LiDAR 就是那个旋转的塔状单元,它发射激光并利用反射光测量距离——是 Robotaxi 最广为人知的部件. 2015 年,一位研究人员用一个价值约60 美元的设备,向一辆自动驾驶汽车“展示”了虚假的车辆、行人和墙壁. 随后的学术研究让这一图景更加清晰: 虚假障碍注入攻击能够阻止系统感知前方的真实车辆, 从而导致碰撞; 反过来,也可以在空旷的道路上放置一辆虚拟汽车,让系统不必要地停下来. LiDAR 的弱点在于它容易受到干扰,因为低成本的近红外光源可以轻易使传感器饱和.
让人工智能自我误导
雷达也并非无辜; 已有评估研究显示,雷达欺骗攻击会影响感知系统. 更有趣的是,基于机器学习的感知模型容易受到精心构造的对抗性输入的影响——也就是说,在人眼看来毫无意义的精心干预,能够诱使人工智能做出错误分类. 全面的综述研究考察了这类以传感器为目标的攻击的全部谱系,并指出防御不能是单一方案,而必须分层实施.
V2X: 当车辆彼此“交谈”时,谁在偷听这场对话?
V2X是一个涵盖车辆与一切通信的统称术语: 车对车 (V2V)、车对基础设施 (V2I),甚至车对手机等便携设备. 在路口比你自己更早得知对面车辆刹车了,这是一项绝佳的安全功能——但每一条广播出的消息同时也打开了一扇攻击之门. 仅有加密是不够的.
V2X 的安全漏洞可能导致未经授权的访问、消息篡改、隐私侵犯,以及在最坏情况下危及生命的风险. 更糟糕的是: 单辆车上的漏洞可以扩散到其他车辆,就像学校里传染的流感一样. V2X 数据也可能被截获并篡改. 国际电信联盟为V2X通信发布了专门的安全指南,而包含车辆网络安全基本原则的ISO/SAE 21434标准也涵盖了这一通信层.
制造商在做什么? 监管与安全设计
好消息是: 这个领域并非一片混乱,规则正在日益收紧. UN R155是首个使车辆网络安全具有约束力的国际法规. 它要求制造商建立经认证的网络安全管理体系,在整个车辆生命周期内管理网络风险——也就是说,“车卖掉了,其他随它去”的时代结束了. 在欧盟,自2022年7月起,所有新车型都必须执行该法规. 与之配套的是UN R156: 规定了软件更新安全管理的要求.
专家最推崇的方法是security by design: 即安全不是事后为车辆打补丁,而是从设计之初就植入其中. 如果一辆车实现了互联,车联网也必须构建得能够承受因互联而产生的攻击. 隐私方面也有动向; 一项禁止将车辆收集的位置和驾驶行为数据提供给消费者报告公司的五年期规定, 于2026年1月正式生效.
OTA更新: 是漏洞,还是护盾?
OTA即无线软件更新,它既是这个故事的主角,也是嫌疑人. 主角的一面体现在: 当发现漏洞时,制造商无需将车辆召回到服务点,几分钟内就能推送补丁. 2015年Jeep事件之后,没人再愿意去经销商那里排队——OTA正好填补了这个空白. 其安全性则通过数字签名和加密技术来保障; 也就是说, 可以验证收到的更新确实来自制造商.
而嫌疑人的一面则是: 如果车辆始终处于联网状态,攻击者的潜在通道也始终敞开. 分析人士的警告在 2026 年仍是焦点:汽车行业不断增长的 OTA 使用加大了受攻击的脆弱性. 因此,OTA是一道护盾,但仅凭它自身还不够; 只有与数字签名、加密技术和威胁评估相结合,它才有意义.
那么,Robotaxi事故是网络攻击吗? 让我们区分这两者
阅读这一话题时最常见的错误,是把每一次Robotaxi事故都解读成“黑客干的”. 数据并非如此表明. 在洛杉矶县记录在案的无驾驶汽车事故, 2024年为69起, 2025年为219起, 2026年迄今为止为186起; 但这些事故中超过80%没有明显的受伤情况,而且大多数是低速的城市内轻微接触. 这一增长主要源于道路上车辆数量的增加. 在整个加利福尼亚州,2024年304起、2025年超过590起的事故记录也呈现出类似的态势.
安全方面的图景也并非单一维度: 一家Robotaxi运营商截至2026年9月,在6700万英里的行驶中未报告任何严重或致死受伤事故; 一份保险研究也发现这些系统在有形损失方面减少了88%. 但专家们强调,这些数据反映的是受控的运行区域和温和的工况,据此进行推广还为时过早. 网络攻击则是这张图景中单独的一个类别: 在已知公开案例中,Robotaxi事故并非源于传感器或系统被黑客入侵. 把两者混为一谈,会使真正的风险被忽视——你手里其实有两个需要严肃对待的不同问题.
技术争论也与网络安全息息相关: 一家运营商主张采用配备激光雷达的多传感器方案,另一家则走完全依赖摄像头的"端到端"人工智能路线. 关于哪种架构对攻击更具韧性,目前还没有足够的数据——而这恰恰是因为传感器融合的优势尚未在此显现而留下的一个开放问题.
结论: 我们应该害怕,还是只需保持警惕?
我认为是后者. 具体的事实是: 远程入侵车辆是可能的,欺骗传感器也在实验中得到了证明,但这些全都是在受控研究条件下出现的能力. 日常生活中并没有一支追着你的黑客大军; 实际存在的是, 迫使行业从设计阶段就注重安全的法规、经过认证的系统以及持续的OTA补丁. 问题不是"会不会被黑",而是"被黑后多快能被发现并封堵". 而这个答案,比2015年时要好得多.
参考资料
- Researcher Hacks Self-driving Car Sensors
- On the Realism of LiDAR Spoofing Attacks against Autonomous Driving Vehicles
- Autonomous vehicle technology vulnerable to road object spoofing and vanishing attacks
- Overview of Sensing Attacks on Autonomous Vehicle Technologies
- A review of cyber attacks on sensors and perception systems in autonomous driving
- On the road to autonomous vehicles
- What is V2X Security?
- Security guidelines for vehicle-to-everything (V2X) communication
- Cyber security standards and issues in V2X communications
- As robotaxi accidents increase in L.A., the data reveal the safer driver
- New Swiss Re study: Waymo is safer than even the most experienced human drivers
- Waymo goes on offense ahead of Tesla's Cybercab launch
- Tesla and Waymo Crashes Raise Questions About Autonomous Vehicle Safety