Otonom avtomobillər hacklənə bilərmi? Qoşulmuş sürüştə kiber risk
Bu Səhifəni Paylaşın
Bəli, internetə qoşulmuş avtonom avtomobillər hücrələnə bilər - amma qorxu filmlərindəki kimi hər avtomobil hər an ələ keçiriləcək vəziyyətdə deyil. Real mənzərə budur: internetə qoşulu hər avtomobil hücum səthi daşıyır və təhlükəsizlik tədqiqatları həm avtomobil sistemlərinə, həm də sensorlara yönəlmiş konkret hücum yollarını göstərdi. Panika yoxdur, amma ciddilik var.
Diqqət Çəkənlər
- 2015 ilin Jeep hücrə hadisəsi avtomotiv kibertəhlükəsizliyinin dönüş nöqtəsi sayılır
- Təxminən 60 dollarlıq bir cihazla LiDAR qavrayışı saxla maneələrlə aldatmaq mümkün idi
- UN R155, avtomobil kibertəhlükəsizliyini məcburi edən ilk bağlayıcı beynəlxalq tənzimləmədir
- 2025-ci ilin yanvarında bir etik haker, bir markanın qoşulu servis sistemi üzərindən uzaqdan giriş yolu tapdı
Əvvəlcə Qarışdıraq: ADAS, ADS və Hücrələnən Şey Əslində Nəyin İçindədir?
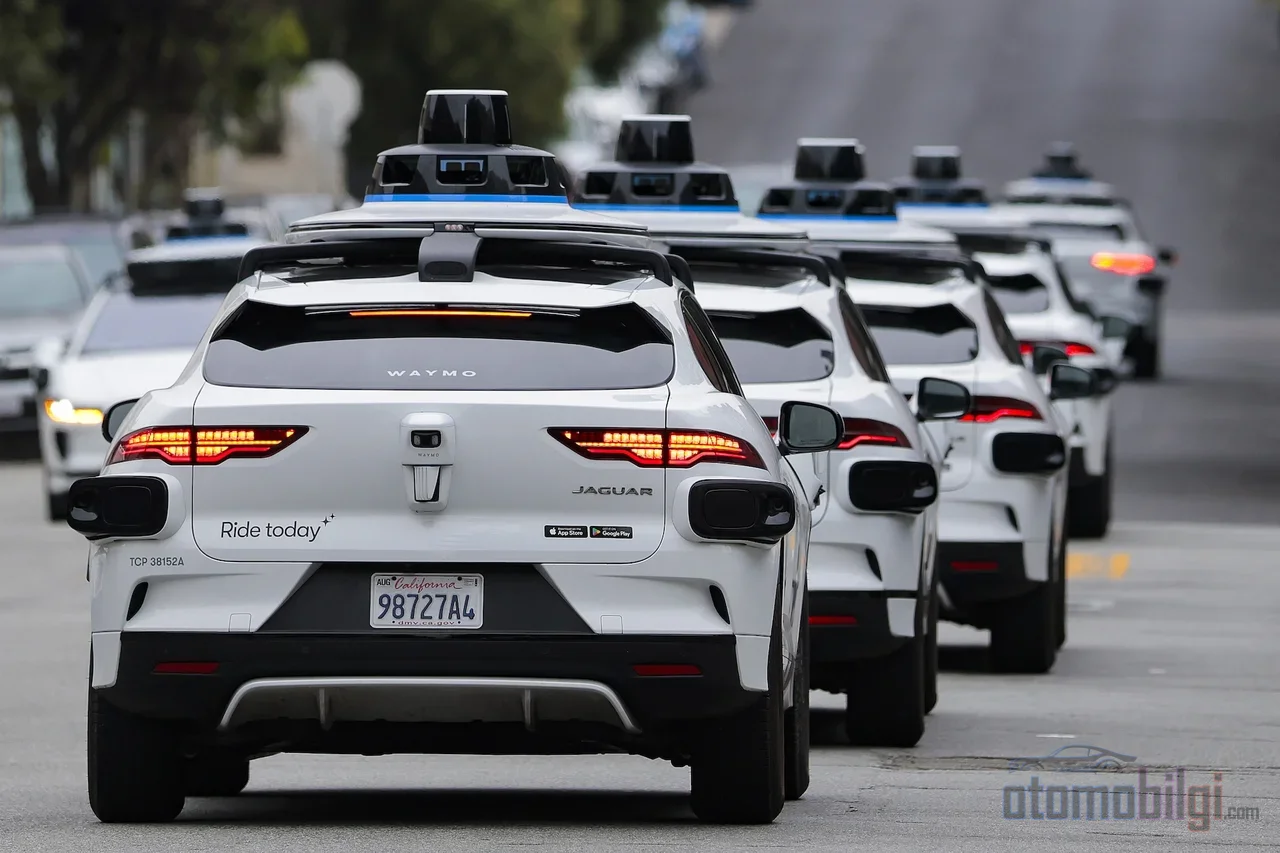
Avtonom avtomobil hücru anlamaq üçün əvvəlcə bunu dəqiqləşdirək: hər "avtonom" avtomobil eyni şey deyil. Avtomatik təcili əyləmə, adaptiv kruiz nəzarəti və ya zolaq izləmə kimi ADAS sistemləri sürücüyə kömək edir, sürücünün yerini almır. Tesla-nın Autopilot və Full Self-Driving sistemləri bu kateqoriyadadır; sükan arxasında sənsənsə, məsuliyyət də səndədir. Bunun əksinə olaraq ADS yəni tam avtomatik sürüş sistemləri müəyyən şərtlər altında insan nəzarəti olmadan işləyir - Waymo-nun sürücüsüz robotaksi avtomobilləri bu sinfin ən tanınmış nümunəsidir.
Bu fərq kibertəhlükəsizlik baxımından da vacibdir, çünki avtomobil yalnız öz idarəetməsi ilə deyil, xaricdən aldığı hər məlumatla işləyir. Peyk siqnalı, avtomobil-avtomobil əlaqəsi, internet bağlantısı... Hər biri qapı deməkdir. Bir açar kilidli olsa da, qapı hələ yerində dayanır.
Avtomobil İnternetdən Necə Ələ Keçirilir? Real Hadisələr
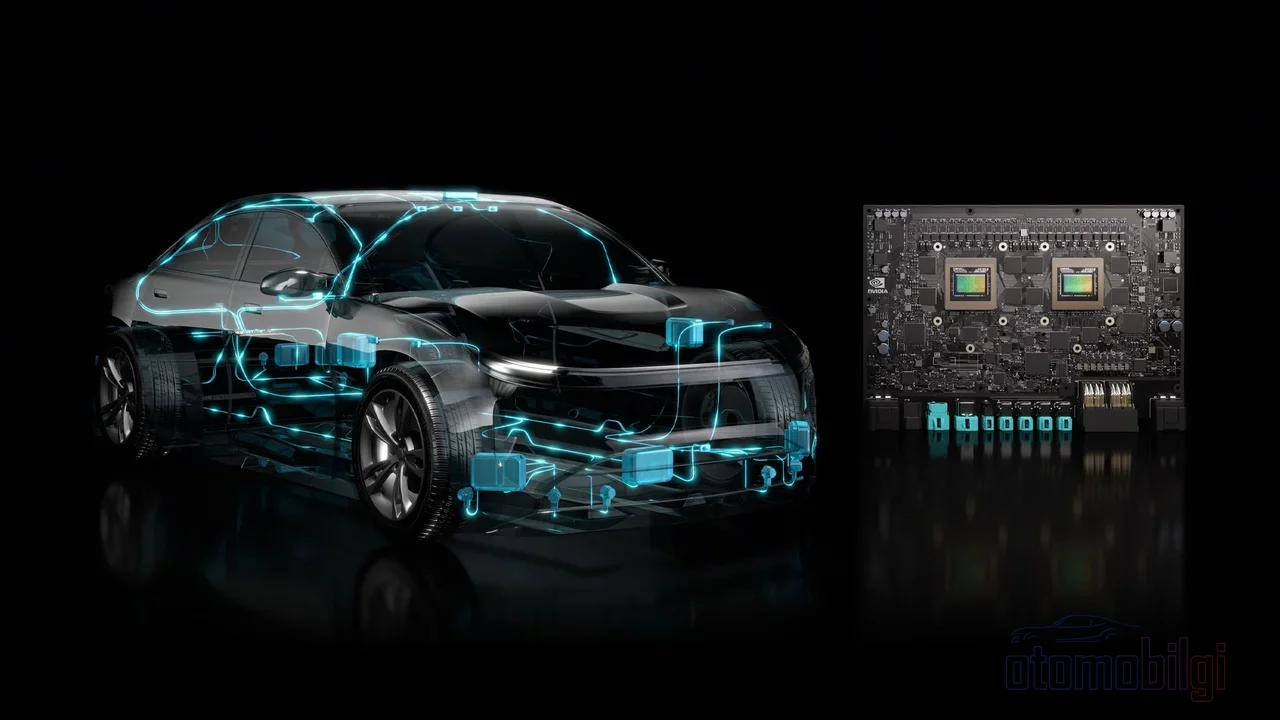
Nəzəriyyədən deyil, tarixdən danışaq. 2011-ci ildə tədqiqatçılar, orta səviyyəli ixtisasla bir avtomobilin əsas funksiyalarının uzaqdan ələ keçirilə biləcəyini göstərdi. 2013-cü ildə iki təhlükəsizlik tədqiqatçısı noutbukla, satışda popüler iki modelin kompüter sisteminə daxil oldu. Bunlar laboratoriya şouları idi bəlkə, amma səhnəni hazırladılar.
Əsl bomba 2015-cü ildə partladı: iki tədqiqatçı, internet üzərindən bir Jeep-ə soxuldu və avtomagistralda 70 mph (təxminən 113 km/s) sürətlə gedən avtomobili - içində bir yazıçı olmasına baxmayaraq - uzaqdan dayandırdı. O yazı avtomotiv kibertəhlükəsizliyinin doğuş anı sayılır və nəticə ciddi idi: əlaqədar istehsalçı yüz minlərlə avtomobili geri çağırdı. Eyni il ətrafında FBI belə mühərrikli nəqliyyat vasitələrinin uzaqdan istismara qarşı getdikcə həssaslaşdığı barədə ictimaiyyətə xəbərdarlıq yayımladı.
Hekayə 2015-də bitmədi. 2025-ci ilin yanvarında bir etik hakerin bir markanın peyk dəstəkli qoşulu servisi üzərindən uzaqdan giriş yolu kəşf etdiyi bir hadisə gündəmə gəldi. Elektrikli bir pickup üzərində aparılan bir təhlükəsizlik sınağı da avtomobilin uzaqdan giriş axınının təqlid edilməyə çalışıldığını göstərdi. Yəni uzaqdan hücrə, tarixi bir anekdot deyil; bu gün də sınağa davam etdirilən bir risk sinfidir. Sənaye isə bu riskləri idarə etmək üçün proqram təminatı yeniləmələrinə və sertifikatlı təhlükəsizlik idarəetməsinə söykənir - bir azdan ora gələcəyik.
Sensorları Aldatmaq: Hack deyək demə də... Oyunbozanlıq deyək
Məhz bu bölmə mənim favoritimdir, çünki buradakı hücumlar avtomobildəki kompüteri yox, avtomobilin gözlərini hədəfləyir. Roboteksi birdən gözlə bağlı sürüş kimi davranmağa başlaya bilər. Üç əsas səhnə var:
GPS Jamming və Spoofing
İkisini qarışdırmaq lazım deyil. Jamming, GPS siqnalını tamamilə korlamaq deməkdir - avtomobilin məkan məlumatı bulanırlaşır, sanki radionun siqnalının kəsilməsi kimi. Spoofing isə daha hiyləgərcəsinədir: sahte GPS siqnalı göndərərək naviqasiyanın yanlış bir məkanda olduğunu "düşünməsini" təmin edirsiniz. Sistem işləyir sanır, amma tam başqa yerdədir. GNSS istehsalçıları buna görə jamming və spoofing-ə qarşı qoruma qatları hazırlayır.
LiDAR-a Sahte Maneələr Yeritmək
LiDAR, lazer işığı püskürdübo geri dönən işıqdan məsafə ölçən o fırlanan təpə vahididir - roboteksilərin ən tanış hissəsi. 2015-ci ildə bir tədqiqatçı təxminən 60 dollarlıq cihazla avtonom avtomobilə sahte avtomobillər, piyadalar və divarlar "göstərdi". Sonrakı akademik tədqiqatlar mənzərəni daha da dəqiqləşdirdi: sahte maneə yeritmə hücumları qarşısındakı real avtomobili qavramanı əngəlləyib toqquşmaya yol aça bilir; ya da əksinə, boş yola xəyali avtomobil yerləşdirib sistemin lazımsız yerə dayanmasını təmin edə bilir. LiDAR-ın zəif nöqtəsi jamming-ə açıq olmasıdır, çünki aşağı qiymətli yaxın-infrasıqırmızı mənbələr sensoru asanlıqla doyura bilir.
Süni İntellektin Özünü Aldatması
Radar da günahsız deyil; radar spoofing hücumlarının qavrama sistemlərinə təsir göstərdiyini sübut edən qiymətləndirmə tədqiqatları var. Daha maraqlısı odur ki, maşın öyrənməsi əsaslı qavrama modelləri diqqətlə hazırlanmış adversarial girişlərə qarşı həssasdır - yani insan gözünə mənasız görən diqqətli müdaxilələr süni intellekti yanlış təsnifata itələyə bilir. Hərtərəfli derlemeler sensor yönümlü bu hücumların bütün gammasını araşdırır və müdafiənin tək bir həll yox, qatlı olması lazım olduğunu deyir.
V2X: Avtomobillər Bir-biri ilə Danışanda Bu Danışığı Kim Dinləyir?
V2X, avtomobilin hər şeyle əlaqəsini əhatə edən çətir bir termindir: avtomobildən avtomobilə (V2V), avtomobildən infrastrukturaya (V2I) hətta avtomobildən telefon kimi portativ cihazlara. Qovşaqda qarşıdakı avtomobilin əsl (fren) etdiyini səndən əvvəl öyrənmək əla bir təhlükəsizlik xüsusiyyətidir - amma hər yayımlanan mesaj eyni zamanda bir hücum pəncərəsi açır. Yalnız şifrələmə kifayət etmir.
V2X təhlükəsizlik boşluqları icazəsiz girişə, mesaj kurcalamaya, məxfilik pozuntularına və ən pis ssenaridə həyati təhlükə yaradan risklərə yol aça bilir. Daha pisi: tək bir avtomobildəki zəiflik digər avtomobillərə yayıla bilir, sanki məktəbdə qrip kimi. V2X məlumatları da ələ keçirilib dəyişdirilə bilən xüsusiyyətdədir. Beynəlxalq Telekommunikasiya İttifaqı V2X kommunikasiyası üçün xüsusi təhlükəsizlik tövsiyələri dərc etdi və avtomobil kiber təhlükəsizliyi üçün əsas prinsipləri ehtiva edən ISO/SAE 21434 standartı bu kommunikasiya qatını da əhatə edir.
İstehsalçılar Nə Edir? Tənzimləmə və Təhlükəsizlik Dizaynı
Yaxşı xəbər budur: bu sahə dâhiyane bir xaos deyil, qaydalar getdikcə sərtləşir. UN R155 avtomobil kiber təhlükəsizliyini bağlayıcı edən ilk beynəlxalq tənzimləmədir. İstehsalçılardan avtomobilin həyat dövrü boyunca kiber riskləri idarə edən, sertifikatlı Kiber Təhlükəsizliyi İdarəetmə Sistemi qurmasını şərt qoyur - yəni "avtomobili satdıq, gerisi allahabaxdı" dövrü bağlanır. AB-də 2022-ci il iyul-dan etibarən bütün yeni avtomobil tipləri üçün məcburidir. Onu UN R156 tamamlayır: proqram yeniləmələrinin təhlükəsiz idarə edilməsi üçün tələbləri tənzimləyir.
Mütəxəssislərin ən çox müdafiə etdiyi yanaşma isə security by design-dir: təhlükəsizliyin avtomobilə sonradan yamanması deyil, dizaynın əvvəlindən basdırılması. Bir avtomobil qoşulubsa, avtomobil şəbəkəsi də qoşulmadan doğacaq hücumlara dözəcək şəkildə qurulmalıdır. Məxfilik cəbhəsində də hərəkət var; avtomobillərdən toplanan məkan və sürücü davranışı məlumatlarının istehlak hesabat şirkətlərinə açılmasını qadağan edən beşillik bir tənzimləmə 2026-cı il yanvar-da qətiyyətləşdi.
OTA Yeniləmələri: Zəiflikdirmi, Qalxanımmı?
OTA yəni simsiz proqram yeniləməsi bu hekayənin həm qəhrəmanı, həm şübhəlisidir. Qəhrəman tərəfi buradadır: bir zəiflik aşkarlandıqda istehsalçı avtomobili servise çağırmadan dəqiqələr içində yamanı göndərə bilir. 2015 Jeep hadisəsindən sonra heç kim dilerlərdə növbəyə durmaq istəməzdi - OTA tam bu boşluğu doldurur. Təhlükəsizlik də rəqəmsal imzalanma və kriptoqrafiya ilə təmin edilir; yəni gələn yeniləmənin həqiqətən istehsalçıdan gəldiyini doğrulamaq mümkündür.
Şübhəli tərəfi isə budur: avtomobil daimi qoşuluysa, hücumçunun potensial kanalı da daimi açıqdır. Avtomobil sənayesində artan OTA istifadəsinin hücumlara qarşı həssaslığı artırdığı istiqamətində analitik xəbərdarlıqları 2026-da da gündəmdədir. Yəni OTA bir qalxandır, amma öz başına kifayət deyil; imzalanma, kriptoqrafiya və təhdid qiymətləndirməsi ilə birlikdə yalnız mənalıdır.
Bəs Robotaksi Qəzaları Kiber Hücumdurmu? İkisini Ayıraq
Bu mövzunu oxuyarkən ən çox edilən səhv, hər robotaksi qəzasını "hakerlər etdi" kimi oxumaqdır. Məlumatlar belə demir. Los Anceles qraflığında qeydiyyata alınan sürücüsüz avtomobil qəzaları 2024-də 69, 2025-də 219, 2026-da indiyədək 186; amma bu qəzaların %80-dən çoxunda görünən xəsarət yoxdur və əksəriyyəti aşağı sürətli, şəhərdaxili təmaslardır. Bu artış əsasən yoldakı avtomobil sayının artmasından gəlir. Kaliforniya üzrə 2024-də 304, 2025-də 590-ı aşan qəza qeydiyyatı oxşar mənzərə çəkir.
Təhlükəsizlik tərəfindəki mənzərə də təkölçülü deyil: bir robotaksi operatoru 2026-cı il sentyabr etibarilə 67 milyon mil məsafədə ağır və ya ölümlü xəsarətli qəza bildirmədi; bir sığorta tədqiqatı da bu sistemlərdə maddi zərərlərdə 88% azalma aşkarlamışdı. Amma mütəxəssislər vurğulayır ki, bu məlumatlar idarə olunan əməliyyat zonalarını və mülayim şərtləri əks etdirir və ümumiləşdirmə üçün hələ tezdir. Kibershərà isə bu mənzərədə ayrı bir kateqoriyadır: məlum ictimaiyyətə açıq hallarda robotaksi qəzaları sensor və ya sistem hackinə əsaslanmır. İkisini qarışdırmaq real risklərin hər ikisinin gözümüzdən qaçmasına səbəb olur - əlində ciddi qəbul edilməli iki ayrı problem var.
Texnologiya müzakirəsi də kibertəhlükəsizliklə bağlıdır: bir operator lidarlı çoxsensorlu yanaşmanı müdafiə edir, digəri isə tamamilə kameralara əsaslanan "ucluqdan ucluğa" süni intellekt yolunu izləyir. Hansı memarlığın hücumlara qarşı daha davamlı olması barədə hələ kifayət qədər məlumat yoxdur - və bu, məhz sensor füzyonunun üstünlüyünün burada aydınlaşmamasından qaynaqlanan açıq sualdır.
Nəticə: Qorxmalıyıq, Yoxsa Yalnız Çox Diqqətli Olmalıyıq?
Məncə ikincisi. Konkret həqiqət budur: avtomobillərə uzaqdan sızmaq mümkündür, sensorları aldatmaq təcrübələrlə sübut edilib, amma bunların hamısı idarə olunan tədqiqat şəraitində ortaya çıxan bacarıqlardır. Gündəlik həyatda səni izləyən hacker ordusu yoxdur; olan şey, sənayeni dizayn mərhələsindən etibarən təhlükəsizliyi məcburi edən tənzimləmələr, sertifikatlı sistemlər və davamlı OTA yamalarıdır. Sual "hacklənə bilərmi" deyil, "hacklənəndə nə qədər tez aşkarlanıb bağlanır"dır. Və o cavab, 2015-ci ildən çox daha yaxşı vəziyyətdədir.
Mənbələr
- Tədqiqatçı Sürücüsüz Avtomobil Sensorlarını Hacklədi
- Avtomatik Sürüş Vasitələrinə Qarşı LiDAR Aldatma Hücumlarının Realistliyi haqqında
- Avtomobil vəsiqəsi texnologiyası yol obyektlərinin saxtalaşdırılması və yoxa çıxması hücumlarına həssasdır
- Avtomatik nəqliyyat vasitələri texnologiyalarına qavrama hücumlarının ümumi baxışı
- Avtomatik sürüşdə sensorlara və qavrama sistemlərinə edilən kiberhücumların təhlili
- Avtomatik nəqliyyat vasitələrinə gedən yolda
- V2X təhlükəsizliyi nədir?
- Nəqliyyat vasitəsi-hər şey (V2X) kommunikasiyası üçün təhlükəsizlik təlimatları
- V2X kommunikasiyalarında kiber təhlükəsizlik standartları və məsələləri
- Los Ancelesdə robotaksi qəzaları artarkən məlumatlar daha təhlükəsiz sürücünü göstərir
- Yeni Swiss Re tədqiqatı: Waymo hətta ən təcrübəli insan sürücülərdən də təhlükəsizdir
- Waymo Tesla-nın Cybercab buraxılışından əvvəl hücuma keçir
- Tesla və Waymo qəzaları avtomatik nəqliyyat vasitələrinin təhlükəsizliyi ilə bağlı suallar yaradır