รถยนต์อัตโนมัติถูกแฮ็กได้หรือไม่? ความเสี่ยงไซเบอร์ในการขับขี่แบบเชื่อมต่อ
แชร์หน้านี้
ใช่ ยานยนต์อัตโนมัติแบบเชื่อมต่ออินเทอร์เน็ตถูกแฮ็กได้ - แต่ก็ไม่ได้อยู่ในสภาพที่รถทุกคันจะถูกยึดครองได้ทุกเมื่อแบบในหนังสยองขวัญ ภาพที่แท้จริงคือ: รถทุกคันที่เชื่อมต่ออินเทอร์เน็ตต่างมีพื้นที่โจมตี และงานวิจัยด้านความปลอดภัยได้แสดงให้เห็นวิธีการโจมตีที่เป็นรูปธรรมทั้งต่อระบบของยานพาหนะและเซนเซอร์ ไม่ต้องตื่นตระหนก แต่ต้องจริงจัง
สรุปเด่น
- คดีแฮ็ก Jeep ปี 2015 ได้รับการยอมรับว่าเป็นจุดหมุนสำคัญของการเซฟตี้ไซเบอร์ยานยนต์
- อุปกรณ์ราคาประมาณ 60 ดอลลาร์ สามารถหลอกการรับรู้ของ LiDAR ด้วยสิ่งกีดขวางปลอมได้
- UN R155 เป็นกฎระเบียบระหว่างประเทศฉบับแรกที่มีผลผูกพันโดยบังคับให้ต้องมีความปลอดภัยทางไซเบอร์ของยานพาหนะ
- ในเดือนมกราคม ปี 2025 แฮ็กเกอร์สายมุ่งดีคนหนึ่งพบเส้นทางการเข้าถึงระยะไกลผ่านระบบบริการเชื่อมต่อของแบรนด์หนึ่ง
มาทำความเข้าใจกันก่อน: ADAS, ADS และสิ่งที่ถูกแฮ็กนั้นอยู่ตรงไหนกันแน่?
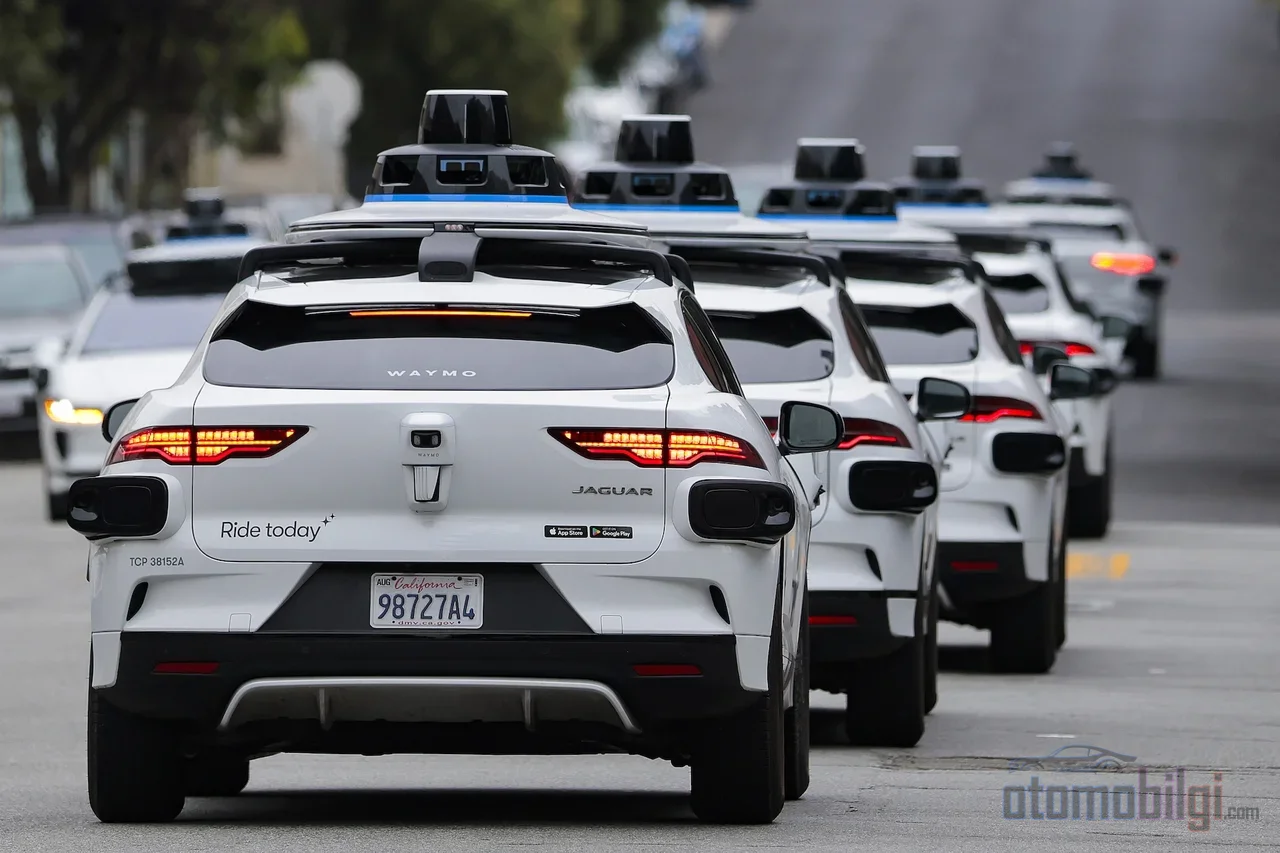
เพื่อทำความเข้าใจการแฮ็กรถอัตโนมัติ ขอชี้แจงสิ่งนี้ให้ชัดเจนก่อน: รถ "อัตโนมัติ" ทุกคันไม่ได้หมายถึงสิ่งเดียวกัน ระบบ ADAS เช่น ระบบเบรกฉุกเฉินอัตโนมัติ, cruise control แบบปรับตัวได้ หรือระบบควบคุมการวิ่งในเลน เป็นตัวช่วยผู้ขับขี่ ไม่ใช่มาแทนที่ผู้ขับขี่ ระบบ Autopilot และ Full Self-Driving ของ Tesla อยู่ในหมวดหมู่นี้ ตราบใดที่คุณยังนั่งอยู่บนพวงมาลัย ความรับผิดชอบก็เป็นของคุณ ในทางกลับกัน ADS หรือระบบขับขี่อัตโนมัติเต็มรูปแบบ สามารถทำงานได้โดยไม่ต้องมีมนุษย์ดูแลภายใต้เงื่อนไขบางประการ - แท็กซี่อัตโนมัติไร้คนขับของ Waymo เป็นตัวอย่างที่รู้จักกันดีที่สุดของกลุ่มนี้
การแยกแยะนี้สำคัญในแง่ความปลอดภัยทางไซเบอร์ด้วย เพราะยานพาหนะไม่ได้ทำงานเพียงด้วยระบบควบคุมภายในตัวเอง แต่ยังทำงานด้วยข้อมูลทุกอย่างที่ได้รับจากภายนอก สัญญาณดาวเทียม การสื่อสารรถต่อรถ การเชื่อมต่ออินเทอร์เน็ต... ทุกอย่างล้วนหมายถึงประตู บางประตูถูกล็อกด้วยกุญแจ แต่ประตูก็ยังอยู่ตรงนั้น
รถถูกยึดครองผ่านอินเทอร์เน็ตได้อย่างไร? กรณีจริง
พูดกันจากประวัติศาสตร์ ไม่ใช่จากทฤษฎี ในปี 2011 นักวิจัยได้แสดงให้เห็นว่าด้วยความเชี่ยวชาญระดับปานกลาง สามารถยึดครองฟังก์ชันพื้นฐานของยานพาหนะจากระยะไกลได้ ในปี 2013 นักวิจัยด้านความปลอดภัยสองคนใช้แล็ปท็อปเข้าสู่ระบบคอมพิวเตอร์ของรุ่นยอดนิยมสองรุ่นที่วางจำหน่าย อาจเป็นแค่การโชว์ในห้องแล็บ แต่ก็เป็นการวางฉากไว้แล้ว
ระเบิดตัวจริงมาถึงในปี 2015: นักวิจัยสองคนเจาะเข้าไปในรถ Jeep ผ่านอินเทอร์เน็ต และสั่งหยุดรถที่วิ่งด้วยความเร็ว 70 mph (ประมาณ 113 กม./ชม.) บนทางด่วนจากระยะไกล - ทั้งที่ภายในรถมีนักเขียนคนหนึ่งอยู่ด้วย ฤดูร้อนปีนั้นถือเป็นจุดกำเนิดของการเซฟตี้ไซเบอร์ยานยนต์ และผลที่ตามมาก็ร้ายแรง: ผู้ผลิตที่เกี่ยวข้องต้องเรียกคืนรถหลายแสนคัน ราวปีเดียวกันนั้น แม้แต่ FBI ยังออกคำเตือนต่อสาธารณชนว่ายานพาหนะ motorized กำลังมีความเปราะบางต่อการถูกใช้ประโยชน์จากระยะไกลมากขึ้นเรื่อยๆ
เรื่องราวไม่ได้จบลงในปี 2015 ในเดือนมกราคม ปี 2025 เกิดเหตุการณ์ที่แฮ็กเกอร์สายมุ่งดีค้นพบเส้นทางการเข้าถึงระยะไกลผ่านบริการเชื่อมต่อที่รองรับด้วยดาวเทียมของแบรนด์หนึ่ง การทดสอบด้านความปลอดภัยที่ทำบนรถกระบะไฟฟ้าคันหนึ่งก็แสดงให้เห็นว่าขั้นตอนการเข้าถึงระยะไกลของยานพาหนะสามารถถูกพยายามลอกเลียนแบบได้ กล่าวคือ การแฮ็กจากระยะไกลไม่ใช่เรื่องเล่าในอดีต แต่เป็นกลุ่มความเสี่ยงที่ยังคงถูกทดสอบอยู่จนถึงปัจจุบัน ส่วนอุตสาหกรรมก็อาศัยการอัปเดตซอฟต์แวร์และการจัดการความปลอดภัยที่ได้รับการรับรองเพื่อจัดการความเสี่ยงเหล่านี้ - เดี๋ยวเราจะพูดถึงเรื่องนี้ในภายหลัง
การหลอกเซ็นเซอร์: อย่าเรียกว่าแฮ็กเลย... เรียกว่าการกวนใจดีกว่า
ส่วนนี้เป็น favorite ของผม เพราะการโจมตีในที่นี้ไม่ได้มุ่งเป้าไปที่คอมพิวเตอร์ของรถ แต่มุ่งเป้าไปที่ ดวงตาของรถ แท็กซี่ robo อาจเริ่มขับแบบหลับตาข้างหนึ่งได้ในทันที มีสามฉากหลัก ได้แก่:
GPS Jamming และ Spoofing
ต้องไม่สับสนระหว่างสองอย่างนี้ Jamming หมายถึงการรบกวนสัญญาณ GPS จนเสียหายทั้งหมด - ข้อมูลตำแหน่งของรถจะกลายเป็นคลุมเครือ เหมือนกับที่วิทยุถูกตัดสัญญาณ ส่วน Spoofing นั้นแยบยลกว่า: คุณส่งสัญญาณ GPS ปลอมเพื่อทำให้ระบบนำทาง "คิด" ว่าตัวเองอยู่ในตำแหน่งที่ผิด ระบบคิดว่ามันทำงานอยู่ แต่จริง ๆ แล้วอยู่ที่อื่นเสียสิ้น ผู้ผลิต GNSS จึงพัฒนาชั้นการป้องกันจาก jamming และ spoofing
การฉีดสิ่งกีดขวางปลอมเข้าไปใน LiDAR
LiDAR คือหัวหมุนตรงนั้นที่พ่นแสงเลเซอร์แล้ววัดระยะทางจากแสงที่สะท้อนกลับมา - เป็นส่วนประกอบที่คุ้นตาที่สุดของแท็กซี่ robo ในปี 2015 นักวิจัยคนหนึ่งได้ "แสดง" รถ คนเดินเท้า และกำแพงปลอมให้กับรถอัตโนมัติด้วยอุปกรณ์มูลค่าประมาณ 60 ดอลลาร์ งานวิชาการในภายหลังทำให้ภาพรวมชัดเจนยิ่งขึ้นไปอีก: การโจมตีแบบฉีดสิ่งกีดขวางปลอมสามารถป้องกันการตรวจจับรถคันจริงด้านหน้าและนำไปสู่การชน; หรือในทางกลับกัน ก็สามารถวางรถจำลองลงบนถนนที่ว่างเปล่าเพื่อทำให้ระบบหยุดโดยไม่จำเป็น จุดอ่อนของ LiDAR คือการเสี่ยงต่อ jamming เพราะแหล่งกำเนิดอินฟราเรดใกล้ต้นทุนต่ำสามารถทำให้เซ็นเซอร์อิ่มตัวได้อย่างง่ายดาย
การทำให้ปัญญาประดิษฐ์หลอกตัวเอง
เรดาร์ก็ไม่ใช่ผู้บริสุทธิ์เช่นกัน; มีงานประเมินที่แสดงให้เห็นว่าการโจมตี radar spoofing ส่งผลต่อระบบตรวจจับ ที่น่าสนใจยิ่งกว่านั้น แบบจำลองการตรวจจับที่อิงกับการเรียนรู้ของเครื่องมีความเปราะบางต่อ adversarial อินพุตที่จัดเตรียมอย่างพิถีพิถัน - กล่าวคือ การแทรกแซงอย่างประณีตที่ดูไร้ความหมายต่อสายตามนุษย์ สามารถผลักดันให้ปัญญาประดิษฐ์จัดประเภทผิดพลาดได้ การรวบรวมอย่างครอบคลุมตรวจสอบขอบเขตทั้งหมดของการโจมตีที่เน้นเซ็นเซอร์เหล่านี้ และระบุว่าการป้องกันไม่ใช่ทางแก้เดียว แต่ต้องเป็นแบบหลายชั้น
V2X: เมื่อรถพูดคุยกันเอง ใครกันแน่ที่ฟังการสนทนานี้?
V2X เป็นคำที่ครอบคลุมการสื่อสารของยานพาหนะกับทุกสิ่ง: จากรถไปยังรถ (V2V), จากรถไปยังโครงสร้างพื้นฐาน (V2I) และแม้แต่จากรถไปยังอุปกรณ์พกพาอย่างโทรศัพท์ การรู้ว่ารถตรงข้ามที่แยกเบรกก่อนคุณเป็นฟีเจอร์ความปลอดภัยที่ยอดเยี่ยม - แต่ข้อความทุกข้อความที่เผยแพร่ก็เปิดหน้าต่างให้การโจมตีในเวลาเดียวกัน การเข้ารหัสเพียงอย่างเดียวไม่พอ
ช่องโหว่ด้านความปลอดภัยของ V2X สามารถนำไปสู่การเข้าถึงโดยไม่ได้รับอนุญาต การงัดแงะข้อความ การละเมิดความเป็นส่วนตัว และในสถานการณ์ที่เลวร้ายที่สุดคือความเสี่ยงที่คุกคามชีวิต แย่กว่านั้นคือ: ช่องโหว่ในรถเพียงคันเดียวสามารถแพร่กระจายไปยังรถคันอื่นได้ เหมือนไข้หวัดใหญ่ในโรงเรียน ข้อมูล V2X ก็สามารถถูกดักจับและแก้ไขได้เช่นกัน สหภาพโทรคมนาคมระหว่างประเทศได้เผยแพร่แนวปฏิบัติด้านความปลอดภัยเฉพาะสำหรับการสื่อสาร V2X และมาตรฐาน ISO/SAE 21434 ที่มีหลักการพื้นฐานสำหรับความปลอดภัยทางไซเบอร์ของยานพาหนะก็ครอบคลุมชั้นการสื่อสารนี้ด้วย
ผู้ผลิตกำลังทำอะไรอยู่? กฎระเบียบและการออกแบบเพื่อความปลอดภัย
ข่าวดีก็คือ: สาขานี้ไม่ใช่ความโกลาหลอันบ้าคลั่ง กฎเกณฑ์กำลังเข้มงวดขึ้นเรื่อยๆ UN R155 เป็นกฎระเบียบระหว่างประเทศฉบับแรกที่ทำให้ความปลอดภัยทางไซเบอร์ของยานพาหนะมีผลผูกพัน กำหนดให้ผู้ผลิตต้องจัดตั้งระบบการจัดการความปลอดภัยทางไซเบอร์ที่ได้รับการรับรองซึ่งจัดการความเสี่ยงทางไซเบอร์ตลอดวงจรชีวิตของยานพาหนะ - หมายความว่ายุค "ขายรถเสร็จก็จบกันแบบนี้แหละ" สิ้นสุดลงแล้ว ในสหภาพยุโรปบังคับใช้สำหรับยานพาหนะรุ่นใหม่ทั้งหมดตั้งแต่ กรกฎาคม 2022 เป็นต้นไป โดยมี UN R156 มาเสริม: กำหนดข้อกำหนดสำหรับการจัดการการอัปเดตซอฟต์แวร์อย่างปลอดภัย
ส่วนแนวทางที่ผู้เชี่ยวชาญสนับสนุนมากที่สุดคือ security by design: คือการฝังความปลอดภัยไว้ตั้งแต่เริ่มต้นการออกแบบ ไม่ใช่การไปแพตช์ใส่รถในภายหลัง หากรถยนต์เชื่อมต่อกัน ก็ต้องออกแบบเครือข่ายของรถให้สามารถรับมือกับการโจมตีที่เกิดจากการเชื่อมต่อนั้นได้ ในด้านความเป็นส่วนตัวก็มีความเคลื่อนไหวเช่นกัน; ข้อบังคับห้ามปีซึ่งปิดกั้นการเปิดเผยข้อมูลตำแหน่งและพฤติกรรมการขับขี่ที่เก็บจากยานพาหนะให้แก่บริษัทรายงานเครดิตผู้บริโภค มีผลแน่นอนในเดือน มกราคม 2026
การอัปเดต OTA: เป็นจุดอ่อนหรือโล่ป้องกัน?
OTA หรือการอัปเดตซอฟต์แวร์แบบไร้สาย เป็นทั้งพระเอกและผู้ต้องสงสัยในเรื่องราวนี้ ฝั่งพระเอกนั้นอยู่ตรงที่: เมื่อพบช่องโหว่ ผู้ผลิตสามารถส่งแพตช์ให้ได้ภายในไม่กี่นาทีโดยไม่ต้องนัดรถเข้าศูนย์บริการ หลังเหตุการณ์ Jeep ปี 2015 ไม่มีใครอยากไปต่อคิวที่ผู้จำหน่ายอีกต่อไป - OTA เติมเต็มช่องว่างนี้พอดี ส่วนความปลอดภัยก็ได้รับการรับประกันด้วยการลงลายมือชื่อดิจิทัลและการเข้ารหัสลับ; นั่นคือสามารถตรวจสอบได้ว่าการอัปเดตที่เข้ามานั้นมาจากผู้ผลิตจริงๆ
ฝั่งผู้ต้องสงสัยก็คือ: หากรถเชื่อมต่ออยู่ตลอดเวลา ช่องทางที่อาจถูกผู้โจมตีใช้ก็เปิดอยู่ตลอดเวลาเช่นกัน คำเตือนของนักวิเคราะห์ที่ว่าการใช้ OTA ที่เพิ่มขึ้นในอุตสาหกรรมยานยนต์เพิ่มความเสี่ยงต่อการโจมตีก็ยังเป็นข้อถกเถียงใน ปี 2026 เช่นกัน นั่นคือ OTA เป็นโล่ป้องกัน แต่ด้วยตัวมันเองยังไม่เพียงพอ; จะมีความหมายต่อเมื่อใช้ร่วมกับการลงลายมือชื่อ การเข้ารหัสลับ และการประเมินภัยคุกคามเท่านั้น
แล้วอุบัติเหตุรถแท็กซี่อัตโนมัติเป็นการโจมตีทางไซเบอร์หรือไม่? แยกแยะสองสิ่งนี้ออกจากกัน
ข้อผิดพลาดที่พบบ่อยที่สุดขณะอ่านหัวข้อนี้คือการตีความว่าอุบัติเหตุรถแท็กซี่อัตโนมัติทุกครั้งเป็นฝีมือ "แฮกเกอร์" แต่ข้อมูลไม่ได้บอกเช่นนั้น อุบัติเหตุรถไร้คนขับที่บันทึกไว้ในเขต Los Angeles มี 69 ครั้งใน ปี 2024, 219 ครั้งใน ปี 2025 และ 186 ครั้งใน ปี 2026 จนถึงขณะนี้; แต่กว่า 80% ของอุบัติเหตุเหล่านี้ไม่มีการบาดเจ็บที่มองเห็นได้ และส่วนใหญ่เป็นการชนในเมืองที่ความเร็วต่ำ การเพิ่มขึ้นนี้เกิดจากจำนวนรถบนท้องถนนที่เพิ่มมากขึ้นเป็นหลัก ทั่วทั้งรัฐแคลิฟอร์เนีย บันทึกอุบัติเหตุ 304 ครั้งในปี 2024 และเกิน 590 ครั้งในปี 2025 ก็สะท้อนภาพเดียวกัน
ภาพในด้านความปลอดภัยก็ไม่ได้มีเพียงมิติเดียว: ผู้ให้บริการแท็กซี่อัตโนมัติหนึ่งราย นับถึง กันยายน 2026 ไม่เคยรายงานอุบัติเหตุที่มีการบาดเจ็บสาหรักหรือเสียชีวิตในระยะทาง 67 ล้านไมล์; การศึกษาด้านประกันภัยชิ้นหนึ่งยังพบว่าระบบเหล่านี้ช่วยลดความเสียหายทางทรัพย์สินได้ถึง 88% แต่ผู้เชี่ยวชาญเน้นย้ำว่าข้อมูลเหล่านี้สะท้อนเฉพาะพื้นที่ปฏิบัติการควบคุมและสภาพอากาศอันอบอุ่น จึงยังเร็วเกินไปที่จะสรุปเป็นกฎทั่วไป ส่วนการโจมตีทางไซเบอร์เป็นหมวดหมู่แยกต่างหากในภาพรวมนี้: ในกรณีที่ทราบและเปิดเผยต่อสาธารณะ อุบัติเหตุรถแท็กซี่ไร้คนขับไม่ได้เกิดจากการแฮ็กเซนเซอร์หรือระบบ การสับสนระหว่างสองเรื่องนี้ทำให้มองข้ามความเสี่ยงที่แท้จริงทั้งสองด้าน - ซึ่งมีปัญหาแยกกันสองเรื่องที่ต้องจริงจังกับมัน
การถกเถียงเรื่องเทคโนโลยีก็เชื่อมโยงกับความปลอดภัยทางไซเบอร์เช่นกัน: ผู้ให้บริการรายหนึ่งสนับสนุนแนวทางเซนเซอร์หลายตัวที่มี lidar ในขณะที่อีกรายเลือกเส้นทางปัญญาประดิษฐ์ "end-to-end" ที่พึ่งพากล้องเพียงอย่างเดียว ยังไม่มีข้อมูลเพียงพอว่าสถาปัตยกรรมใดทนทานกว่าต่อการโจมตี - และนี่คือคำถามปลายเปิดที่เกิดจากข้อดีของการฟิวชันเซนเซอร์ยังไม่ชัดเจน ณ จุดนี้
บทสรุป: เราควรกลัว หรือแค่ต้องตื่นตัวอยู่เสมอ?
ในความเห็นผมคือข้อหลัง ข้อเท็จจริงที่ชัดเจนคือ: การลัดเข้าไปในยานพาหนะจากระยะไกลเป็นไปได้ การหลอกเซนเซอร์ได้รับการพิสูจน์ผ่านการทดลอง แต่ทั้งหมดนี้คือความสามารถที่เกิดขึ้นในสภาพการวิจัยที่ควบคุม ในชีวิตประจำวันไม่มีกองทัพแฮ็กเกอร์คอยตามคุณอยู่; สิ่งที่มีอยู่คือกฎระเบียบที่บังคับให้ความปลอดภัยเป็นข้อบังคับตั้งแต่ขั้นตอนการออกแบบ ระบบที่ผ่านการรับรอง และการแพตช์ OTA อย่างต่อเนื่อง คำถามไม่ใช่ว่า "ถูกแฮ็กได้หรือไม่" แต่คือ "เมื่อถูกแฮ็กแล้วตรวจพบและปิดช่องโหว่ได้เร็วแค่ไหน" และคำตอบนั้นอยู่ในสถานการณ์ที่ดีกว่าปี 2015 มาก
แหล่งอ้างอิง
- Researcher Hacks Self-driving Car Sensors
- On the Realism of LiDAR Spoofing Attacks against Autonomous Driving Vehicles
- Autonomous vehicle technology vulnerable to road object spoofing and vanishing attacks
- Overview of Sensing Attacks on Autonomous Vehicle Technologies
- A review of cyber attacks on sensors and perception systems in autonomous driving
- On the road to autonomous vehicles
- What is V2X Security?
- Security guidelines for vehicle-to-everything (V2X) communication
- Cyber security standards and issues in V2X communications
- As robotaxi accidents increase in L.A., the data reveal the safer driver
- New Swiss Re study: Waymo is safer than even the most experienced human drivers
- Waymo goes on offense ahead of Tesla's Cybercab launch
- Tesla and Waymo Crashes Raise Questions About Autonomous Vehicle Safety