Xe Tự Lai Có Thể Bị Hack Không? Rủi Ro An Ninh Mạng Trong Lái Xe Kết Nối
Chia sẻ trang này
Đúng vậy, xe tự hành kết nối có thể bị hack - nhưng không phải như trong phim kinh dị, mọi chiếc xe lúc nào cũng có thể bị chiếm quyền điều khiển. Bức tranh thực tế như sau: mọi chiếc xe kết nối internet đều mang một bề mặt tấn công, và các nghiên cứu an ninh đã chỉ ra những con đường tấn công cụ thể vào cả hệ thống xe lẫn cảm biến. Không hoảng loạn, nhưng có sự nghiêm túc.
Điểm Nổi Bật
- Vụ hack Jeep năm 2015 được xem là bước ngoặt của an ninh mạng ô tô
- Với một thiết bị giá khoảng 60 đô la, cảm biến LiDAR có thể bị đánh lừa bằng các chướng ngại vật giả
- UN R155 là quy định quốc tế có tính ràng buộc đầu tiên bắt buộc an ninh mạng trên ô tô
- Vào tháng 1 năm 2025, một hacker có đạo đức đã tìm ra con đường truy cập từ xa qua hệ thống dịch vụ kết nối của một hãng xe
Trước tiên, hãy làm rõ: ADAS, ADS và Thứ Bị Hack Thực Sự Nằm Ở Đâu?
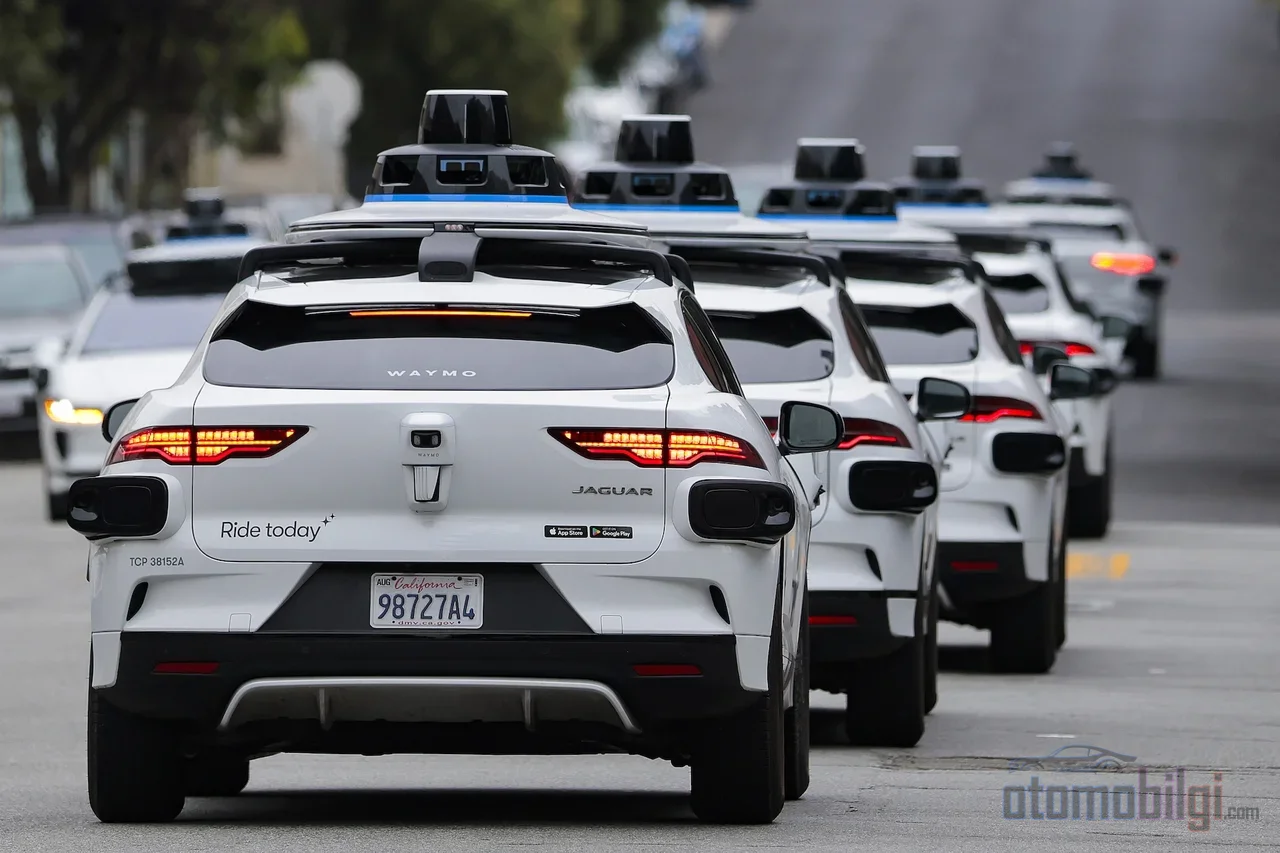
Để hiểu về hack xe tự hành, trước hết cần làm rõ điều này: không phải xe "tự hành" nào cũng như nhau. Các hệ thống ADAS như phanh khẩn cấp tự động, cruise control thích ứng hay giữ làn hỗ trợ tài xế, chứ không thay thế tài xế. Hệ thống Autopilot và Full Self-Driving của Tesla thuộc nhóm này; miễn bạn còn đang cầm lái, trách nhiệm thuộc về bạn. Ngược lại, ADS tức các hệ thống lái hoàn toàn tự động hoạt động trong những điều kiện nhất định mà không cần con người giám sát - robotaxi không tài xế của Waymo là ví dụ nổi tiếng nhất của nhóm này.
Sự phân biệt này cũng quan trọng về mặt an ninh mạng, vì chiếc xe không chỉ vận hành bằng các hệ thống điều khiển của riêng nó, mà còn bằng mọi thông tin nhận từ bên ngoài. Tín hiệu vệ tinh, giao tiếp xe-xe, kết nối internet... Mỗi thứ đều là một cánh cửa. Chìa khóa có thể đã khóa, nhưng cánh cửa vẫn còn đó.
Một Chiếc Xe Có Thể Bị Chiếm Quyền Từ Qua Internet Như Thế Nào? Các Vụ Việc Thực Tế
Hãy nói từ lịch sử, chứ không phải từ lý thuyết. Năm 2011, các nhà nghiên cứu đã chứng minh rằng với chuyên môn vừa phải, các chức năng cơ bản của một chiếc xe có thể bị chiếm quyền từ xa. Năm 2013, hai nhà nghiên cứu an ninh đã xâm nhập hệ thống máy tính của hai mẫu xe bán chạy bằng laptop. Có lẽ đó chỉ là những màn trình diễn trong phòng thí nghiệm, nhưng chúng đã dọn sẵn sân khấu.
Quả bom thật sự nổ vào năm 2015: hai nhà nghiên cứu đã xâm nhập vào một chiếc Jeep qua internet và từ xa dừng chiếc xe đang chạy với tốc độ 70 mph (khoảng 113 km/h) trên cao tốc - dù trong xe vẫn còn một phóng viên. Mùa hè năm đó được xem là khoảnh khắc khai sinh của an ninh mạng ô tô, và hệ quả rất nghiêm trọng: hãng xe liên quan đã triệu hồi hàng trăm nghìn chiếc xe. Cũng trong khoảng thời gian đó, ngay cả FBI cũng đã phát cáo b warns công khai rằng các xe cơ giới ngày càng dễ bị tổn thương trước khai thác từ xa.
Câu chuyện không dừng lại ở năm 2015. Vào tháng 1 năm 2025, một sự kiện đã được đưa ra công luận, trong đó một hacker có đạo đức phát hiện con đường truy cập từ xa qua dịch vụ kết nối hỗ trợ vệ tinh của một hãng xe. Một thử nghiệm an ninh trên một mẫu bán tải điện cũng cho thấy luồng truy cập từ xa của xe có thể bị cố gắng giả mạo. Nói cách khác, hack từ xa không phải là giai thoại lịch sử; mà là một loại rủi ro vẫn tiếp tục được thử nghiệm cho đến ngày nay. Còn ngành công nghiệp thì dựa vào các bản cập nhật phần mềm và quản lý an ninh được chứng nhận để quản lý những rủi ro này - chúng ta sẽ nói đến điều đó sau đây.
Đánh lừa cảm biến: Đừng gọi là Hack... Hãy gọi là Phá hoại
Đây chính là phần tôi yêu thích, vì các cuộc tấn công ở đây không nhắm vào máy tính trong xe mà nhắm vào những đôi mắt của chiếc xe. Một chiếc robotaxi có thể bắt đầu hành xử như đang lái xe nhắm mắt trong chớp mắt. Có ba kịch bản chính:
GPS Jamming và Spoofing
Cần phân biệt rõ hai thứ này. Jamming nghĩa là phá hỏng hoàn toàn tín hiệu GPS - thông tin vị trí của xe trở nên mờ nhòe, giống như khi radio bị mất sóng vậy. Còn Spoofing thì tinh vi hơn: bạn gửi tín hiệu GPS giả khiến hệ thống định vị "nghĩ" rằng mình đang ở một vị trí khác. Hệ thống tưởng rằng đang hoạt động bình thường nhưng thực ra đang ở một nơi hoàn toàn khác. Vì vậy các nhà sản xuất GNSS đang phát triển các lớp bảo vệ chống lại jamming và spoofing.
Tiêm chướng ngại vật giả vào LiDAR
LiDAR là khối thiết kế quay trên nóc xe phun ra ánh sáng laser và đo khoảng cách từ ánh sáng phản hồi - bộ phận quen thuộc nhất của robotaxi. Năm 2015, một nhà nghiên cứu đã "hiển thị" cho một chiếc xe tự lái thấy các phương tiện, người đi bộ và bức tường giả bằng một thiết bị trị giá khoảng 60 đô la. Các nghiên cứu học thuật sau đó làm bức tranh càng rõ nét hơn: các cuộc tấn công tiêm chướng ngại vật giả có thể ngăn hệ thống nhận diện chiếc xe thật phía trước và dẫn đến va chạm; hoặc ngược lại, đặt một chiếc xe ảo lên con đường trống và buộc hệ thống dừng lại một cách không cần thiết. Điểm yếu của LiDAR là dễ bị jamming, vì các nguồn hồng ngoại gần giá rẻ có thể dễ dàng làm bão hòa cảm biến.
Khi Trí tuệ Nhân tạo Tự đánh lừa Chính nó
Radar cũng không trong sạch; có những nghiên cứu đánh giá cho thấy các cuộc tấn công radar spoofing ảnh hưởng đến hệ thống nhận diện. Thú vị hơn nữa là các mô hình nhận diện dựa trên máy học dễ tổn thương trước những dữ liệu đầu vào adversarial được chuẩn bị tinh vi - tức là những can thiệp được tính toán kỹ lưỡng trông vô nghĩa với mắt người nhưng có thể đẩy trí tuệ nhân tạo vào việc phân loại sai. Các tổng quan toàn diện xem xét đầy đủ các cuộc tấn công nhắm vào cảm biến này và cho biết biện pháp phòng thủ không phải là một giải pháp duy nhất mà cần phải phân lớp.
V2X: Khi Các Xe Nói Chuyện Với Nhau, Ai Là Người Nghe Cuộc Trò Chuyện Này?
V2X là một thuật ngữ bao trùm mọi giao tiếp của xe với tất cả mọi thứ: xe với xe (V2V), xe với cơ sở hạ tầng (V2I) và thậm chí xe với các thiết bị di động như điện thoại. Việc biết chiếc xe phía đối diện ở ngã tư đang phanh trước cả bạn là một tính năng an toàn tuyệt vời - nhưng mỗi tin nhắn được phát đi cũng mở ra một cửa sổ tấn công. Chỉ riêng mã hóa là chưa đủ.
Các lỗ hổng bảo mật V2X có thể dẫn đến truy cập trái phép, giả mạo tin nhắn, vi phạm quyền riêng tư và trong trường hợp xấu nhất là những rủi ro đe dọa tính mạng. Tệ hơn nữa: lỗ hổng trong một chiếc xe có thể lan sang các xe khác, giống như cúm trong một ngôi trường vậy. Dữ liệu V2X cũng có thể bị đánh chặn và thay đổi. Liên minh Viễn thông Quốc tế đã công bố hướng dẫn an toàn đặc biệt cho giao tiếp V2X, còn tiêu chuẩn ISO/SAE 21434 chứa đựng các nguyên tắc cơ bản về an ninh mạng xe hơi cũng bao trùm lớp giao tiếp này.
Các nhà sản xuất đang làm gì? Quy định và Thiết kế An toàn
Tin tốt là: lĩnh vực này không phải là một sự hỗn loạn thiên tài, các quy tắc đang ngày càng bị thắt chặt. UN R155 là quy định quốc tế đầu tiên làm cho an ninh mạng xe hơi trở thành nghĩa vụ ràng buộc. Nó buộc các nhà sản xuất phải thiết lập một Hệ thống Quản lý An ninh Mạng được chứng nhận, quản lý rủi ro mạng xuyên suốt vòng đời của xe - nghĩa là thời đại "bán xe xong thì thôi" đã khép lại. Tại EU, bắt buộc đối với mọi loại xe mới kể từ tháng 7 năm 2022. Bổ sung cho nó là UN R156: quy định các yêu cầu cho việc quản lý an toàn các bản cập nhật phần mềm.
Cách tiếp cận được các chuyên gia ủng hộ nhiều nhất là security by design: an toàn không phải được vá sau vào xe, mà được nhúng ngay từ đầu trong khâu thiết kế. Nếu một chiếc xe được kết nối, thì mạng lưới của xe cũng phải được thiết kế để chịu được các cuộc tấn công phát sinh từ sự kết nối đó. Mặt quyền riêng tư cũng có động thái; một quy định kéo dài năm năm cấm việc tiết lộ dữ liệu vị trí và hành vi người lái thu thập từ xe cho các công ty báo cáo người tiêu dùng đã được chính thức hóa vào tháng 1 năm 2026.
Cập nhật OTA: Điểm yếu hay Lá chắn?
OTA tức là cập nhật phần mềm không dây, vừa là nhân vật chính vừa là nghi phạm của câu chuyện này. Mặt anh hùng nằm ở chỗ: khi phát hiện ra một lỗ hổng, nhà sản xuất có thể gửi bản vá trong vài phút mà không cần gọi xe đến xưởng dịch vụ. Sau vụ Jeep năm 2015, không ai muốn xếp hàng ở đại lý nữa - OTA lấp đúng khoảng trống đó. Tính an toàn cũng được đảm bảo bằng chữ ký số và mật mã học; nghĩa là có thể xác minh bản cập nhật đến thực sự từ nhà sản xuất.
Còn mặt nghi phạm là thế này: nếu xe luôn ở trạng thái kết nối, thì kênh tiềm năng của kẻ tấn công cũng luôn mở. Những cảnh báo của các chuyên gia phân tích rằng việc sử dụng OTA ngày càng tăng trong ngành ô tô làm tăng khả năng bị tấn công vẫn còn là tâm điểm trong năm 2026. Nói cách khác, OTA là một lá chắn nhưng tự thân nó là chưa đủ; chỉ thực sự có ý nghĩa khi đi cùng chữ ký số, mật mã học và đánh giá mối đe dọa.
Vậy tai nạn robotaxi có phải là tấn công mạng không? Hãy phân biệt hai điều đó
Sai lầm thường gặp nhất khi đọc chủ đề này là xem mọi tai nạn robotaxi đều như "hacker đã làm". Số liệu không nói như vậy. Số vụ tai nạn xe không người lái được ghi nhận tại Quận Los Angeles là 69 vào năm 2024, 219 vào năm 2025, và tính đến nay là 186 trong năm 2026; nhưng hơn 80% trong số các tai nạn này không có thương tích nhìn thấy được và phần lớn là các va chạm nội đô ở tốc độ thấp. Sự gia tăng này chủ yếu là do số lượng xe trên đường tăng lên. Trên toàn bang California, số vụ tai nạn được ghi nhận là 304 vào năm 2024 và vượt 590 vào năm 2025, vẽ ra một bức tranh tương tự.
Bức tranh về mặt an toàn cũng không đơn giản một chiều: một nhà vận hành robotaxi đã không báo cáo vụ tai nạn gây thương tích nghiêm trọng hoặc tử vong trên 67 triệu dặm tính đến tháng 9 năm 2026; một nghiên cứu bảo hiểm cũng đã phát hiện giảm 88% thiệt hại vật chất ở các hệ thống này. Nhưng các chuyên gia nhấn mạnh rằng những dữ liệu này phản ánh các khu vực vận hành được kiểm soát và điều kiện ôn hòa, nên còn quá sớm để khái quát hóa. Còn tấn công mạng thì là một hạng mục riêng trong bức tranh này: trong các vụ việc công khai đã được biết đến, tai nạn robotaxi không dựa trên việc hack cảm biến hay hệ thống. Việc nhầm lẫn hai điều này khiến chúng ta bỏ sót cả hai rủi ro thực sự - trong tay bạn có hai vấn đề riêng biệt cần được xemxyzậy nghiêm túc.
Cuộc tranh luận về công nghệ cũng liên quan đến an ninh mạng: một nhà vận hành bảo vệ phương pháp đa cảm biến với lidar, trong khi một bên khác đi theo con đường trí tuệ nhân tạo "từ đầu đến cuối" hoàn toàn dựa vào camera. Chưa có đủ dữ liệu về kiến trúc nào có khả năng chống lại các cuộc tấn công tốt hơn - và đây là một câu hỏi mở xuất phát chính xác từ việc ưu điểm của việc hợp nhất cảm biến chưa được làm rõ ở đây.
Kết luận: Chúng Ta Có Nên Lo Sợ, Hay Chỉ Cần Giữ Trong Tình Trạng Cảnh Giác?
Theo tôi, là điều thứ hai. Sự thật cụ thể là: việc xâm nhập từ xa vào xe là có thể, việc đánh lừa các cảm biến đã được chứng minh bằng các thí nghiệm, nhưng tất cả những khả năng này đều xuất hiện trong điều kiện nghiên cứu được kiểm soát. Trong cuộc sống hàng ngày, không có đội quân hacker nào theo dõi bạn; điều tồn tại là các quy định buộc ngành công nghiệp phải đảm bảo an ninh ngay từ giai đoạn thiết kế, các hệ thống được chứng nhận và các bản vá OTA liên tục. Câu hỏi không phải là "có thể bị hack không", mà là "khi bị hack, nó được phát hiện và khắc phục nhanh như thế nào". Và câu trả lời đó ở trong tình trạng tốt hơn nhiều so với năm 2015.
Nguồn
- Nghiên Cứu Viên Hack Cảm Biến Xe Tự Lái
- Về Tính Thực Tế Của Các Cuộc Tấn Công Lừa Đảo LiDAR Against Xe Lái Tự Động
- Công Nghệ Xe Tự Lái Dễ Bị Tấn Công Lừa Đảo Đối Tượng Đường Và Biến Mất
- Tổng Quan Về Các Cuộc Tấn Công Cảm Biến Vào Công Nghệ Xe Tự Lái
- Một Tổng Quan Về Các Cuộc Tấn Công Mạng Vào Cảm Biến Và Hệ Thống Nhận Thức Trong Lái Xe Tự Động
- Trên Con Đường Đến Với Các Xe Tự Lái
- An Ninh V2X Là Gì?
- Các Hướng Dẫn An Ninh Cho Giao Tiếp Xe-Không-Xe (V2X)
- Các Tiêu Chuẩn Và Vấn Đề An Ninh Mạng Trong Giao Tiếp V2X
- Khi Các Tai Nạn Robotaxi Tăng Ở L.A., Dữ Liệu Cho Thấy Người Lái An Toàn Hơn
- Nghiên Cứu Mới Của Swiss Re: Waymo An Toàn Hơn Cả Những Người Lái Xe Con Người Có Kinh Nghiệm Nhất
- Waymo Chuyển Sang Thế Công Trước Khi Tesla Ra Mắt Cybercab
- Các Vụ Tai Nạn Tesla Và Waymo Đặt Ra Câu Hỏi Về An Toàn Của Xe Tự Lái